

K dispozici je první oficiální vydání experimentální implementace serveru a klienta pro protokol SSH3, strukturované jako nadstavba nad protokolem HTTP/3, využívající QUIC (na bázi UDP) a TLS 1.3 pro vytvoření zabezpečeného komunikačního kanálu a mechanismy HTTP pro autentizaci uživatelů. Projekt vyvíjí François Michel, doktorand Katolické univerzity v Lovani (Belgie), ve spolupráci s Olivierem Bonaventurem, profesorem na téže univerzitě, známým vypracováním podsystému Multipath TCP a kódu segmentové směrování IPv6 pro jádro Linux, jakož i spoluautorem 10 RFC a návrhů více než 60 síťových specifikací. Kód referenční implementace klienta a serveru je napsán v jazyce Go a distribuuje se pod licencí Apache 2.0.
Vývoj SSH3 byl výsledkem komplexního přehodnocení protokolu SSH, provedeného skupinou výzkumníků nezávisle na OpenSSH a dalších projektech, které rozvíjejí implementace klasického protokolu SSH. V SSH3 je semantics klasického protokolu SSH realizována prostřednictvím mechanismů HTTP, což umožnilo realizaci některých dodatečných možností a skrytí aktivit spojených se SSH mezi jiným provozem.
Při používání SSH3 server není k odlišení od HTTP serveru a přijímá dotazy na portu 443 (HTTPS), a provoz SSH3 se mísí s typickým HTTP provozem, což ztěžuje provádění útoků souvisejících se skenováním portů a identifikací SSH serverů pro útoky hrubou silou. Pro ztížení provádění útoků na servery SSH3, kromě znalosti informací o přítomnosti serveru na dané IP adrese, může být specifikován tajný identifikační path SSH3 serveru. Bez použití správného identifikátoru server zpracuje odpovědi jako běžný HTTPS server a neodhalí přítomnost možnosti připojení prostřednictvím SSH3. Například při použití identifikátoru „e6ae772cbdaafd6918865cc2ce449dae“ se k serveru lze připojit pouze prostřednictvím URL „https://192.0.2.0:443/e6ae772cbdaafd6918865cc2ce449dae“, a pokud je identifikátor zadán nesprávně, server vrátí obvyklou chybu „404“.
V rozšířené funkčnosti SSH3 se zmiňuje možnost použití certifikátů X.509 a metod OAuth 2.0/OpenID Connect pro autentizaci, kromě klasických metod SSH; podpora přesměrování UDP portů přes SSH tunel vedle možnosti přesměrování TCP portů (například pro tunelování QUIC, DNS a RTP); využití pokročilých funkcí protokolu QUIC, jako je migrace spojení bez přerušení a založení multipath spojení pro paralelní přenos dat přes několik cest.
Základním přínosem SSH3 je výrazné zkrácení doby pro navázání spojení. Při připojování k serveru SSH3 je potřeba provést pouze 3 síťové iterace (Round Trip), zatímco pro SSHv2 je to 5-7 iterací výměny paketů. Doba odezvy na klávesnicový vstup pro již navázaná sezení v SSH3 a SSHv2 je na stejné úrovni.
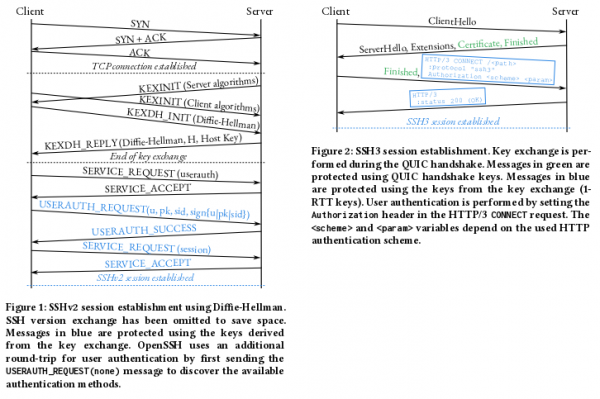
Pro šifrování komunikačního kanálu v SSH3 využívá protokol TLS 1.3, a pro autentizaci lze použít klasické metody založené na heslech a veřejných klíčích (RSA a EdDSA/ed25519). Dále mohou být v SSH3 implementovány metody založené na protokolu OAuth 2.0, které umožňují delegaci autentizace na třetí strany, například pro vstup s potvrzením pomocí účtů ve službách Google, Microsoft a GitHub. Pro připojení k serverům pomocí klíčů je možné kromě SSH klíčů použít také certifikáty X.509 používané pro HTTPS.
Zveřejněná implementace klienta a serveru SSH3 podporuje mnoho základních funkcí OpenSSH, mezi nimiž nalezneme:
- Podpora souboru ~/.ssh/authorized_keys s nastavením klíčů pro serveru.
- Možnost použití konfiguračního souboru ~/.ssh/config na straně klienta. V současnosti jsou podporovány parametry Hostname, User, Port a IdentityFile, ostatní jsou ignorovány.
- Podpora autentizace připojení k serveru na základě certifikátů.
- Podpora mechanismu known_hosts (v situacích, kdy nejsou použity certifikáty X.509).
- Podpora práce klienta s OpenSSH Agent (ssh-agent) a automatické použití agenta pro autentizaci pomocí veřejných klíčů.
- Podpora funkce přesměrování přes SSH agent pro použití místních klíčů na externím serveru.
- Přímé přesměrování TCP portů.
Zdroj: opennet.ru
