

Kompromitace účtu administrátora vedla k téměř čtyřhodinovému výpadku druhého největšího španělského poskytovatele telekomunikačních služeb Orange Espagne, který obsluhuje 11 milionů klientů. Pro přístup k registru RIPE NCC byl použit snadno uhodnutelný heslo „ripeadmin“ a dvoufaktorová autentizace nebyla aktivována.
Heslo k RIPE bylo zachyceno během napadení systému jednoho z zaměstnanců škodlivým softwarem a od září se nacházelo v databázích s kompromitovanými hesly, které se prodávaly na černém trhu. Zajímavé je, že kromě účtu Orange Espagne obsahují uvedené databáze také tisíce dalších účtů pro připojení k access.ripe.net, které lze potenciálně použít k provádění podobných útoků.
Incident zůstal nepovšimnut až do 2. ledna, kdy nějaký vandal vstoupil do webového rozhraní RIPE NCC a provedl změny v nastavení BGP a RPKI (Resource Public Key Infrastructure), což vedlo k porušení směrování zhruba poloviny provozu tohoto poskytovatele telekomunikačních služeb po dobu téměř čtyř hodin. Akce útočníků vedly k tomu, že technologie RPKI, jejímž cílem je chránit BGP oznámení před podvržením, byla zneužita k blokování legitimních oznámení.
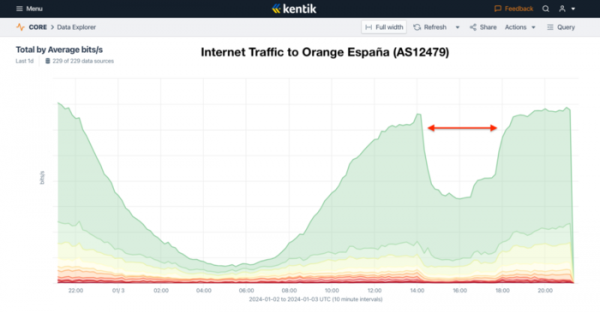
Útočník vytvořil několik nových záznamů RPKI ROA (Route Origin Authorization), mezi nimiž byly záznamy, které spojovaly velké bloky adres Orange Espagne s cizím autonomním systémem, což vedlo k blokaci správných BGP oznámení od autonomního systému tohoto operátora na směrovačích mnoha páteřních operátorů. V důsledku toho se počet BGP tras připojených k Orange Espagne snížil z 9200 na 7400, a provoz poklesl téměř na polovinu.
RPKI (Resource Public Key Infrastructure) se používá k autorizaci BGP oznámení a umožňuje zjistit, zda BGP oznámení pochází od vlastníka sítě či nikoli. Při použití RPKI pro autonomní systémy a IP adress Buduje se důvěrový řetězec od IANA k regionálním registrátorům (RIR) a potom k poskytovatelům (LIR) a konečným uživatelům. To umožňuje třetím stranám ověřit, že operaci se zdrojem provedl jeho vlastník. Bez použití autorizace může jakýkoli operátor oznámit podsíť s falešnými údaji o délce trasy a iniciovat tranzit části provozu od jiných systémů, které neprovádějí filtrování oznámení.
Zdroj: opennet.ru
