

Veřejnosti byl předložen útok TunnelVision, který umožňuje při přístupu do lokální sítě nebo kontrole nad bezdrátovou sítí přesměrování oběhu oběti na svůj hostitelobeze VPN (místo odesílání přes VPN bude oběh zaslán otevřeně bez tunelování do systému útočníka). Problém se týká všech VPN klientů, kteří nepoužívají izolované názvové prostory síťového subsystému (network namespace) při směrování oběhu do tunelu, nebo nenastavují pravidla filtrování paketů, která zakazují směrování VPN oběhu přes existující fyzické síťové rozhraní.
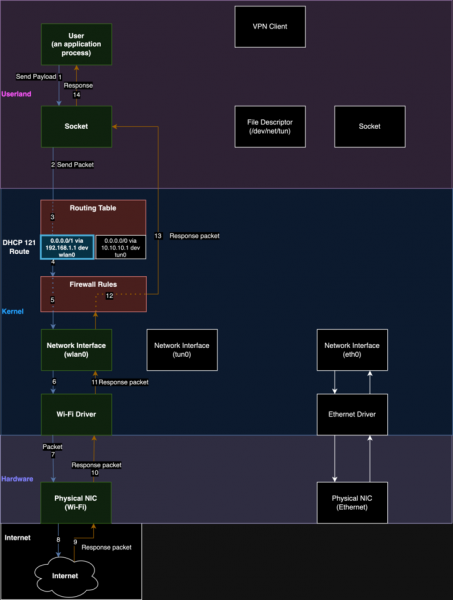
Podstata útoku spočívá v tom, že útočník může spustit svůj DHCP server a použít jej k předání informací klientovi ke změně směrování. Zejména může útočník využít v protokolu DHCP poskytovanou možnost 121 (RFC-3442, přijatá v roce 2002), určenou pro předávání informací o statických trasách, k provedení změn v tabulce směrování na stroji oběti a přesměrování oběhu. VPN. Přesměrování se provádí nastavením série tras pro podsítě s prefixem /1, které mají vyšší prioritu než použitá implicitní trasa s prefixem /0 (0.0.0.0/0), takže oběh bude místo stanoveného pro VPN virtuální síťové rozhraní směrován přes fyzické síťové rozhraní na hostitele útočníka v lokální síti.
Útok může být proveden v jakýchkoli operačních systémech, které podporují volbu 121 DHCP, včetně Linuxu, Windows, iOS a macOS, bez ohledu na použitý VPN protokol (Wireguard, OpenVPN, IPsec) a sadu šifrů. Na platformu Android není útok zaměřen, protože nezpracovává volbu 121 v DHCP. Tento útok umožňuje přístup k oběhu, ale neumožňuje zasáhnout do spojení a určit obsah, který je předáván pomocí zabezpečených aplikačních protokolů, jako jsou TLS a SSH; například útočník nemůže určit obsah požadavků přes HTTPS, ale může zjistit, na které servery jsou odesílány.
Pro ochranu proti útoku lze na úrovni paketového filtru zakázat odesílání paketů určených do VPN rozhraní přes jiné síťové rozhraní; blokovat DHCP pakety s volbou 121; používat VPN v rámci samostatného virtuálního stroje (nebo kontejneru), izolovaného od vnější sítě, nebo aplikovat specializované režimy konfigurace tunelů, které využívají prostory jmen v Linuxu (network namespace). Pro experimenty s prováděním útoku byl publikován soubor skriptů.
Lze si povšimnout, že myšlenka lokálního změny routingu není nová a byla dříve obvykle používána v útocích zaměřených na podvrh DNS serveru. V podobném útoku TunnelCrack, kde byla přesměrována doprava prostřednictvím nahrazení výchozího brány, se problém týkal všech ověřených VPN klientů pro iOS, 87,5% VPN klientů pro macOS, 66,7% pro Windows, 35,7% pro Linux a 21,4% pro Android. V kontextu VPN a DHCP byla tato metoda také zmíněna dříve, například byla věnována jedna z přednášek na loňské konferenci USENIX 2023 (výzkum ukázal, že 64,6% z 195 testovaných VPN klientů je náchylných k útoku).
Pro zástupce tras bylo dříve také navrženo použít speciálně upravený USB klíč, který simuluje práci síťového adaptéru, který se při připojení k počítači pomocí DHCP prohlašuje za bránu. Kromě toho, při existenci kontroly nad bránou (například při připojení oběti k ovládané útočníkem bezdrátové síti) byla vyvinuta technika vkládání paketů do tunelu, které jsou vnímány v kontextu síťového rozhraní VPN.
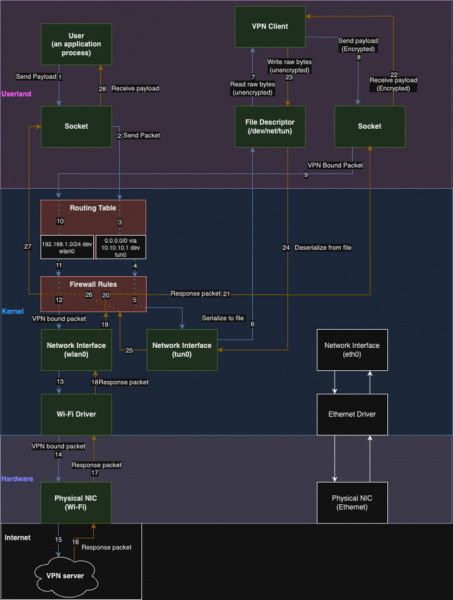
Toky dat při použití VPN:
Tiky dat po provedení útoku:
Zdroj: opennet.ru
