

Skupina výzkumníků z Katolické univerzity v Leuvenu (Belgie) zjistila architektonickou zranitelnost (CVE-2023-52424) ve standardu Wi-Fi IEEE 802.11, která umožňuje připojit se k méně zabezpečené bezdrátové síti místo důvěryhodné sítě, ke které se uživatel zamýšlel připojit. Poté lze zachytit a manipulovat s provozem. Problém se projevuje v bezdrátových prototypech všech operačních systémů a týká se metod autentizace WPA3, WEP, EAP, AMPE a FILS.
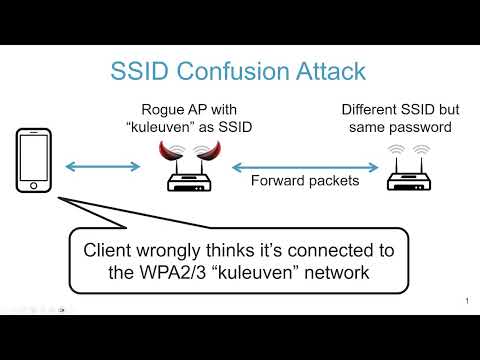
Navrhovaná technika útoku, která byla pojmenována SSID Confusion, umožňuje obejít přítomné metody autentizace přístupových bodů v protokolu, které chrání před podvržením identifikátorů sítě SSID a neumožňují vytvářet falešné sítě s názvem sítě, k níž se klient připojuje. Příčinou problému je definice v normě situací, kdy může být SSID neautentizováno. Zejména pro označení své přítomnosti přístupový bod v širokopásmovém režimu vysílá beaconové rámce, které obsahují informace o SSID sítě. Pro usnadnění procesu vyhledávání sítě klienti neautentizují SSID v těchto rámcích, protože je předpokládáno, že kontrola bude vyžadována až poté, co se klient rozhodne připojit k síti.
Pro úspěšné provedení útoku je třeba, aby uživatel inicioval připojení k určité bezdrátové síti a poblíž byla jiná bezdrátová síť s týmiž parametry připojení jako v první síti. Takovéto praktiky se například uplatňují, když jsou pro pásma 2.4GHz a 5GHz vytvářeny různé sítě, z nichž jedna je slabě chráněna a zranitelná vůči běžným útokům na zachycení provozu, jako je KRACK nebo Frag. Problematická konfigurace se také používá v některých univerzitních sítích, které podporují službu Eduroam. Útočník musí být v dosahu signálu, aby se mohl vmísit mezi uživatele a cílovou síť (MitM). K provedení útoku útočníkovi není třeba znát přihlašovací údaje oběti.
Útok spočívá ve vytvoření přístupového bodu útočníkem (WrongAP na diagramu), který na jiném kanálu zajišťuje přenos požadavků do méně chráněné podvodné sítě (WrongNet), ke které se má klient připojit místo požadované sítě (TrustedNet). Přístupový bod může být vytvořen na běžném notebooku a používá se k organizaci vícestupňového MitM útoku na oběť (MC MitM). Útok probíhá ve třech fázích:
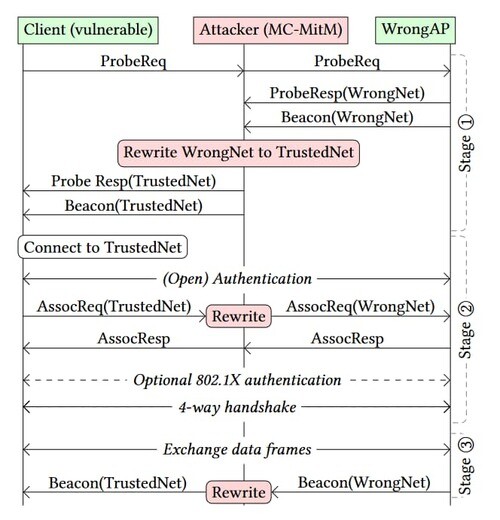
Využitím zranitelnosti může útočník donutit klienta připojit se k méně chráněné síti, přičemž se v rozhraní bude zobrazovat SSID sítě, k níž se původně chtěl uživatel připojit, a ne té, ke které je vlastně připojen. Když dojde k připojení uživatele přes nezabezpečenou síť, může útočník analyzovat a zasahovat do nezašifrovaných toků provozu. Přitom při použití některých VPN, jako je WARP, hide.me a Windscribe, VPN nebude aktivován při připojení k sítím označeným v nastavení jako důvěryhodné.
Útok je aplikovatelný na protokoly bezdrátové autentizace využívající EAP (Extensible Authentication Protocol), SAE (Simultaneous Authentication of Equals) a 802.1X, jakož i v volitelném režimu provozu protokolu WPA3, kde se SSID nepoužívá při vytváření klíče PMK (Pairwise Master Key), což se dělá za účelem vyloučení původně známých dat při formování klíče s cílem chránit před různými kryptografickými útoky. Protokol FILS (Fast Initial Link Setup) je zranitelný při použití PMK, vytvořeného při dohodě spojení na základě EAP. Protokoly WPA1, WPA2 a FT (Fast BSS Transition) nejsou na tento problém náchylné, protože vyžadují správné SSID při dohodě spojení.
Pro ochranu proti útoku SSID Confusion na straně přístupového bodu se uvádí zahrnutí do standardu 802.11 požadavku na autentizaci SSID při připojení, což může být realizováno přidáním SSID do funkce formování klíče nebo zahrnutím SSID mezi další data kontrolovaná během dohodě spojení. Na straně klienta může být ochrana zajištěna prostřednictvím zabezpečení beaconových rámců (bude aplikováno ve WiFi 7). Tvořitelé sítí mohou zabránit útoku tím, že se vzdají používání společných přihlašovacích údajů v sítích s různými SSID. Uživatelé se mohou chránit používáním spolehlivých VPN při připojení přes jakékoliv bezdrátové sítě.
Zdroj: opennet.ru
