

Společnost Google zveřejnila verzi webového prohlížeče Chrome 125. Současně je k dispozici stabilní verze volného projektu Chromium, který tvoří základ Chrome. Prohlížeč Chrome se od Chromia liší používáním loga Google, systémem odesílání upozornění v případě pádu, moduly pro přehrávání chráněného videa (DRM), systémem automatické instalace aktualizací, trvalým zapnutím izolace Sandbox, dodáváním klíčů k API Google a přenášením RLZ parametrů při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je zvlášť podporována větev Extended Stable, která je doprovázena 8 týdny. Další verze Chrome 126 je naplánována na 11. června.
Hlavní změny v Chrome 125:
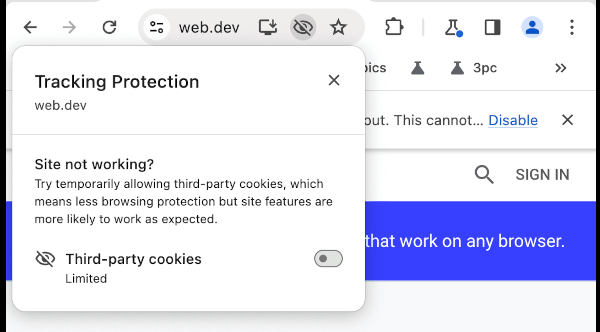
- Společnost Google odložila očekávané na konci roku ukončení podpory třetích stran Cookie, které jsou používány při přístupu na stránky odlišné od domény aktuální stránky (takové Cookie se používají k sledování pohybů uživatelů mezi weby v reklamních sítích, sociálních widgetech a systémech webové analytiky). V nové verzi byl do adresního řádku přidán indikátor s obrazem oka, který při blokování třetích stran Cookie bude přeškrtnut. Jelikož pokračuje testování vypnutí třetích stran Cookie u 1 % uživatelů a je možnost ručního vypnutí prostřednictvím nastavení „chrome://flags/#test-third-party-cookie-phaseout“, v kontextovém menu je poskytována možnost dočasného obnovení podpory třetích stran Cookie pro vybrané stránky. Zrušení blokace platí 90 dní po aktivaci.

- Při aktivaci rozšířené ochrany prohlížeče (Safe Browsing > Enhanced protection) bylo implementováno automatické hluboké skenování stahovaných souborů, prováděné přes nahrání informací na servery Google (dříve se při odeslání zobrazoval dotaz pro potvrzení externí kontroly, nyní se kontrola provede automaticky).
- Buildy pro platformu Windows nyní jsou poskytovány i pro platformu ARM64.
- Byl přidán nový mechanismus pro aktualizaci komponent, které vyžadují načítání velkého objemu dat. Hovoříme o aktualizaci modelů pro nedávno přidané funkce, které využívají strojové učení — režimu inteligentního seskupení karet, generátoru motivů a interaktivního asistenta.
- Byly přidány dva nové typy potenciálně problémových rozšíření, pro které uživatelům budou zobrazena varování s doporučením zvážit vhodnost jejich dalšího používání: rozšíření nainstalovaná mimo katalog Chrome Web Store a rozšíření používající klamavé taktiky pro prosazení instalace nepotřebného softwaru.
- Chování při zrušení události „mousemove“ bylo uvedeno do souladu s jinými prohlížeči — zrušení události nyní neblokuje operace výběru textu a drag & drop (pro blokování výběru a drag & drop je třeba zrušit události selectstart a dragstart).
- Byla přidána sada CSS vlastností pro řízení zobrazení prvků, které jsou vázány na umístění jiných prvků (CSS Anchor Positioning), bez použití JavaScriptu, například pro přichycení k prvkům vyskakovacích oken (popover), které se objevují podobně jako nápovědy. Pro nastavení přichycování prvku k jinému prvku a určení oblasti výstupu byly navrženy vlastnosti anchor-name, position-anchor a inset-area, pro získání informací o místě připojení byla přidána funkce anchor().
- Do CSS byly přidány matematické funkce round(), mod() a rem().
- Byla přidána nová syntaxe pro odrážení stavu vlastních HTML prvků (custom element) v CSS, která umožňuje používat pseudo-třídu ':state()'.

- Bylo přidáno API Compute Pressure, které umožňuje získat vysoce úrovňové informace o aktuálním stavu hardwaru, například v obecné rovině lze získat informace o zatížení CPU (jsou uvedeny úrovně: minimální zatížení se zapnutým úsporným režimem; přijatelná zátěž, která umožňuje bez problémů spouštět další úkoly; vysoké zatížení, ale v maximálně přijatelných hodnotách a nebránící práci systému; kritické zatížení, blížící se vyčerpání zdrojů).
- API Storage Access, který se používá k žádosti o oprávnění uživatele pro přístup ke cookie úložišti, pokud jsou třetí strany cookie blokovány, má rozšířenou možnost žádosti o přístup z externích zpracovatelů (například z obsahu uvnitř ) k úložištím nesouvisejícím s cookie, jako je indexedDB.
- Byla přidána experimentální (origin trial) podpora API Viewport Segments Enumeration, určeného pro organizaci výstupu na zařízeních se skládacími obrazovkami.
- Byla poskytnuta možnost používat schémata URL HTTP a HTTPS v konstruktoru WebSocket místo schémat „ws:” a „wss:”.
- V JavaScriptu je povoleno používat modifikátory „?i”, „?-i”, „?m”, „?-m”, „?s”, „?-s” uvnitř regulárních výrazů pro řízení nastavení nebo vypnutí příznaků „i”, „s” a „m”. Například „?-i” v „re1 = /^[a-z](?-i:[a-z])$/i;” vypne použití „/i” (ignorování velikosti písmen) pro druhý znak (re1.test(„aB”) vrátí false).
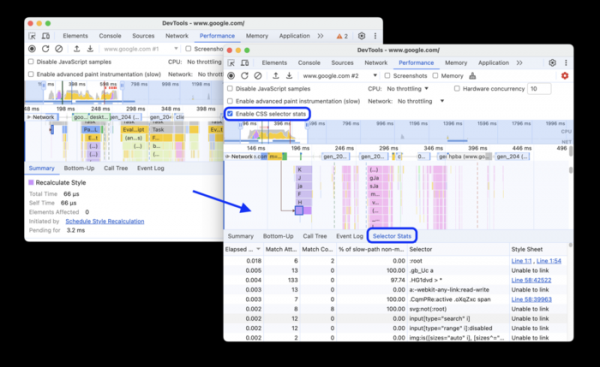
- Byla zlepšena nástroje pro webové vývojáře. Do webové konzoly byla přidána tlačítko pro zobrazení vysvětlení podstaty chyby nebo upozornění, vytvořeného prostřednictvím kontaktu s AI chatbotem Gemini. V panelu CSS byla přidána podpora pravidel „@position-try”. V editoru a prohlížeči zdrojového kódu stránky byly přidány možnosti pro úpravu zabalených stránek do čitelného formátu a automatické uzavření závorek při editaci. V panelu pro sledování síťové aktivity byla přidána podpora HTTP hlaviček použitých v odpovědích s kódem 103 „Early Hints”. V panelu pro analýzu výkonu byla přidána statistika selektorů CSS.

Kromě novinek a oprav chyb v nové verzi bylo odstraněno 9 zranitelností. Mnohé z těchto zranitelností byly odhaleny pomocí automatizovaného testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Zranitelnost CVE-2024-4947, způsobená nesprávným zpracováním typů (Type Confusion) v enginu V8 a zařazená do kategorie nebezpečných, byla před opravou využívána útočníky k provádění útoků (0-day). Kritické problémy, které by umožnily obejít všechny úrovně ochrany prohlížeče a vykonat kód v systému mimo sandboxové prostředí, nebyly zjištěny. V rámci programu odměn za odhalení zranitelností pro aktuální verzi společnost Google vyplatila 4 odměny v celkové výši 8000 USD (jedna odměna ve výši 7000 USD a druhá 1000 USD). Velikost dvou odměn zatím nebyla určena.
Zdroj: opennet.ru
