

Výzkumníci z Kalifornské univerzity v San Diegu představili novou metodu útoku na mikroarchitektury procesorů Intel, která je použitelná mimo jiné pro CPU založené na mikroarchitekturách Raptor Lake a Alder Lake. Útok, který nese kódové jméno Indirector, umožňuje měnit běh spekulativního vykonávání instrukcí v jiných procesech a na jiných privilegovaných úrovních (například v jádře nebo jiném virtuálním stroji), spuštěných v jednom CPU vlákně s kódem útočníka. Jako demonstraci funkčnosti metody byl připraven prototyp exploitu, který umožňuje zjistit rozložení adres paměti pro obcházení mechanismu ochrany ASLR (Address Space Layout Randomization). Dále byl pod licencí MIT zveřejněn nástroj určený k analýze a reverznímu inženýrství mikroarchitektonické logiky CPU.
Byly navrženy dvě metody organizace útoku. První metoda je založena na zkreslení obsahu předpovědního bufferu pro nepřímé skoky IBP (Indirect Branch Predictor), který se používá k předpovědi nepřímých skoků v situacích, kdy adresa nebo offset pro skok ještě nejsou známy a vypočítávají se v instrukcích předcházejících instrukci skoku. Druhá metoda se dotýká bufferu předpovědí skoků BTB (Branch Target Buffer), který obsahuje informace o nedávných skocích.
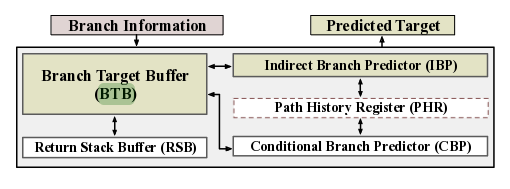
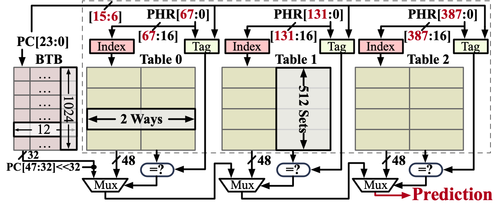
Zjištěné zranitelnosti útočníkovi umožňují určit obsah záznamů v bufferech IBP a BTB, které obsahují adresy skoků používané v externích procesech, a také provést substituci libovolné adresy skoku v datových tabulkách bufferů. V důsledku toho může útočník dosáhnout přesměrování toku vykonávání externího procesu na požadovanou adresu v paměti během spekulativního vykonávání instrukcí. Po určení chybných předpovědí bude výsledek spekulativního vykonávání odmítnut, ale adresy a data, která byla přečtena z paměti během spekulativního vykonávání instrukcí, zůstanou v cache a mohou být extrahována pomocí jednoho z metod určování obsahu cache na základě analýzy změn v čase přístupu k vyrovnaným a nevyrovnaným datům. Určení přesných adres nepřímých skoků může být v praxi například použito k obcházení mechanismu ochrany ASLR.
Zdroj: opennet.ru
