

Je k dispozici vydání HTTP serveru Apache 2.4.62, které odstraňuje dvě zranitelnosti a obsahuje 6 změn. První zranitelnost (CVE-2024-40898) umožňuje provést útok SSRF (Server-side request forgery) na mod_rewrite. Problém se projevuje pouze na platformě Windows a při odesílání speciálně upravených požadavků může vést k úniku NTLM hashů na server, který ovládají útočníci.
Druhá zranitelnost (CVE-2024-40725) umožňuje zobrazení kódu skriptů, jejichž zpracování je nastaveno pomocí direktivy AddType. Například lze vytvořit speciálně upravený požadavek na PHP skript, který povede k zobrazení jeho obsahu, nikoli k jeho provedení. Oprava blokuje další variantu využití zranitelnosti CVE-2024-39884, která byla odstraněna v verzi 2.4.61.
Mezi nebezpečnostními změnami vyniká přidání do mod_ssl možnosti načítání certifikátů a klíčů z úložišť podporujících standard pkcs11.
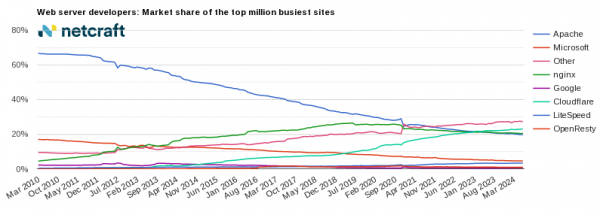
Podle červnové zprávy společnosti Netcraft běží na HTTP serveru Apache přibližně 212 milionů webů (před rokem 228 milionů). Podíl Apache httpd je odhadován na 19,28 % ze všech webů, což odpovídá druhému místu v popularitě v této kategorii (podíl Nginx — 21,35 %, Cloudflare — 11,05 %, OpenResty (platforma založená na nginx a LuaJIT) — 0,79 %). Při zohlednění pouze aktivních webů Apache zaujímá první místo v žebříčku s podílem 19,13 % (podíl Nginx — 18,09 %, Cloudflare — 14,80 %, Google — 10,01 %). Mezi milionem nejnavštěvovanějších webů na světě se Apache nachází na třetím místě s podílem 19,69 % (v čele Cloudflare — 23,10 % a Nginx — 20,50 %).
Zdroj: opennet.ru
