

Společnost Google vydala verzi webového prohlížeče Chrome 127. Současně je k dispozici stabilní verze svobodného projektu Chromium, na kterém Chrome staví. Prohlížeč Chrome se od Chromia liší používáním log označujících Google, systémem pro zasílání upozornění v případě pádu, moduly pro přehrávání chráněného videoin obsahujícího DRM, systémem automatické instalace aktualizací, stálým zapínáním izolace Sandbox, dodáváním klíčů k Google API a předáváním RLZ parametrů při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je zvlášť podporována větev Extended Stable, doprovázená 8 týdny. Další vydání Chrome 128 je plánováno na 20. srpna.
Hlavní změny v Chrome 127:
- Ve režimu „inkognito“ je ve výchozím nastavení aktivována funkce „HTTPS-First“, která automaticky přesměrovává HTTP požadavky na HTTPS. Aby bylo zajištěno fungování s webovými stránkami, které HTTPS nepodporují, je implementováno přepnutí na HTTP, pokud po přesměrování není možné provést požadavek přes HTTPS nebo pokud nastanou problémy s certifikáty. Při pokusu o otevření webu pomocí HTTP se zobrazuje zvláštní upozornění.
- Ve vestavěném úložišti kořenových certifikátů (Chrome Root Store) bylo rozhodnuto o ukončení důvěry k certifikačnímu úřadu Entrust z důvodu mnoha porušení požadavků na certifikační úřady, nedodržování termínů reakce na problematické certifikáty, prodlení s odvoláním certifikátů, nevhodné vyhotovení zpráv o incidentech a nedodržování pravidel při jejich vydávání. TLS certifikátů úrovně EV (Extended Validation), které vyžadují provedení ověření dokumentů o vlastnictví domény a potvrzení vlastníka zdroje. Vzhledem k absenci opatření k odstranění zjištěných nedostatků, budou TLS certifikáty vydané společností Entrust po 31. říjnu 2024 v Chrome považovány za nedůvěryhodné. Certifikáty vydané do 31. října budou nadále považovány za normální.
- Byla zahájena postupná fáze ukončení podpory druhé verze manifestu Chromu, která určuje možnosti a zdroje dostupné pro rozšíření napsaná pomocí API WebExtensions. Deaktivace rozšíření využívajících druhou verzi manifestu se prozatím týká pouze části uživatelů testovacích verzí Chromu (ne vydání). Úplné dokončení migrace na třetí verzi manifestu je plánováno do června 2025.
- Při aktivaci rozšířené ochrany prohlížeče (Bezpečné prohlížení > Rozšířená ochrana) je realizováno odesílání na servery Google další telemetrie s informacemi o navštívených stránkách, pokud na těchto stránkách jsou využívána API pro iniciaci vibrací (Vibration) nebo pro plnou kontrolu nad myší (PointerLock) a klávesnicí (Keyboard). Pokud je otevřená stránka v černé listině, uživateli se zobrazí odpovídající varování a funkce těchto API bude deaktivována.
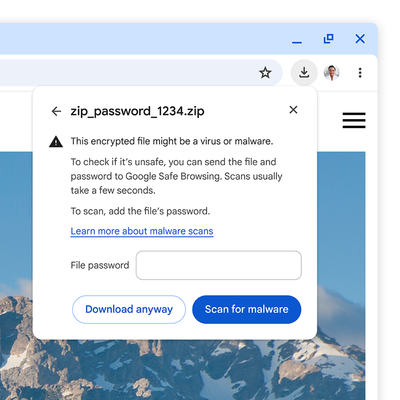
- Byly shrnuty výsledky práce na modernizaci kontroly nahrávaných souborů v režimu rozšířené ochrany prohlížeče (Bezpečné prohlížení > Rozšířená ochrana), při které je aktivováno odesílání spustitelných souborů a podezřelých archivů na servery Google k ověření na přítomnost virů a malware. Pro ověření bezpečnosti nahrávaných zašifrovaných archivů (.zip, .7z a .rar) prohlížeč požádá uživatele o heslo pro dešifrování archivu. Uživatel se může vzdát ověření nebo zadat heslo, po čemž prohlížeč odešle soubor s heslem k prověření na servery Google. V běžném (ne rozšířeném) režimu Bezpečného prohlížení bude také zobrazen požadavek na heslo, ale místo odeslání obsahu archivu na servery Google k ověření budou odeslány pouze metadata a hash souborů obsažených v archivu. Byla zavedena výraznější varování o stahování nebezpečných souborů, která se nezobrazují v dolním panelu, ale pod horním panelem.

- Byla navržena počáteční implementace specifikace Private Network Access, která omezuje možnost stahování zdrojů z veřejně dostupných stránek, odkazujících na hostitele v interní síti (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8 atd.). Stahování takových zdrojů je nyní povoleno pouze při otevření stránky v bezpečném kontextu (přes HTTPS). Do budoucna se plánuje úplné omezení možnosti neřízeného přístupu k interním intranetovým podsítím ze stránek otevřených z veřejných webů, protože takové požadavky jsou zneužívány útočníky k provádění CSRF útoků na routery, přístupové body, tiskárny, firemní webové rozhraní a další zařízení a služby, které přijímají požadavky pouze z místní sítě. Experimenty s blokováním byly zahájeny již v roce 2022 v prohlížeči Chrome 98, ale kvůli zjištěným slabinám bylo blokování odloženo.
- V režimu „Origin trials“ byla implementována experimentální blokace přístupu k IP 0.0.0.0, protože tato IP může být používána k obejití blokace přístupu k IP 127.0.0.1 (localhost) na platformách Linux a macOS.
- Ve verzi pro platformu Android byl zjednodušen uživatelský rozhraní pro propojení s účtem Google a synchronizaci dat, jako jsou uložená hesla a záložky. Synchronizace je nyní integrována s přihlášením do účtu a není prezentována jako samostatná možnost v nastaveních.
- Ve verzi pro platformu Android bylo aktualizováno uživatelské rozhraní pro správu hesel. Uživatelům, kteří se připojili ke svému účtu Google, ale neaktivovali synchronizaci, byla poskytnuta možnost ukládat a používat hesla vázaná na účet Google.
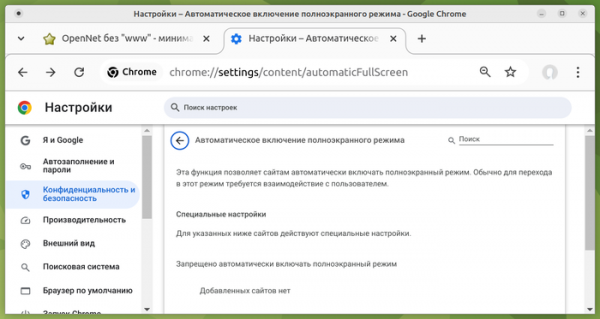
- Byla přidána možnost „Automatické zapnutí režimu celé obrazovky“ (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), která umožňuje webům automaticky přepnout do režimu celé obrazovky pomocí metody Element.requestFullscreen() bez potvrzení uživatele, a také umožňuje zobrazení dialogových oken prohlížeče bez opuštění režimu celé obrazovky. Ve výchozím nastavení je tato možnost vypnuta a může být aktivována pro jednotlivé weby a webové aplikace. V kombinaci s API pro správu oken a nastavením vyskakovacích oznámení (chrome://settings/content/popups) nova funkce usnadňuje používání takových možností, jako je otevření vyskakovacího okna na celém displeji jiného monitoru, zobrazení obsahu celé obrazovky na všech obrazovkách nebo na druhém displeji, přepínání obsahu celé obrazovky mezi různými monitory.

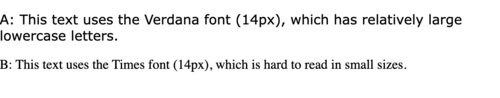
- Bylo přidáno CSS vlastnost font-size-adjust, které umožňuje měnit velikost malých písmen vzhledem k velikosti velkých písmen specifikované pomocí vlastnosti „font-size“, což může být užitečné například pro zachování úrovně čitelnosti textu při použití záložní rodiny písem, pokud není k dispozici primární. U písem, která mají různé koeficienty poměru výšky malých písmen k velikosti písma, se velikosti písmen výrazně liší, což může například ztížit čitelnost textu při nahrazení písma Verdana písmem Times.

- V API pro statickou routu Service Workerů (Service Worker Static Routing), které umožňuje určit, jak se mají určitě zdroje načítat a zakázat volání Service Workera pro zdroje, které lze načíst z cache nebo stáhnout přímo, byla přidána možnost použít logickou operaci „not“ k inverzi podmínek porovnání požadavků.
- Bylo zajištěno předávání událostí aktivace, které vznikly při práci uživatele s obsahem v okně otevřeném v režimu „obrázek v obrázku“ (picture-in-picture), do rodičovského okna pro tento režim. Změna umožňuje na hlavní stránce, ze které bylo otevřeno okno „obrázek v obrázku“, použít API pro aktivaci uživatele (navigator.userActivation) k určení interakce uživatele s tímto oknem (například je možné zjistit, zda uživatel kliká myší v okně „obrázek v obrázku“, nebo zda stránka byla pouze načtena a zůstává netknutá).
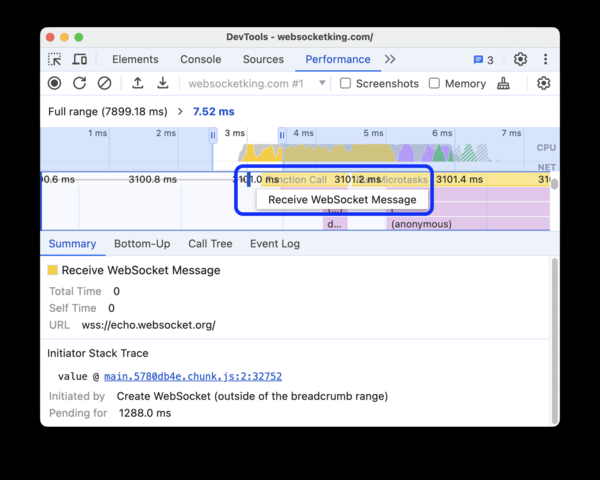
- Byly provedeny vylepšení nástrojů pro webové vývojáře. Při zobrazení CSS stylů byly přidány odkazy na odpovídající pozice v dokumentu, na které se odkazují CSS vlastnosti ovládající zobrazení prvků, vázané na umístění jiných prvků (CSS Anchor Positioning). Při prohlížení HTML kódu byly přidány odkazy, na které ukazuje atribut „popovertarget“. V panelu inspekce síťové aktivity byla přidána nová předvolba simulace rychlosti přístupu „Fast 4G“ (předvolba „Fast 3G“ byla přejmenována na „Slow 4G“ a „Slow 3G“ na „3G“). V panelu analýzy výkonu při trasování je zajištěn přehled informací o událostech odesílání a příjmu zpráv přes WebSocket.

Kromě novinek a opravy chyb v nové verzi bylo odstraněno 24 zranitelností. Mnoho zranitelností bylo odhaleno v důsledku automatizovaného testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. 5 problémům byl přiřazen vysoký stupeň nebezpečnosti. Kritické problémy, které by umožnily obejít všechny úrovně ochrany prohlížeče a spustit kód v systému mimo sandboxové prostředí, nebyly nalezeny. V rámci programu vyplácení finančních odměn za odhalení zranitelností pro aktuální vydání společnost Google vyplatila 16 odměn v celkové výši 47,5 tisíce dolarů (po jedné odměně ve výši 11000 $, 5000 $, 3000 $ a 500 $, dvě odměny 8000 $, tři odměny 2000 $). Velikost 6 odměn zatím nebyla určena.

Zdroj: opennet.ru
