

Výzkumníci z firmy watchTowr Labs zveřejnili výsledky experimentu se zachycením zastaralé WHOIS služby registrátora doménové zóny „.MOBI“. Důvodem pro studium byla skutečnost, že registrátor změnil adresu WHOIS služby, přesunul ji z domény whois.dotmobiregistry.net na nový hostitel whois.nic.mobi. Přitom doména dotmobiregistry.net přestala být využívána a v prosinci 2023 byla uvolněna a stala se dostupnou pro registraci.
Výzkumníci utratili 20 dolarů a koupili tuto doménu, po čemž na svém serveru spustili vlastní fiktivní WHOIS službu whois.dotmobiregistry.net. Zájem vzbudilo to, že mnoho systémů se nepřepnulo na nový hostitel whois.nic.mobi a nadále používalo staré jméno. Od 30. srpna do 4. září tohoto roku bylo zaznamenáno 2,5 milionu dotazů na staré jméno, odeslaných z více než 135 tisíc unikátních systémů.
Mezi odesílateli dotazů byli přítomni zástupci servery státních a vojenských organizací, kteří kontrolovali figurující v emailech domény prostřednictvím WHOIS, společnosti specializující se na bezpečnost a platformy zajišťující bezpečnost (VirusTotal, Group-IB), stejně jako certifikační úřady, služby kontroly domén, SEO služby a registrátoři domén (například domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io a webchart.org).
Možnost odesílat jakákoli data jako odpověď na dotaz na starou WHOIS službu doménové zóny „.MOBI“ byla využita k vývoji několika typů útoků na odesílatele dotazů. První varianta útoku se zakládala na předpokladu, že pokud někdo nadále odesílá dotazy na dávno nahrazenou službu, pravděpodobně to činí s použitím zastaralého nástroje obsahujícího zranitelnosti.
Například v phpWHOIS byla v roce 2015 odhalena zranitelnost CVE-2015-5243, která umožňovala dosažení provedení kódu útočníka při analýze speciálně upravených dat vrácených serverem WHOIS. Dalším příkladem je odhalená v roce 2021 zranitelnost CVE-2021-32749 v balíčku Fail2Ban, která umožňuje provést externí kód při vracení neplatných dat WHOIS službou, která byla používána během procesu generování upozornění na blokaci (Fail2Ban identifikoval prostřednictvím WHOIS email administrátora hostitele a uváděl jej při spuštění příkazu mail bez řádného escapování speciálních znaků).
Druhý útok spočívá v tom, že některé certifikační autority nabízejí možnost ověření vlastnictví domény prostřednictvím e-mailu uvedeného v databázi registrátora domény, která je dostupná prostřednictvím protokolu WHOIS. Ukázalo se, že několik certifikačních autorit s podporou této metody ověření stále používá starý WHOIS server pro doménovou zónu ".MOBI".
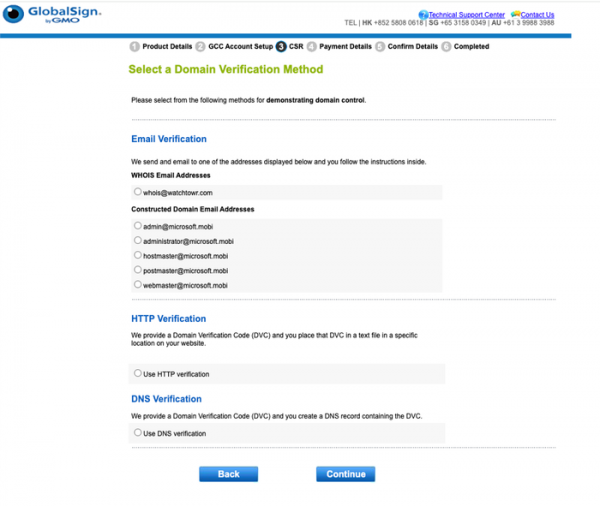
Tímto způsobem, získáním kontroly nad názvem whois.dotmobiregistry.net, mohou útočníci vrátit své údaje, provést ověření a získat TLS certifikát pro jakoukoli doménu v zóně .MOBI. Například během experimentu požádali výzkumníci registrátora GlobalSign o TLS certifikát pro doménu microsoft.mobi a vrácený falešný WHOIS servis ukázal e-mail „whois@watchTowr.com“ v rozhraní jako dostupný pro odeslání kódu potvrzení vlastnictví domény.
Zdroj: opennet.ru
