

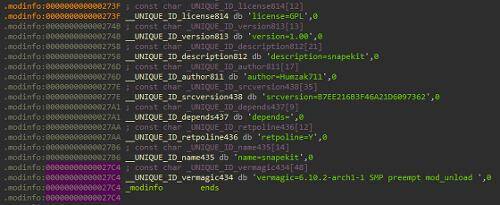
Výzkumníci z Gen Threat Labs odhalili nový sofistikovaný rootkit Snapekit, který cílí na systém Arch Linux verze 6.10.2-arch1-1 na architektuře x86_64. Snapekit umožňuje útočníkům získat neoprávněný přístup k systému a ovládat ho, přičemž zůstává nepozorován.
Rootkit se integruje do činnosti operačního systému tím, že zachycuje a mění 21 systémových volání – mechanismus komunikace mezi aplikacemi a jádrem operačního systému. Snapekit používá speciální droppers pro nasazení. Rootkit je schopen rozpoznávat a vyhýbat se populárním nástrojům pro analýzu a ladění, jako jsou Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra a IDA Pro. Při detekci jednoho z nástrojů Snapekit mění své chování, aby se vyhnul odhalení.
Hlavním cílem Snapekit je skrývat škodlivý kód tím, že zůstává v uživatelském prostoru, nikoli v přísněji kontrolovaném prostoru jádra. Tento přístup značně ztěžuje detekci a analýzu hrozby. Kromě toho rootkit aplikuje ochranné mechanismy PTrace pro odhalování pokusů o ladění, což ztěžuje práci analytikům a specialistům na kybernetickou bezpečnost.
Snapekit má vícevrstvé obcházení, které umožňuje vyhnout se nejen automatizovaným prostředkům analýzy (písečnicím a virtuálních strojů), ale také ztěžuje ruční analýzu. Tvůrce rootkitu, známý pod přezdívkou Humzak711, plánuje brzy zveřejnit projekt Snapekit jako open-source na GitHubu.
Zdroj: linux.org.ru
