

Společnost Google vydala verzi webového prohlížeče Chrome 131. Zároveň je k dispozici stabilní verze svobodného projektu Chromium, který tvoří základ Chrome. Prohlížeč Chrome se od Chromium liší používáním loga Google, systémem odesílání upozornění v případě pádu, moduly pro přehrávání chráněného videa (DRM), automatickou instalací aktualizací, trvalým zapínáním Sandbox izolace, dodáváním klíčů k Google API a přenášením parametrů RLZ při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je k dispozici samostatná větev Extended Stable, která je podporována po dobu 8 týdnů. Další verze Chrome 132 je plánována na 14. ledna.
Hlavní změny v Chrome 131:
- Ve vestavěném PDF prohlížeči byla rozšířena možnost rozpoznávání textu ve skenovaných PDF dokumentech, kde je text umístěn jako obrázek. Text je rozpoznáván na místním systému pomocí vestavěného enginu optického rozpoznávání znaků (OCR), který je založen na strojovém učení. Na rozdíl od předchozích verzí se nyní skenované dokumenty automaticky převádějí na textové zobrazení, ke kterému jsou dostupné funkce zvýraznění, hledání a kopírování do schránky.
- Byla přidána možnost zapnout rozšířené kontroly v systému správy paměti PartitionAlloc, které umožňují blokovat zranitelnosti způsobené přístupem k již uvolněným oblastem paměti (use-after-free). Ve výchozím nastavení jsou tyto kontroly vypnuté z důvodu možného negativního vlivu na výkon. Nicméně pro nasazení, kde je bezpečnost důležitější než výkon, jsou nyní k dispozici samostatné podnikové politiky pro aktivaci další ochrany.
- Ve vestavěném úložišti kořenových certifikátů (Chrome Root Store) byla ukončena důvěra k certifikačnímu úřadu Entrust kvůli četným porušením požadavků na certifikační autority, nedodržení lhůt reakce na problematické certifikáty, zdržování odvolání certifikátů, nedostatečné vyhotovení zpráv o incidentech a nedodržení pravidel při vydávání. TLS certifikátů úroveň EV (Extended Validation), vyžadující ověření dokumentů o vlastnictví domény a potvrzení vlastníka zdroje. Vzhledem k absenci opatření na odstranění zjištěných nedostatků jsou TLS certifikáty vydané společností Entrust po 11. listopadu 2024 považovány v prohlížeči Chrome za nedůvěryhodné. Certifikáty vydané před 11. listopadem nadále zůstávají považovány za normální.
- Verze pro Android zahrnuje možnost připojení externích poskytovatelů automatického vyplňování formulářů a ukládání hesel, nezávisle na API Accessibility.
- Ve verzi pro Android bylo zjednodušeno připojení k účtu Google a správa synchronizace dat mezi různými prohlížeči. Synchronizace již není prezentována jako samostatná funkce v nastavení, ale je spojena s funkcí připojení k účtu Google, což umožňuje používat a ukládat v Google Account informace, jako jsou hesla a záložky.
- Začala postupná aktivace mezi uživateli nového režimu úspory energie (Energy saver), při kterém se automaticky zamražují karty, které vyžadují hodně zdrojů CPU, ale nevydávají zvuk a jsou skryty déle než 5 minut. Výjimku tvoří pouze karty spojené s ovládáním externích zařízení nebo konáním video a audio konferencí (takové karty jsou určovány na základě přístupu k API pro práci s USB, Bluetooth, kamerou, vstupními zařízeními a mikrofonem, stejně jako organizace komunikačního kanálu pomocí RTCDataChannel nebo MediaStreamTrack). Pro řízení aktivace automatického zmrazení lze použít nastavení "chrome://flags/#freezing-on-energy-saver".
- Byly přidány experimentální režimy úspory paměti (Memory saver) — Moderate, Balanced a Maximum, které umožňují vybrat metodu uvolnění paměti od neaktivních karet. V režimu Moderate se paměť karet deaktivuje pouze v případě nedostatku paměti v systému, v režimu Maximum se karty deaktivují krátce po tom, co se stanou neaktivními, a v režimu Balanced se neaktivní karty deaktivují s ohledem na volnou paměť v systému.
- Byly přidány další nastavení související s výkonem, například možnost zadat webové stránky, které zůstávají neustále aktivní (bez zpomalení na pozadí), výběr způsobu vizuální indikace deaktivovaných karet a zobrazení využití paměti v rozbalovacích miniaturách karet.
- Byl přidán nástroj „Performance Detection“, který identifikuje potenciální problémy s výkonem navštěvovaných stránek a zobrazuje oznámení s doporučeními k řešení problému jedním kliknutím. Například pro zrychlení aktuální karty může prohlížeč navrhnout deaktivační další karty, které spotřebovávají mnoho zdrojů.
- V TLS 1.3 a QUIC byl algoritmus inkapsulace klíčů (KEM, Key Encapsulation Mechanism) „X25519Kyber768“, odolný vůči prolomení na kvantových počítačích, převeden na použití finální specifikace ML-KEM (CRYSTALS-Kyber), standardizované Národním institutem standardů a technologií USA (NIST). X25519Kyber768 představuje kombinaci X25519 ECDH a algoritmu ML-KEM, který používá metody kryptografie založené na řešení problémů teorie mřížek, jejichž čas řešení se neliší mezi běžnými a kvantovými počítači.
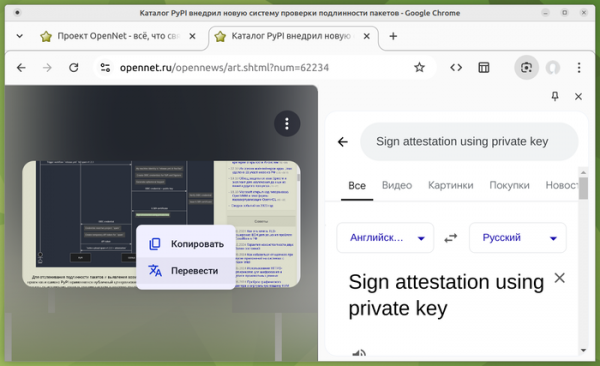
- Do funkce vyhledávání podle obrázků pomocí služby Google Lens, dostupné prostřednictvím kontextové nabídky, byla přidána podpora pro překladový překryv na jiný jazyk (přeložený text se zobrazuje nad původním textem na obrázku).

- Byl přidán API Direct Sockets, který umožňuje navázat přímá TCP a UDP spojení s externími systémy a také vytvářet naslouchající sokety pro příjem spojení. Při prvním pokusu o připojení k novému hostiteli je uživateli zobrazen dotaz na potvrzení operace. Potřeba přidání nového API je odůvodněna možností interakce se síťovými zařízeními, která používají vlastní protokoly fungující nad TCP a UDP a nepodporují interakci přes HTTPS nebo WebSockets.
- V režimu „Origin trials“ byl implementován API Summarizer pro shrnutí textu (stručné vyjádření podstaty) pomocí velkého jazykového modelu.
- V režimu „Origin trials“ byl přidán API Playout Statistics, který určuje rozhraní AudioContext.playoutStats pro získání statistik o kvalitě a latenci při přehrávání zvuku přes API WebAudio.
- Pro ochranu před zneužitím byla přidána výzva k potvrzení oprávnění při používání API Keyboard Lock a Pointer Lock na webu, což poskytuje další kontrolu nad klávesnicí a myší (například je možné skrýt standardní ukazatel myši a zajistit vlastní zpracování pohybu myši). Stav udělených oprávnění lze zkontrolovat prostřednictvím API Permissions.
- Je povoleno uvádět další značky v HTML prvku „<select>“, kromě standardních značek „<option>», «<optgroup>“ a „<hr>“. Změna byla provedena jako příprava na implementaci v budoucích verzích přizpůsobené varianty „<select>“, která rozšiřuje možnosti stylingu menu.
- Do CSS vlastností 'clip-path', 'fill', 'stroke' a 'marker-*' byla přidána podpora pro specifikaci externích SVG zdrojů. Například nyní je možné specifikovat 'clip-path: url("resources.svg#myPath")'.
- Byla změněna model dědění vlastností stylů zvýraznění textu definovaných pomocí pseudotříd „::selection“ a „::target-text“, který byl přizpůsoben modelu dědění pseudotříd „::highlight“, „::spelling-error“ a „::grammar-error“. Nyní závisí na způsobu, jakým je text zvýrazněn (řetězec zvýraznění), nikoli na struktuře dokumentu (řetězec HTML prvků). V následujícím příkladu bude barva vnořených prvků s textem v odstavci „<p class="»blue»">“ nyní vybrána podle stylu pseudotřídy „::selection“ a nikoli podle barvy stylu uvedené pro odstavec. p { color: deeppink; } .blue::selection { color: blue; } <p class="»blue»"> Toto je <em>zdůrazněný</em> text. </p>
- Byla odstraněna omezení, která bránila nastavení CSS vlastnosti 'display' pro HTML prvky '' a '
'. V CSS byl přidán pseudoelement '::details-content' pro úpravu vzhledu sbalitelného a rozbalitelného bloku.
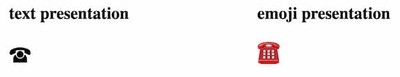
- Byla přidána CSS vlastnost „font-variant-emoji“ pro nastavení stylu zobrazení Emoji. Například je možné zvolit textovou nebo grafickou podobu.

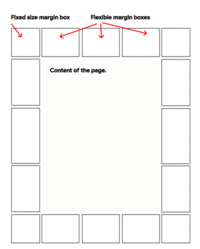
- V CSS pravidle @page, které je určeno pro změnu vzhledu stránky před tiskem nebo exportem do formátu PDF, se objevila možnost definice oblastí pro umístění obsahu v oblasti okraje stránky, například pro přidání vlastního záhlaví, poznámky nebo patičky.

- CSS vlastnost 'inset-area', která byla používána pro řízení zobrazení prvků vázaných na umístění jiných prvků (CSS Anchor Positioning), byla označena za zastaralou. Podle doporučení pracovní skupiny pro standardizaci CSS byla 'inset-area' nahrazena zcela ekvivalentní vlastností 'position-area'.
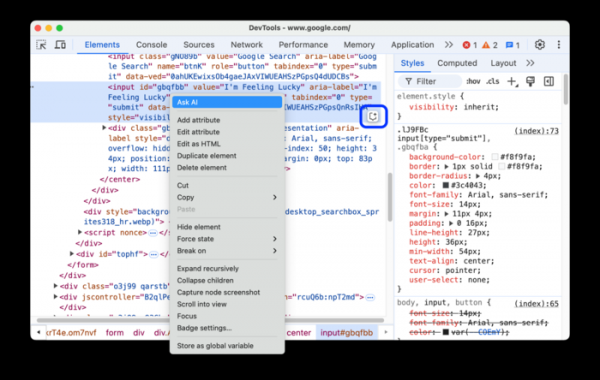
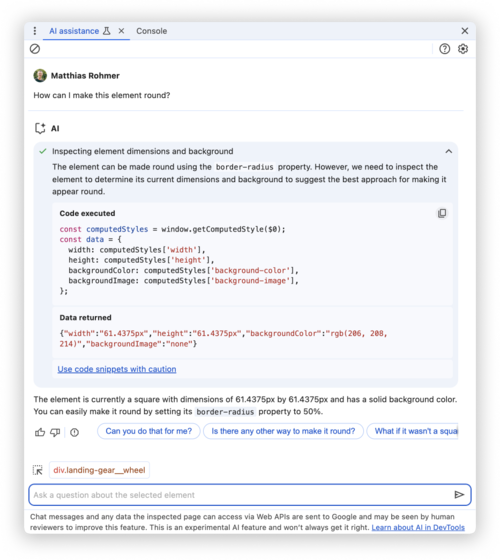
- Možnosti nástrojů pro webové vývojáře byly rozšířeny. Do panelu Performance byly přidány nové funkce pro analýzu výkonu. Byla navržena experimentální panel s AI asistentem, ve kterém lze v podobě chatu získat odpovědi na dotazy vyplývající z ladění nebo upřesnit některé záležitosti související s CSS.


Kromě nových funkcí a oprav chyb byla v nové verzi odstraněna 12 zranitelností. Mnohé z těchto zranitelností byly odhaleny díky automatizovanému testování nástroji jako AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Jedné z problémů byl přidělen vysoký stupeň nebezpečnosti (problém v kódu pro práci s rozšířeními v jádře Blink). Nebyly nalezeny žádné kritické problémy, které by umožnily obcházení všech úrovní ochrany prohlížeče a spuštění kódu v systému mimo sandboxové prostředí. V rámci programu na odměňování za nalezení zranitelností za aktuální vydání společnost Google vyplatila 8 odměn v celkové výši 1 000 dolarů USA (jedna odměna ve výši 1 000 $). Výše 7 odměn zatím není určena.
Zdroj: opennet.ru
