

Výzkumníci z firmy ESET objevili nový bootkit „Bootkitty“, který se instaluje po prolomení systému místo zaváděče GRUB a používá se k injektování škodlivých komponent do jádra Linuxu, což útočníkovi umožňuje skrytě ovládat systém a provádět v něm své akce. Tvrdí se, že jde o první UEFI bootkit zaměřený na ohrožení systémů Linux.
Bootkitty je umístěn v souboru grubx64.efi v systémovém oddílu EFI (EFI system partition, /boot/efi/EFI/ubuntu) místo standardního zaváděče GRUB. Po aktivaci UEFI firmware bootkit načte do paměti skutečný zaváděč GRUB2 a provede v kódu GRUB2 umístěném v paměti změny, které vypínají kontrolu integrity komponentů, které budou načítány následně, a také přidává obslužnou rutinu, která je volána po dekomprimaci obrazu jádra Linuxu do paměti. Tato obslužná rutina mění načtené funkce jádra (vypíná kontrolu modulu podle digitálního podpisu) a také mění příkazový řádek iniciačního procesu z „/init“ na „LD_PRELOAD=/opt/injector.so /init“.
Knihovna injector.so zachytává některé operace SELinux a funkci init_module, která je poté použita k načtení jádrového modulu /opt/dropper.ko. Jádrový modul dropper.ko vytváří a spouští spustitelný soubor /opt/observer, poté se skryje v seznamu jádrových modulů a nastaví obslužné rutiny systémových volání, jako je getdents a tcp4_seq_show, aby skryl soubor /opt/observer a určitý síťový provoz. Spustitelný soubor /opt/observer načítá jádrový modul /opt/rootkit_loader.ko, který je zaváděčem rootkitu /opt/rootkit.
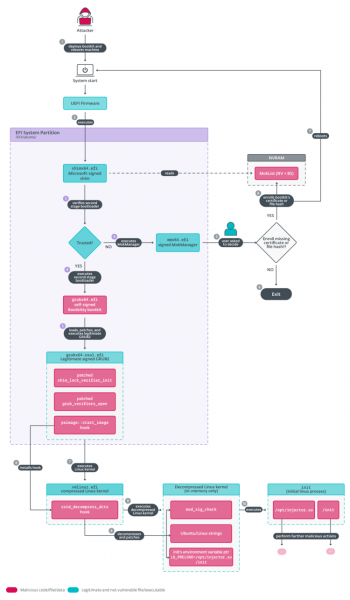
Pro instalaci bootkitu je vyžadován privilegovaný přístup k systému a obvykle se tyto druhy škodlivého softwaru používají útočníky po úspěšném prolomení nebo kompromitaci systému k upevnění jejich další přítomnosti a skrytí prováděné škodlivé aktivity. Knihovna injector.so a škodlivé jádrové moduly jsou umístěny do obrazu počátečního RAM disku nebo souborového systému útočníkem. Zaváděč grubx64.efi je umístěn do oddílu s soubory pro UEFI.
Ve variantě Bootkitty, která se dostala do rukou badatelů, byla modifikace funkcí v paměti jádra prováděna podle předem stanovených posunů, aniž by byla ověřována správnost těchto posunů pro načtenou verzi jádra. Používané v Bootkitty posuny byly aplikovatelné pouze na verze jádra a GRUB dodávané v určitých distribucích Ubuntu, zatímco v jiných systémech vedly k selhání při bootování. Pro ověření bootloaderu Bootkitty (grubx64.efi) byl použit samopodepsaný certifikát, což neumožnilo aplikaci bootkitu na systémech se zapnutým režimem UEFI Secure Boot, aniž by byl certifikát útočníka přidán na seznam důvěryhodných certifikátů v UEFI. Takové rysy vnukly badatelům myšlenku, že Bootkitty je pouze prototyp bootkitu, který zatím není používán pro reálné útoky.
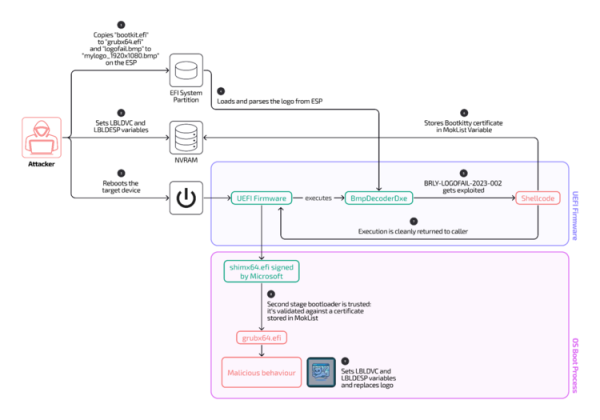
Po prostudování zveřejněných informací od ESET si badatelé z firmy Binarly Research všimli mezi souvisejícími artefakty Bootkitty BMP-obrázků, používaných k exploitaci zranitelnosti LogoFAIL, která umožňuje vykonat kód na úrovni UEFI firmware a obejít mechanismus UEFI Secure Boot. V kontextu Bootkitty byla exploatace zranitelnosti LogoFAIL použita k přidání samopodepsaného certifikátu útočníka, který podepsal bootloader bootkitu grubx64.efi, do seznamu schválených certifikátů UEFI, což umožnilo spustit bootkit na systémech s aktivním UEFI Secure Boot bez manuálního přidání certifikátu.
Útok je prováděn prostřednictvím umístění speciálně navrženého BMP obrázku do oddílu ESP (EFI System Partition), aby byl zobrazen UEFI firmware jako logo výrobce. Díky použití zranitelných knihoven v UEFI firmwarech pro práci s obrázky může zpracování speciálně upraveného obrázku vyústit ve přetečení zásobníku a vykonání kódu s privilegii UEFI firmware. Zranitelnost LogoFAIL byla odhalena před rokem a týkala se UEFI firmware, mimo jiné používaných na noteboocích Acer, HP, Fujitsu a Lenovo. V nových verzích UEFI firmware byla problém odstraněn, ale mnohé běžně užívané zařízení stále běží na zranitelných verzích firmware.
Zdroj: opennet.ru
