

Byl uvolněn nový vydání distribuce Kali Linux 2024.4, založené na balíkové základně Debian, určené pro testování systémů na přítomnost zranitelností, provádění auditu zabezpečení, analýzu zbytkových informací a identifikaci následků útoků. Všechny originální příspěvky vytvořené pro distribuci jsou distribuovány pod licencí GPL a jsou dostupné přes veřejný Git repozitář. Pro stažení byly připraveny iso obrazy velikosti 600 MB a 4,1 GB. Sestavení jsou dostupná pro architektury x86_64, ARM (armhf a armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). K dispozici jsou pracovní plochy Xfce, KDE a GNOME.
Kali nabízí sadu nástrojů pro odborníky v oblasti počítačové bezpečnosti, zahrnující prostředky pro testování webových aplikací a penetrate do bezdrátových sítí až po programy pro čtení dat z identifikačních RFID čipů. Součástí je sbírka exploitů a přibližně 400 specializovaných utilit pro kontrolu bezpečnosti, jako jsou Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Kromě toho distribuce obsahuje nástroje pro lámání hesel (Multihash CUDA Brute Forcer) a WPA klíčů (Pyrit), využívající GPU NVIDIA a AMD pro zrychlení.
V novém vydání:
- Byla ukončena podpora pro sestavení distribuce a balíčky jádra Linux pro architekturu i386. V repozitáři jsou zachovány balíčky, které lze použít pro spuštění 32bitových programů v 64bitových prostředích.
- Ve výchozím nastavení je použit Python 3.12.
- V klientovi SSH byla ukončena podpora klíčů založených na algoritmu DSA (na začátku příštího roku bude kód pro podporu DSA odstraněn z OpenSSH). Pro připojení k starým serverům byla do základní dodávky přidána utilita ssh1, sestavená z OpenSSH 7.5, která i nadále podporuje protokol SSH1.
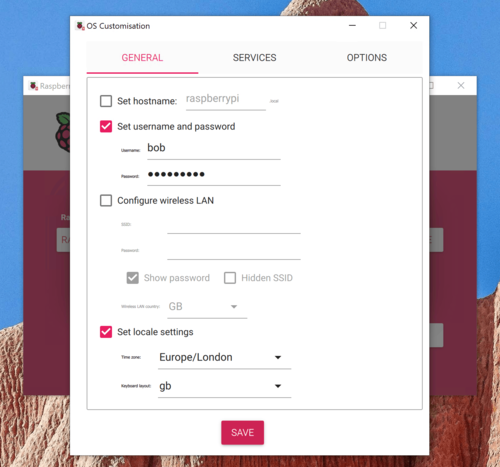
- Byla přidána možnost nastavení systémových obrazů pro desky Raspberry Pi pomocí nástroje Raspberry Pi Imager. Například při instalaci na SD kartu lze přidat uživatele, nastavit časové pásmo, zkopírovat své SSH klíče, aktivovat službu SSH a nakonfigurovat připojení k bezdrátové síti. Byla rozšířena podpora desky Raspberry Pi 5 a přidána podpora počítače Raspberry Pi 500.

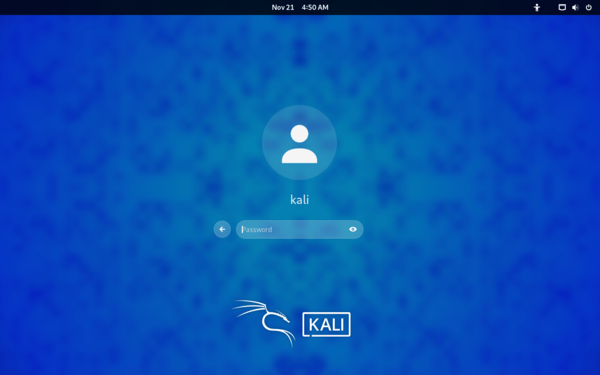
- Desktopové prostředí GNOME bylo aktualizováno na verzi 47. Byla zavedená nová témata pro přihlašovací obrazovku.

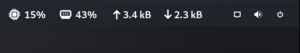
- Byl přidán nový applet pro sledování stavu systému.

Součástí jsou nástroje:
- bloodyad — nástroj pro testování zabezpečení Active Directory.
- certi — nástroj pro práci s certifikáty ADCS (Active Directory Certificate Services).
- chainsaw — vyhledávání artefaktů při forenzní analýze systémů Windows.
- findomain — nástroj pro určení používaných subdomén metodou brute-force.
- hexwalk — hexadecimální editor.
- linkedin2username — generátor seznamu uživatelů potenciálně spojených se firemním účtem na LinkedIn.
- mssqlpwner — nástroj pro útoky na MSSQL.
- proximoth — provádění útoků na bezdrátová zařízení.
- python-pipx — spouštění spustitelných souborů z Python balíčků v izolovaném prostředí.
- sara — kontrola zabezpečení RouterOS.
- web-cache-vulnerability-scanner — implementace útoků na systémy frontend-backend.
- xsrfprobe — kontrola zranitelností typu CSRF/XSRF (Cross Site Request Forgery).
- zenmap — GUI pro nmap.
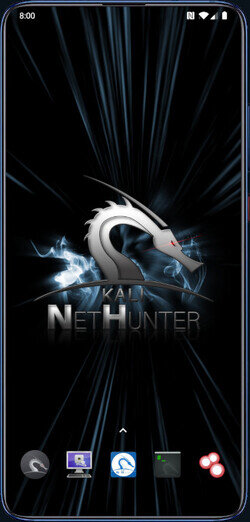
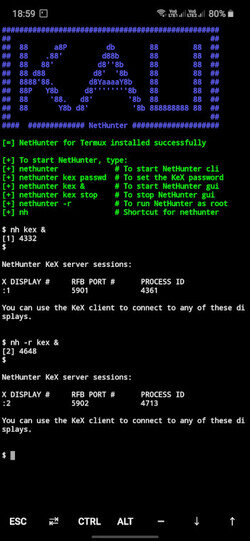
- Bylo obnoveno prostředí pro mobilní zařízení na platformě Android — NetHunter, s výběrem nástrojů pro testování systémů na zranitelnosti. Pomocí NetHunter je možné provádět útoky specifické pro mobilní zařízení, například emulací USB zařízení (BadUSB a HID Keyboard — emulace síťového USB adaptéru, který může být využit pro MITM útoky, nebo USB klávesnice, která provádí substituce znaků) a vytváření falešných přístupových bodů (MANA Evil Access Point). NetHunter se instaluje do standardního prostředí platformy Android ve formě chroot obrazu, ve kterém běží speciálně přizpůsobená varianta Kali Linux.
V nové verzi byla zahrnuta sada nástrojů Wifipumpkin3 pro vytváření fiktivních bezdrátových přístupových bodů. Bylo aktualizováno katalog mobilních aplikací Kali NetHunter. Byly rozšířeny možnosti instalátoru. Přidána podpora pro zařízení Xiaomi Mi A3 (Android 15), Realme X7 Max 5G a Xiaomi Mi 9 Lite / CC9. Byla aktualizována podpora pro Nokia 6.1/6.1 Plus, Realme C11, Xiaomi Mi 9T, Xiaomi Mi A3 a Xiaomi Pocophone F1.
Zdroj: opennet.ru
