

Společnost Google vydala verzi webového prohlížeče Chrome 136. Současně je k dispozici stabilní verze svobodného projektu Chromium, na němž Chrome závisí. Prohlížeč Chrome se od Chromium liší používáním loga Google, systémem odesílání oznámení v případě zhroucení, moduly pro přehrávání chráněného videa (DRM), automatickou aktualizační službou, trvalým povolením izolace Sandbox, dodáváním klíčů k API Google a přenosem parametrů RLZ při vyhledávání. Pro uživatele, kteří potřebují více času na aktualizaci, existuje samostatná větev Extended Stable, která je podporována po dobu 8 týdnů. Další vydání Chrome 137 je plánováno na 27. května.
Hlavní změny v Chrome 136:
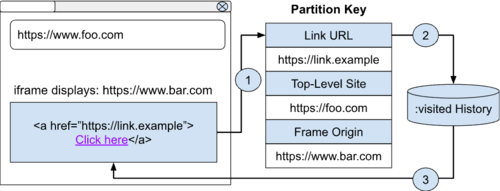
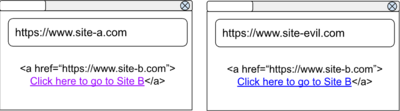
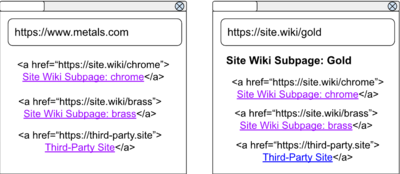
- Byla přidána ochrana proti únikům informací o dříve navštívených stránkách, která vznikala díky použití pseudotřídy CSS „:visited“, jež umožňuje přizpůsobit vzhled předtím otevřených odkazů. Do verze Chrome 136 vedlo kliknutí na odkaz ke změně jeho vzhledu na všech stránkách, které tento odkaz zobrazovaly, bez ohledu na to, z jaké stránky byl přechod iniciován. Na svém webu mohl útočník zjistit, zda uživatel dříve otevíral odkazy, které ho zajímaly, analýzou změny vzhledu těchto odkazů. Například pokud vytvoříte seznam odkazů na různé stránky, pak budou dříve navštívené stránky v tomto seznamu zvýrazněny prohlížečem jinou barvou, na základě čehož lze usuzovat, zda byly odkazy dříve navštíveny.
Pro blokaci úniků informací o navštívených odkazech v Chrome byla implementována izolace zpracování selektoru „:visited“ vázaná na navštěvovanou stránku, tj. prvky jsou nyní stylizovány pomocí „:visited“ pouze tehdy, pokud byly dříve otevřeny z aktuální stránky a v rámci aktuálního iframe. Izolace je realizována pomocí hashování stylu navštívených odkazů, přičemž jako klíč se používají tři složky – odkaz, doména nejvyšší úrovně a hostitel používaný v iframe.

Například pokud byla návštěva z webu „A“ přes odkaz, tento odkaz nyní bude zvýrazněn pouze na webu „A“ a zůstane nezměněn na webu útočníka. Výjimka byla udělána pouze pro iframe načítané z hlavního webu (same-origin) a odkazy na aktuální web. Takže při otevření webu „A“ odkazy vedoucí na web „A“ budou zvýrazněny i v případě, že návštěvy na ně byly z jiného webu, ale ostatní odkazy budou zvýrazněny pouze v případě, že návštěvy byly z webu „A“.


V prohlížeči Firefox byla ochrana proti podobným únikům přidána v roce 2010, ale existovaly metody pro její obejití. Například v roce 2024 ve Firefoxu 122 byla odstraněna možnost analýzy barvy pixelů pomocí filtrů využívajících parametr currentColor a manipulací s tagem canvas ve formátu SVG.
- Ve verzi pro Android byla implementována možnost přenosu na servery Google telemetrie s daty o stahovaných APK balících přes prohlížeč. Zatím je funkčnost omezena na odesílání telemetrie, ale v budoucnu bude využita k zobrazování varování a blokaci stahování škodlivých APK balíků. Kontrola probíhá pouze při aktivaci v nastavení režimu rozšířené ochrany prohlížeče (Safe Browsing > Enhanced protection).
- Pro vzdálené ladění je nyní vyžadováno uvedení samostatného adresáře s daty, který je nastaven při spuštění pomocí parametru „—user-data-dir“, jenž je třeba uvést spolu s parametrem „—remote-debugging-pipe“ nebo „—remote-debugging-port“. Při použití ve výchozím adresáři ve Windows, Linuxu a macOS vzdálené ladění již fungovat nebude. Důvodem změny je odpor proti škodlivému softwaru, který využívá vzdálené ladění k extrakci dat z Google Chrome. Při použití samostatného adresáře se používá jiný šifrovací klíč, který neumožňuje přístup k pracovním datům uživatele v hlavním adresáři. Změna platí pouze pro Chrome a neaplikuje se v Chromiu.
- Bylo modernizováno provedení posuvných lišt na platformách Linux a Windows. Při nečinnosti se posuvná lišta skrývá a objevuje se pouze při obnovení pohybu po stránce. Pro řízení zapnutí nového provedení posuvných lišt jsou navrženy nastavení chrome://flags#fluent-overlay-scrollbars a chrome://flags#fluent-scrollbars.


- V CSS funkci attr() byl argument typu „string“ přejmenován na „raw-string“ v souladu s rozhodnutím pracovního týmu koordinujícího vývoj specifikací CSS. Tato změna má za úkol vyloučit zmatek způsobený podobností výrazů „attr(foo type())“ a „attr(foo string)“.
- V API ProgressEvent, které se používá k vytváření ukazatelů pokroku, byly v atributech „loaded“ a „total“ místo typu „unsigned long long“ použity typy „double“, což odpovídá chování HTML prvku
- Pro escapování řetězců používaných uvnitř regulárních výrazů byl navržen statický metod „RegExp.escape“. Řetězce escapované pomocí RegExp.escape lze bezpečně používat jako šablonu v konstruktoru RegExp().
- Webu je povoleno automaticky vytvářet klíče Passkey na základě již uložených přihlašovacích údajů pro tento web. Vytváření Passkey probíhá bez zobrazení samostatného modálního dialogu, pokud uživatel dříve potvrdil pro web vytvoření přihlašovacích údajů.
- Bylo přidáno CSS vlastnost dynamic-range-limit pro omezení maximální jasnosti HDR obsahu.
- V API Speculation Rules (), používající se pro nastavení předběžného načítání zdrojů, bylo povoleno specifikování volitelného pole „tag“ pro sledování zdroje. Obsah tohoto pole bude odeslán prostřednictvím HTTP hlavičky Sec-Speculation-Tags.
- Ve WebRTC a API MediaRecorder byla přidána podpora kodeku H265 (HEVC) vedle dříve podporovaných VP8, H.264, VP9 a AV1.
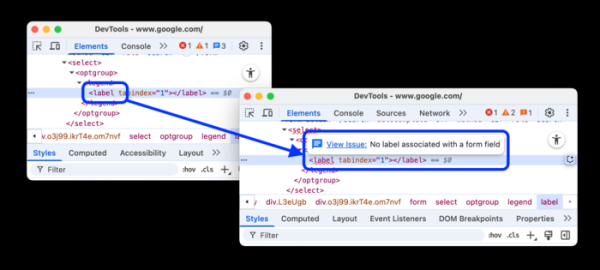
- Ve vývojářských nástrojích pro web byla rozšířena funkčnost panelu pro analýzu výkonu. Byly přidány zprávy o požadavcích využívajících starý protokol HTTP/1.1, efektivita práce s cache a optimalizace pomocí vlastnosti font-display. Na stránce „Ochrana soukromí a zabezpečení > Ochrana soukromí > Cookies třetích stran“ byla přidána možnost vyhledávání jednotlivých cookies. Byla přidána experimentální možnost zobrazení podnětů k problémům s prvky a atributy v DOM.

Kromě nových funkcí a oprav chyb v nové verzi bylo odstraněno 8 zranitelností. Mnohé z těchto zranitelností byly odhaleny v rámci automatizovaného testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Nebyly zjištěny žádné kritické problémy, které by umožnily obejít všechny úrovně ochrany prohlížeče a spustit kód v systému mimo sandboxové prostředí. V rámci programu odměn za nalezení zranitelností společnost Google vyplatila 4 odměny v celkové výši 10 tisíc dolarů (jedna odměna ve výši 5000 $ a dvě odměny v hodnotě 2000 $ a jedna v hodnotě 1000 $).
Zdroj: opennet.ru
