

V utilitě sort dodávané v balíčku GNU Coreutils byla nalezena zranitelnost (CVE-2025-5278), která vede k přístupu k datům mimo hranici bufferu při třídění pomocí syntaxe „+POS1[.C1][OPTS]“, používané pro vymezení třídících klíčů ve zpracovávaných datech. Problém je způsoben přetečením celého čísla (wraparound) v funkci begfield(), což umožňuje přečíst obsah jednoho bajtu dat mimo buffer. Zranitelnost může být využita k vyvolání havárie aplikací nebo organizaci úniku informací z procesu při předávání útočníkem speciálně formátovaných parametrů třídění. Problém se projevuje od verze 7.2 (2009) a zatím byl odstraněn ve formě patchu.
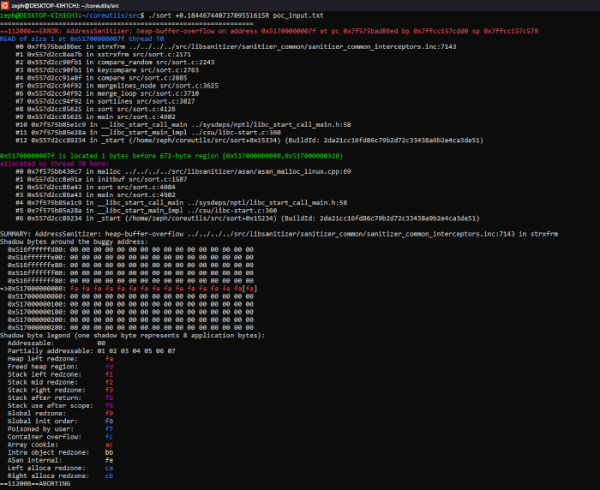
Problém lze reprodukovat pokusem o třídění souboru obsahujícího řetězec „aa\nbb“ příkazem „./sort +0.18446744073709551615R poc_input.txt“. Při tom by měla být utilita sort zkompilována s použitím Address Sanitizer (možnost „-fsanitize=address“).
Zdroj: opennet.ru
