

Společnost Google vydala verzi webového prohlížeče Chrome 141. Současně je k dispozici stabilní verze projektu Chromium, který je základem pro Chrome. Prohlížeč Chrome se liší od Chromia používáním loga Google, systémem pro odesílání upozornění v případě pádu, moduly pro přehrávání chráněného videa (DRM), systémem automatických aktualizací, trvalým zapnutím Sandbox izolace, dodávkou klíčů k Google API a přenosem parametrů RLZ při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je samostatně podporována větev Extended Stable, která je doprovázena 8 týdnům. Další verze Chrome 142 je naplánována na 28. října.
Hlavní změny ve verzi Chrome 141:
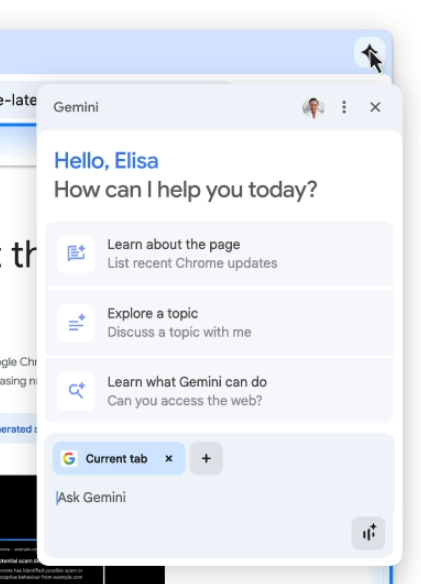
- Pro část uživatelů je aktivován integrovaný chatbot Gemini, který může vysvětlovat obsah prohlížené stránky a odpovídat na otázky související s touto stránkou, aniž by se přepínal na jinou kartu. Do pravého horního rohu obrazovky byla přidána tlačítko pro aktivaci Gemini, které po kliknutí otevře dialog umožňující klást otázky v přirozeném jazyce a vybírat karty, jejichž obsah by měl AI zohlednit při formování odpovědi. Podporována je textová a hlasová komunikace s botem. Možnost je dostupná pro uživatele z USA, kteří mají přístup k aplikaci Gemini a používají platformy macOS, iOS a Windows.

- Byla zavedena ochrana proti přístupu k místnímu systému (loopback, 127.0.0.0/8) nebo vnitřní síti (192.168.0.0/16, 10.0.0.0/8 atd.) při komunikaci s veřejnými weby. Při pokusu o stahování interních zdrojů nyní prohlížeč zobrazí uživateli dialog s žádostí o potvrzení operace. Přístup k interním zdrojům mohou zneužívat útočníci k provádění CSRF útoků na routery, přístupové body, tiskárny, firemní webové rozhraní a další zařízení a služby, které přijímají požadavky pouze z lokální sítě. Kromě toho může skenování interních zdrojů sloužit k nepřímé identifikaci nebo shromažďování informací o lokální síti.
- Začal proces přechodu na podrobnější model izolace procesů – „Origin Isolation“, přičemž každé místo obsahu (origin – spojení protokolu, domény a port, for example, "https://foo.example.com"), is isolated in a separate rendering process. Since increasing isolation fragmentation can lead to higher memory consumption and increased CPU load, the new isolation mode is only enabled on systems with more than 4 GB of RAM. On less powerful hardware, the old isolation approach will continue to be used, where all different content sources related to one site (for example, foo.example.com and bar.example.com) are isolated in a separate process. This capability is currently activated for a subset of users, and coverage will gradually increase.
- The application of the Same Origin policy for the Storage Access API is enabled. Calling "document.requestStorageAccess()" from code loaded via an iframe from another site will now, by default, only cover the site from which this iframe is loaded, not the site where the iframe is hosted.
- Heuristics have been added to detect client-side interception or redirection of search queries entered in the address bar or on the page shown when opening a new tab. Such interception is applied by some malicious extensions. The verification is carried out by matching user-entered queries with the appearance of the results page. When substitution is detected in Safe Browsing mode, telemetry is sent to Google for more detailed analysis, taking into account telemetry from different users. server Telemetry is sent to Google for a more detailed analysis that considers telemetry from different users.
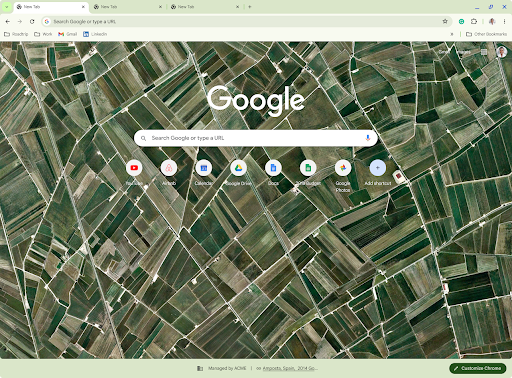
- On the new tab opening page in the bottom panel, which shows information about extensions affecting the content of the new tab page, details about the operation on the device, which is subject to centralized management, are provided.

- On systems with user profiles tied to third-party authentication providers, the ability to execute remote administration commands has been implemented, for example, to clear the cache or cookies.
- V API IndexedDB byl implementován metod getAllRecords(), který umožňuje extrakci všech záznamů z úložiště objektů (IDBObjectStore) a indexu (IDBIndex). getAllRecords() kombinuje funkcionalitu metod getAllKeys() a getAll() pro získání primárních klíčů i souvisejících hodnot. Do metod getAll() a getAllKeys() byl přidán parametr „direction“ pro určení směru extrakce dat, což umožňuje zrychlit určité čtecí operace ve srovnání s využitím kurzorů.
- Bylo přidáno API „WebRTC Encoded Transform“ pro zpracování zakódovaných multimediálních dat, které se přenášejí přes RTCPeerConnection.
- Byla přidána podpora atributů „width“ a „height“ pro vnořené prvky , jejichž velikost lze řídit prostřednictvím CSS nebo SVG značkování.
- Byly provedeny vylepšení nástrojů pro webové vývojáře. Byl přidán experimentální server MCP (Model Context Protocol), který umožňuje přístup k funkcím Chrome DevTools z externích AI asistentů.
Informace o opravených zranitelnostech v oznámení a sledovači změn v době psaní zprávy nejsou k dispozici.
Dodatek: O den později po vydání byly zveřejněny informace o opravených zranitelnostech. V Chromu 141 bylo odstraněno 21 zranitelností. Mnoho z těchto zranitelností bylo odhaleno prostřednictvím automatizovaného testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Nebyly zjištěny kritické problémy, které by umožnily obejít všechna bezpečnostní opatření prohlížeče a spustit kód v systému mimo sandboxové prostředí. V rámci programu odměn za odhalení zranitelností byla společnosti Google vyplacena 12 odměn v celkové výši 50 tisíc dolarů (jedna odměna $25000, $5000, $4000 a $2000, čtyři odměny $3000 a dvě $1000). Výše jednotlivé odměny zatím není určena.
Zdroj: opennet.ru
