

Společnost Google vydala verzi webového prohlížeče Chrome 142. Současně je k dispozici stabilní verze volného projektu Chromium, který je základem Chromu. Prohlížeč Chrome se od Chromia liší použitím loga Google, systémem pro odesílání upozornění v případě pádu, moduly pro přehrávání videa chráněného proti kopírování (DRM), systémem automatické instalace aktualizací, trvalým zapnutím izolace Sandbox, dodávkou klíčů pro Google API a přenosem parametrů RLZ při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je odděleně podporována větev Extended Stable, kterou doprovází 8 týdnů. Další verze Chrome 143 je naplánována na 2. prosince.
Hlavní změny v Chrome 142:
- Byla přidána ochrana proti přístupu k lokálním systémům při interakci s veřejnými webovými stránkami. Při přístupu z webové stránky v veřejné nebo interní síti (intranet) k IP adresy lokálnímu systému nebo loopback rozhraní (127.0.0.0/8) prohlížeč uživateli zobrazí dialog s žádostí o potvrzení operace. Ochrana se vztahuje na pokusy o načtení zdrojů, požadavky fetch() a iframe vložení. Zatím se ochrana nevztahuje na spojení přes WebSockets, WebTransport a WebRTC, ale bude přidána pro tyto technologie později.
Přístup k interním zdrojům využívají útočníci k provádění CSRF útoků na routery, přístupové body, tiskárny, firemní webové rozhraní a další zařízení a služby, které přijímají požadavky pouze z lokální sítě. Kromě toho může skenování interních zdrojů sloužit k nepřímé identifikaci nebo shromažďování informací o lokální síti.
- Byl navržen jednotný zjednodušený rozhraní pro propojení s účtem Google a synchronizaci dat, jako jsou uložená hesla a záložky. Synchronizace je integrována s přihlášením k účtu a není představována jako samostatná možnost v nastavení. Uživatelé mohou připojit Chrome k účtu Google a používat jej k ukládání hesel, záložek, historie navštívených stránek a karet. Tato funkce byla zatím aktivována pro část uživatelů a postupně se rozšíří.
- Byl zaveden nový model izolace procesů - "Origin Isolation", při kterém je každý zdroj obsahu (origin - spojení protokolu, domény a port, for example, "https://foo.example.com"), is isolated in a separate rendering process. Since increasing the fragmentation of isolation can lead to higher memory consumption and increased CPU load, the new isolation mode is activated only on systems with more than 4 GB of RAM. On low-powered devices, the old isolation method will continue to be used, where all different content sources related to one site (for example, foo.example.com and bar.example.com) are isolated in a separate process.
- On systems with Windows and macOS that do not implement centralized Chrome management, there is an automatic disabling of forcibly installed browser extensions that have identified non-essential violations of the Chrome Web Store policies. Non-essential violations include the presence of potential vulnerabilities, forcing extensions without user knowledge, manipulation of metadata, violation of user data handling rules, and misleading about functionality. If desired, the user can re-enable the disabled extension.
- In the Android version, similar to the desktop system builds, a warning about fraudulent pages identified by a large language model based on content analysis has been implemented. The use of AI is applied in Enhanced Safe Browsing mode. The AI model runs on the client side, but if suspicious content is detected, an additional check is performed on Google's servers.
- The implementation of the DTLS (Datagram Transport Layer Security, analogous to TLS for UDP) protocol used for WebRTC connections includes the use of post-quantum encryption algorithms.
- The activation status, set during user activity on the page, is preserved when navigating to another page within the same domain. Preserving activation will simplify the development of multi-page web applications and address issues such as input focus when the site displays its virtual keyboard.
- CSS has added pseudo-classes ":target-before" and ":target-after" to define previous and next markers relative to the current scroll position (":target-current").
- Ve style kontejnerech („@container“) a funkci „if()“ je povoleno používání syntaxe rozsahu (Range Syntax), jak je definováno ve specifikaci Media Queries Level 4, která umožňuje použití běžných matematických a logických operátorů pro určení rozsahů hodnot. Například nyní můžete uvádět „@container style(—inner-padding > 1em)“ a „background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);“
- Do prvků „<button>„ a „<a>byla přidána podpora atributu „interestfor“, pomocí něhož je možné organizovat výzvy k akcím, například zobrazit vyskakovací okno, když uživatel projevuje zájem o prvek. Příznaky projevování zájmu prohlížeč považuje za situace, jako je najetí a podržení ukazatele nad prvkem, stisknutí klávesových zkratek nebo podržení dotyku na dotykové obrazovce. Při zjištění zájmu u prvku s atributem „interestfor“ prohlížeč generuje událost InterestEvent.
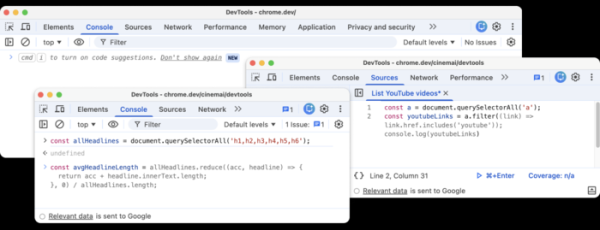
- Byla vylepšena tato nástroje pro webové vývojáře. V pravém horním rohu byla přidána tlačítko pro rychlé vyvolání AI asistenta. Kontextová nabídka „Ask AI“ byla přejmenována na „Debug with AI“ a byla rozšířena o možnost provádět okamžité akce na základě kontextu. V webové konzole a v panelu s kódem nyní AI asistent Gemini může generovat doporučení s kódem.

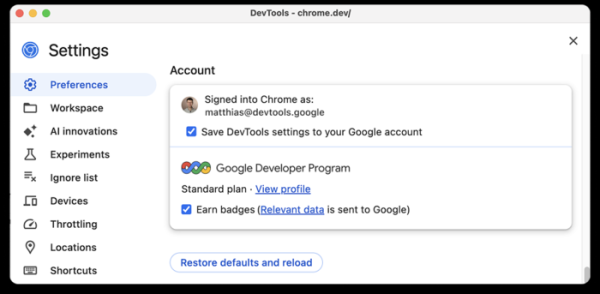
Do nástrojů pro webové vývojáře byla zajištěna integrace se službou GDP (Google Developer Program). Vývojář se nyní může připojit ke svému profilu v GDP přímo z Chrome DevTools a získávat bonusy za plnění určitých úkolů v tomto rozhraní.

Kromě novinek a oprav chyb byla v nové verzi odstraněna 20 zranitelností. Mnohé z těchto zranitelností byly odhaleny díky automatizovanému testování nástroji jako AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Kritické problémy, které by umožnily obejít veškeré úrovně ochrany prohlížeče a vykonat kód v systému mimo sandboxové prostředí, nebyly nalezeny. V rámci programu vyplácení odměn za odhalení zranitelností byla na aktuální verzi vyhlášena 20 cen v celkové výši 130 tisíc dolarů USA (dvě ceny po 50 tisících dolarů, jedna cena ve výši 10 tisíc dolarů a tři ceny po 3 tisících dolarech, dvě ceny po 2 tisících dolarech a tři ceny po 1 tisíci dolarech). Výše 8 odměn zatím nebyla určena.
Dále je třeba zmínit, že byla odhalena ještě neopravená zranitelnost v jádru Blink, která může vést k haváriím a zamrznutí prohlížeče při spuštění určitého JavaScriptového kódu. Zranitelnost je způsobena architektonickými problémy v renderovacím jádru spojenými s nedostatkem omezení na intenzitu operací aktualizace vlastnosti „document.title“. Nepřítomnost omezení umožňuje využívat „document.title“ k provádění desítek milionů změn v DOM za sekundu, což po několika sekundách způsobuje zamrznutí rozhraní v důsledku blokování hlavního vlákna a značné spotřeby paměti, a po 15-60 sekundách se prohlížeč náhle uzavře.
Zdroj: opennet.ru
