

Stéphane Graber, vedoucí projektu Linux Containers, jeden z tvůrců nástroje LXC, člen řídícího technického výboru Ubuntu a účastník týmů odpovědných za vydávání verzí Ubuntu, představil nový Linux distribuci IncusOS. IncusOS poskytuje atomicky aktualizovatelný systémový obraz pro vytváření serverů, jejichž centralizované řízení se provádí pomocí nástroje Incus (fork LXD). Distribuce je vyvíjena pod záštitou projektu Linux Containers, který se zabývá vývojem nástrojů LXC a Incus. Práce projektu jsou napsány v jazyce Go a šíří se pod licencí Apache 2.0.
Systémové obrazy jsou poskytovány pro architektury x86_64 a ARM64 a vycházejí z odlehčeného prostředí Debian 13 a jádra Linux z repozitáře Zabbly, který vytváří balíčky s 'vanilkovými' verzemi jádra pro Debian a Ubuntu, doplněnými o záplaty a úpravy nastavení pro optimalizaci spouštění kontejnerů v prostředí založeném na nástroji Incus. Jako souborový systém se používá ZFS.
Sestavení se vytváří pomocí nástroje mkosi, který vytvořil Lennart Poettering. Základní systémové prostředí je připojeno v režimu pouze pro čtení. Pro instalaci dalších aplikací se používá nástroj systemd-sysext, který umožňuje distribuovat aplikace ve formě systémových rozšíření (System Extension), jejichž obsah je aplikován na hierarchii /usr/ pomocí OverlayFS. Podporuje se zálohování a obnovení nastavení hlavního systému a dat jednotlivých aplikací, stejně jako resetování nastavení do výchozího stavu (Factory reset) pro celý OS nebo vybrané aplikace.
Pro aktualizaci systému se používá komponenta systemd-sysupdate, která využívá mechanismus atomické výměny oddílů — existují dva nezávislé oddíly, na jednom z nich je pracovní systém, zatímco na druhém se instaluje další aktualizace, po které se oddíly vymění. Pro zajištění integrity zaváděcího prostředí se používá zavádění s využitím UEFI Secure Boot a šifrování celého disku (LUKS) se uchováváním informací pro dešifrování klíčů v TPM 2.0 (Trusted Platform Module).
Systémové prostředí bylo zredukováno na minimum a obsahuje pouze ty komponenty, které jsou nezbytné pro spuštění Incus. V tomto prostředí chybí příkazový shell a tradiční možnosti pro správu z příkazového řádku nebo vzdálené připojení přes SSH. Všechny operační a konfigurační úkony se provádějí výhradně prostřednictvím REST API systému Incus s autentifikací pomocí klientského TLS certifikátu nebo přes OIDC (OpenID Connect). Správa všech serverů je centralizována prostřednictvím webového rozhraní Operations Center nebo CLI rozhraní Incus. Pro přenos kontejnerů a virtuálních strojů z jiných systémů, jako je VMware vCenter, je k dispozici nástroj Migration Manager.
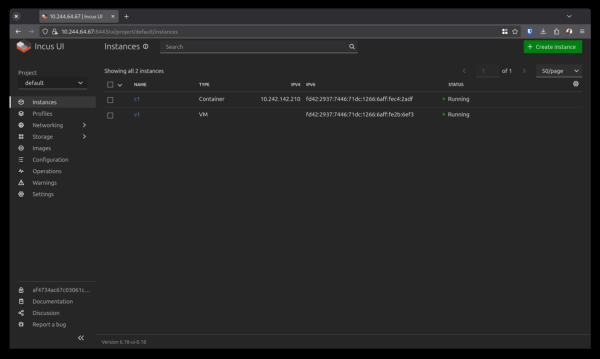
Pro vytvoření spouštěcího obrazu se používá online generátor, který umožňuje připravit obraz na základě uvedených parametrů a nastavit seed archiv s konfiguracemi, jako jsou TLS certifikát pro klientský přístup, identifikátor blokového zařízení pro instalaci a konfiguraci sítě (ve výchozím nastavení je síť konfigurována prostřednictvím DHCPv4 nebo SLAAC (Stateless Address Autoconfiguration)). Interaktivní režim instalace není podporován — všechny parametry pro instalaci a počáteční konfiguraci jsou určeny prostřednictvím integrovaného konfiguračního bloku, který je předán při prvním spuštění. Instalace obrazu IncusOS je podporována jak na hardware, tak ve virtuálních strojích řízených platformami libvirt, Incus, Proxmox, VirtualBox a VMware.
Možnosti týkající se úložiště:
- automatické nasazení místního ZFS poolu;
- vytváření složitých ZFS poolů na dodatečných discích;
- podpora NVME-over-TCP, iSCSI, Fiber Channel a Multipath;
- možnost vytváření clusterových konfigurací LVM nad Fiber Channel, NVME-over-TCP nebo iSCSI;
- možnost vytváření softwarových úložišť založených na distribuovaném FS Ceph.
Síťové možnosti:
- automatická podpora VLAN při práci v režimu síťového mostu, což usnadňuje připojení virtuálních strojů k jakýmkoli síťovým rozhraním;
- podpora agregace spojů;
- podpora LLDP (Link Layer Discovery Protocol);
- podpora firemních proxy (včetně autentizace přes Kerberos);
- podpora NTP (Network Time Protocol);
- možnost ukládání logů na externí server prostřednictvím syslog;
- podpora OVS/OVN pro softwarově definované sítě OVS (Open vSwitch) a OVN (Open Virtual Network);
- integrovaná podpora VPN-sítě Tailscale (v plánech podpora Netbird).
Zdroj: opennet.ru
