

Byla vydána verze Proxmox Virtual Environment 9.1, specializované linuxové distribuce založené na Debian GNU/Linux, zaměřené na nasazení a údržbu virtuálních serverů pomocí LXC a KVM, schopné nahradit takové produkty jako VMware vSphere, Microsoft Hyper-V a Citrix Hypervisor. Velikost instalačního iso obrazu je 1,7 GB.
Proxmox VE poskytuje nástroje pro nasazení plně funkčního systému virtuálních serverů průmyslové úrovně s řízením prostřednictvím webového rozhraní, určeného pro správu stovek nebo dokonce tisíců virtuálních strojů. Distribuce má vestavěné nástroje pro zálohování virtuálních prostředí a podporu clusterování dostupnou přímo z krabice, včetně možnosti migrace všeho virtuálního prostředí z jednoho uzlu na druhý bez zastavení provozu. Mezi vlastnosti webového rozhraní patří: podpora zabezpečené VNC konzole; správa přístupu ke všem dostupným objektům (VM, úložiště, uzly atd.) na základě rolí; podpora různých autentizačních mechanismů (MS ADS, LDAP, Linux PAM, Proxmox VE authentication).
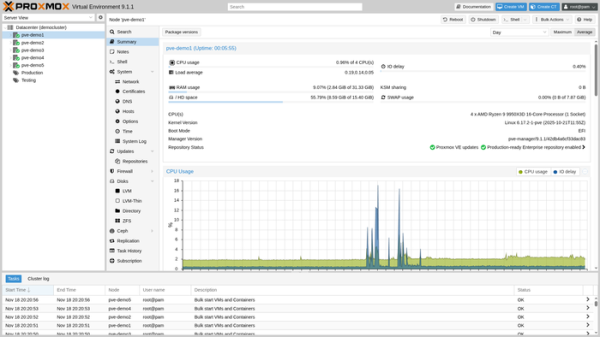
V novém vydání:
- Byla provedena synchronizace s balíkovou základnou Debian 13.2. Jádro Linuxu bylo aktualizováno na vydání 6.17. Byly využity nové verze QEMU 10.1.2, LXC 6.0.5, ZFS 2.3.4. Je dostupná podpora pro vytváření úložišť založených na Ceph 19.2.3 (Squid).
- Byla přidána možnost vytváření kontejnerů LXC z obrazů ve formátu OCI (Open Container Initiative), nahraných ručně nebo z repozitářů. Podporuje se vytváření z OCI šablon kontejnerů, kontejnerů s plným systémovým prostředím a kontejnerů pro běh jednotlivých aplikací.
- Pro kontejnery, které vyžadují připojení virtuálního modulu TPM (Trusted Platform Module), byla implementována možnost ukládání stavu vTPM ve formátu qcow2. Tato možnost umožňuje vytváření snapshotů virtuálních strojů s vTPM, například používaných pro provádění hostitelských systémů s novými verzemi Windows, pomocí souborových úložišť založených na NFS a CIFS.
- Byly poskytnuty nástroje pro flexibilní správu vnořené virtualizace v hostitelských systémech. Přidána nová vCPU vlajka „nested-virt“, která umožňuje zapnutí vnořené virtualizace nad typem vCPU, který plně nebo částečně odpovídá parametrům (výrobce a generace) hostitelského CPU. Mezi příklady použití vnořené virtualizace patří spuštění vnořených hypervizorů a použití v hostitelských systémech mechanismů ochrany Windows založených na virtualizaci.
- V GUI byla implementována možnost generování podrobnějších zpráv pro stack programově definovaných sítí (SDN, Software-Defined Networking). Například lze vidět, k jakým síťovým mostům a virtuálním sítím jsou připojeny hostitelské systémy, jaké IP a MAC adresy jsou používány v oblastech EVPN.
- Byla přidána základní podpora mechanismu Intel TDX (Trusted Domain Extensions) pro šifrování operační paměti hostitelských systémů.
- Byla přidána možnost selektivního vypnutí mechanismu KSM (Kernel Samepage Merging) pro určité virtuální stroje, což zajišťuje deduplikaci shodných paměťových oblastí.
Zdroj: opennet.ru
