

Výzkumníci z Kalifornské univerzity v Riverside vyvinuli (PDF) novou třídu útoků na bezdrátové sítě — AirSnitch. Tyto útoky umožňují obcházet mechanismy izolace klientů v Wi-Fi síti, které zabraňují klientům, aby se navzájem přímo oslovovali. V nejhorším případě útoky umožňují útočníkovi přesměrovat provoz oběti (MITM) za účelem analýzy nebo modifikace nešifrovaných požadavků a také podvádět při návštěvách webových stránek prostřednictvím otravy DNS cache.
Pro provádění útoků musí mít útočník možnost připojit se do stejné bezdrátové sítě jako oběť, nebo do hostitelské sítě obsluhované stejným přístupovým bodem. Například útoky mohou být aplikovány v veřejných bezdrátových sítích. Z 9 testovaných modelů bezdrátových přístupových bodů od společností Netgear, Tenda, D-LINK, TP-LINK, ASUS, Ubiquiti, LANCOM a Cisco, stejně jako řešení se firmwarem DD-WRT a OpenWrt, byla všechna zařízení náchylná alespoň k jedné metodě útoku.
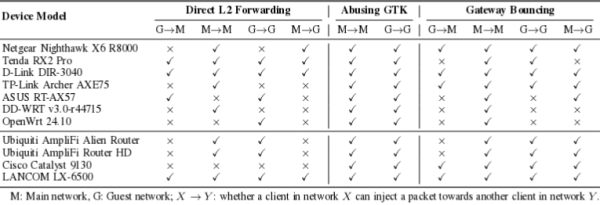
Vypichují se tři problémy, které umožňují provést útok. První problém umožňuje obejít izolaci mezi klienty kvůli nesprávnému řízení klíčů používaných k ochraně vysílacích rámců. Druhý problém se týká toho, že izolace se obvykle uplatňuje na úrovni MAC nebo na úrovni IP, ale ne na obou úrovních současně. Třetí problém je způsoben nespolehlivou synchronizací identifikátorů klientů na úrovni celého síťového zásobníku, což umožňuje odchytávání příchozího a odchozího provozu jiných klientů.
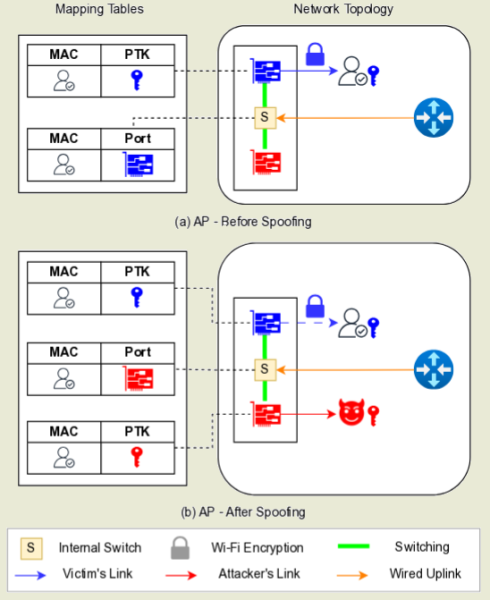
Moderní bezdrátové přístupové body kombinují funkce rádiového vysílače a síťového přepínače (Layer 2 Switch), přičemž přepínač, na rozdíl od drátových sítí, namísto připojení klienta k fyzickému portu používá logické připojení k bezdrátovému kanálu. Jako identifikátor při takovém připojení je používána MAC adresa klienta, která je identifikována s kanálem ve speciální tabulce MAC adres. V případě přepnutí klienta na jiný kanál (například po přechodu z 2.4 GHz na 5 GHz) se data v tabulce aktualizují.
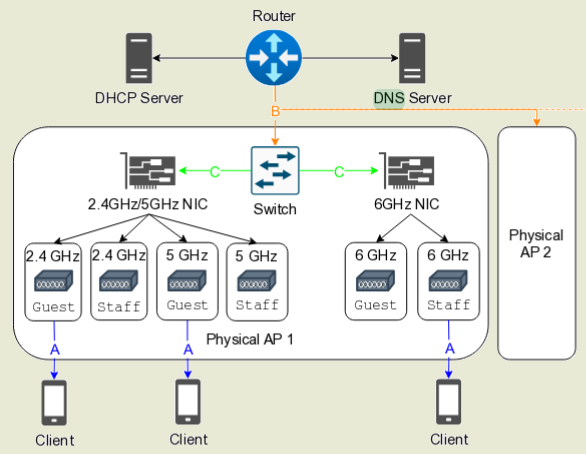
Útok probíhá na prvním (fyzickém, rádiovém kanálu) a druhém (kanálovém, MAC adresa) vrstvě síťového modelu OSI a spočívá v tom, že útočník, který se připojil ke stejné přístupové bodu, ale používá frekvenční pásmo odlišné od oběti (například 2,4 GHz místo 5 GHz), posílá žádost o navázání spojení (4-way handshake) se specifikovanou MAC adresou oběti (podobně jako ARP spoofing v Ethernetových sítích). Jelikož jsou klienti identifikováni podle MAC adresy, přístupový bod považuje klienta za takového, který se přepl na jiný kanál, a mění záznam v tabulce MAC adres. Po této změně je veškerý příchozí provoz z přístupového bodu začíná směřovat na zařízení útočníka.
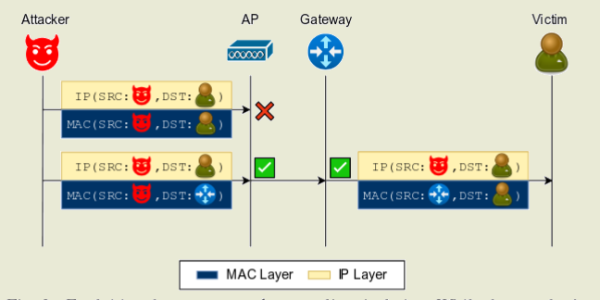
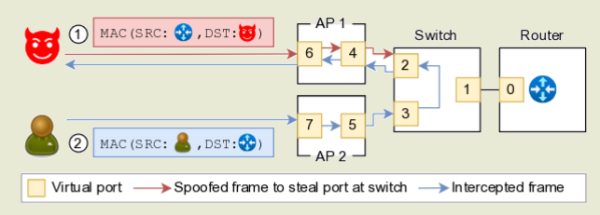
Pro zajištění obousměrného odposlouchávání útočník, který obdržel data adresovaná oběti, vrací stav tabulky MAC adres do původního stavu. K tomu se odešle paket „ICMP Ping“ s uvedením náhodné MAC adresy a šifrováním paketu pomocí klíče GTK (Group Temporal Key), který je společný pro všechny klienty bezdrátové sítě. Přístupový bod, který obdrží tento paket, vrací vazbu MAC adresy oběti k původnímu bezdrátovému kanálu. Vkládání do provozu se provádí prostřednictvím cyklické výměny a navrácení záznamu v tabulce MAC adres.
Zdroj: opennet.ru
