

Společnost Google vydala verzi webového prohlížeče Chrome 146. Zároveň je dostupná stabilní vydání svobodného projektu Chromium, který tvoří základ pro Chrome. Prohlížeč Chrome se od Chromia liší používáním logotypů Google, přítomností systému pro odesílání oznámení v případě pádu, moduly pro přehrávání chráněného videoobsahu (DRM), systémem automatické instalace aktualizací, trvalým zapnutím Sandbox izolace, dodáním klíčů k Google API a přenosem RLZ parametrů při vyhledávání. Pro ty, kteří potřebují více času na aktualizaci, je odděleně podporována větev Extended Stable, která je doprovázena 8 týdny. Další vydání Chrome 147 je naplánováno na 7. dubna.
Společnost Google také oznámila vydání oficiálních verzí Chrome pro Linuxové systémy založené na architektuře ARM64. Linuxové verze pro ARM64 začnou být vytvářeny ve druhém čtvrtletí 2026 a budou dostupné v balíčcích deb a rpm. Dříve byly oficiální verze Chrome pro Linux vydávány pouze pro architekturu x86_64, zatímco pro architekturu ARM64 byly k dispozici pouze externí verze Chromia nabízené distribučními balíky. Oficiální verze Chrome se liší podporou připojení k účtu Google, integrací Google služeb, synchronizací dat mezi zařízeními, zjednodušenou instalací rozšíření z katalogu Chrome Web Store a možností aktivace pokročilého režimu ochrany.
Hlavní změny v Chrome 146:
- Pro část uživatelů byl zapnut mechanismus selektivního omezení oprávnění (Selective permission intervention), který blokuje přístup JavaScriptových skriptů souvisejících se zobrazováním reklam k možnostem ovlivňujícím soukromí, jako je přístup k informacím o poloze, mikrofonu, schránce, Bluetooth, USB, sériovému portu a zachycování obrazovky. Myšlenka je taková, že pokud uživatel poskytl stránce přístup k těmto možnostem, pak tato oprávnění nebudou uplatněna na externí skripty, které jsou načítány z jiných webů (odděleně přes značku iframe nebo přímo přes značku script).
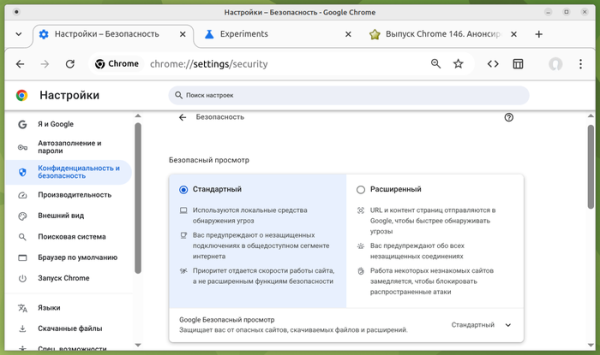
- Byla změněna struktura nastavení souvisejících s bezpečností. Pro zjednodušení bylo uživatelům umožněno zvolit mezi standardními a posílenými úrovněmi ochrany, což umožňuje dosáhnout požadované úrovně bezpečnosti bez nutnosti zabývat se detaily a rozšířenými možnostmi. Při výběru posíleného režimu se navíc provádí kontrola URL a obsahu na serverech Google, zobrazují se upozornění pro nezabezpečená připojení a zpomaluje se provoz netypických stránek pro uživatele, aby se blokovaly útoky. V případě potřeby se uživatel může vrátit ke starému schématu odděleného konfigurace každého nastavení. Pro řízení zapnutí nového uspořádání nastavení zabezpečení je navržen parametr „chrome://flags/#bundled-security-settings.“

- Pokračuje vývoj režimu AI, který umožňuje interakci s AI agentem z adresního řádku nebo ze stránky, která se zobrazuje při otevření nové karty. AI režim dává možnost pokládat složité otázky v přirozeném jazyce a získávat odpovědi na základě agregování informací z nejrelevantnějších stránek na zadané téma. V případě potřeby může uživatel upřesnit informace doplňujícími otázkami. Tento režim také umožňuje pokládat otázky o obsahu stránky přímo z adresního řádku. V Chrome 146 byla implementována možnost využívání souborů ze systému Google Drive jako kontextu pro AI agenta.
- V režimu automatického vyplňování polí byla umožněna možnost používání dalších typů dat, které byly dříve dostupné pouze při aktivaci režimu rozšířeného automatického vyplňování (Enhanced autofill).
- Bylo zahájeno postupné zavádění ochrany uživatelů před přístupem k místnímu systému při interakci s veřejnými stránkami. Požadavky z stránek k IP adresy lokální síti (intranet nebo interní adresy) nebo loopback rozhraní (127.0.0.0/8) bude vyžadovat potvrzení operace od uživatele. Ochrana se vztahuje na pokusy o načítání zdrojů, požadavky fetch() a iframe vložení. Ochrana zatím není aplikována na připojení přes WebSockets, WebTransport a WebRTC, ale bude přidána pro ně v další verzi.
Zneužívání vnitřních zdrojů se používá k nepřímé identifikaci a provádění CSRF útoků na routery, přístupové body, tiskárny, firemní webové rozhraní a jiná zařízení a služby, které přijímají požadavky pouze z místní sítě. Pro řízení toho, zda subnets spadají do kategorie interních nebo veřejných, byla navržena konfigurace LocalNetworkAccessIpAddressSpaceOverrides, a pro automatické povolení přístupu pro dceřiné iframe na základě oprávnění rodičovského iframe byla přidána konfigurace LocalNetworkAccessPermissionsPolicyDefaultEnabled.
- Byly přidány CSS vlastnosti „animation-trigger“ a „trigger-scope“ pro řízení animací na základě pozice skrolování stránky. Například je možné spouštět, zastavovat nebo restartovat animaci při dosažení určité pozice skrolování, pouze pomocí deklarativního CSS bez použití JavaScriptového kódu.
- Byla implementována podpora registru vlastních prvků pro oddělení oblasti viditelnosti vlastních HTML prvků, což může být potřebné při použití více různých vlastních HTML prvků se stejným názvem na jedné stránce. V případě použití několika knihoven na stránce, které definují prvek se stejným názvem, lze pomocí JavaScriptového objektu CustomElementRegistry přiřadit prvky každé knihovny k určitým částem hierarchie DOM. Například pokud dvě knihovny definují různé prvky se stejným názvem , lze v jedné části stránky použít prvek z první knihovny a v jiné části prvek z druhé knihovny.
- Byl přidán API Sanitizer, který může být užitečný pro čištění přijímaných externích dat a odstraňování HTML značek, které mohou být použity k provádění XSS útoků. API poskytuje metody pro manipulaci s HTML a odstraňování z obsahu HTML prvků, které ovlivňují vykreslování a vykonávání. Pro bezpečné vložení HTML obsahu byla navržena metoda element.setHTML(), podobná element.innerHTML, ale chránící před meziscript_gidovým skriptováním (XSS). Pro bezpečné zpracování HTML byl implementován metod document.parseHTML(). const unsanitizedString = "abc alert(1) def"; const sanitizer1 = new Sanitizer({ elements: ["div", "p", "button", "script"], }); const target = document.getElementById("target"); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- V prvku „meta“ byl implementován parametr s názvem „text-scale“ (například ), který zahrnuje automatické měření velikosti písma na stránce podle nastavení prohlížeče a operačního systému, pokud se na stránce používají relativní jednotky měření (rem a em).
- Do API WebGPU byl přidán volitelný režim kompatibility, který poskytuje podmnožinu funkcí, schopných fungovat na systémech se zastaralými grafickými API, jako jsou OpenGL a Direct3D11.
- Do JavaScriptu byla přidána možnost sloučit několik iterátorů do jednoho pomocí metody Iterator.concat().
- V režimu „Origin trials“ byl implementován API WebNN, který umožňuje využívat služeb poskytovaných operačním systémem pro strojové učení a s tím související hardwarové schopnosti.
- V režimu „Origin trials“ byl implementován API CPU Performance pro získání informací o úrovni výkonu a характеристикаch procesoru (počet jader, typ, architektura, model, frekvence atd.).
- V režimu „Origin trials“ byl přidán atribut „focusgroup“, který umožňuje použít klávesy pro ovládání kurzoru pro pohyb mezi tlačítky nebo jinými prvky spojenými s přepínáním fokusu namísto tabulace.
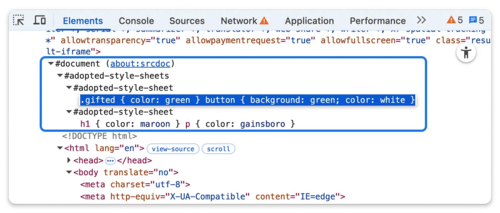
- Byla vylepšena nástroje pro webové vývojáře. V webové konzoli bylo zajištěno uchování výsledků úprav příkazů při navigaci v historii operací. V panelu Elements bylo implementováno zobrazení CSS stylů, které byly přidány programově do Shadow DOM, prostřednictvím samostatného uzlu „#adopted-style-sheets“ v DOM stromě, podobně jako při prohlížení a úpravě stylů definovaných pomocí tagu .

Kromě novinek a oprav chyb ve nové verzi bylo odstraněno 29 zranitelností. Mnoho zranitelností bylo odhaleno díky automatizovanému testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Jednomu z problémů (přetečení bufferu v WebML) byl přiřazen kritický stupeň nebezpečí, což znamená, že zranitelnost umožňuje obcházet všechny úrovně ochrany prohlížeče a provádět kód v systému mimo sandboxové prostředí. V rámci programu odměn za odhalení zranitelností pro tuto verzi společnost Google udělila 29 odměn a vyplatila 211 tisíc dolarů, což se stalo rekordem v rámci jedné verze (dvě odměny 43000 $, po jedné odměně 36000 $, 33000 $, 11000 $ a 7000 $, po dvou odměnách 10000 $ a 3000 $, po 4 odměnách 2000 $ a 1000 $). Výše 12 odměn zatím není určena.
Zdroj: opennet.ru
