

V neoficiálním Telegram klientu Nekogram byl objeven obfuskovaný kód, který skrytě posílá čísla telefonů uživatelů aplikace botu „@nekonotificationbot“ v návaznosti na identifikátor uživatele. Změna pro sběr telefonních čísel se nachází pouze v hotových APK balíčcích distribuovaných prostřednictvím Google Play, GitHubu a Telegram kanálu projektu. V původním kódu na GitHubu a v APK balíčku z adresáře F-Droid tato změna pro sběr telefonů chybí.
Backdoor byl přítomen v souboru Extra.java. Předpokládá se, že odesílání začalo od verze Nekogram 11.2.3, zpočátku pouze pro uživatele s čínskými čísly, a poté pro všechny. V programu byly také použity osint boty „@tgdb_search_bot“ a „@usinfobot“ k identifikaci uživatelů podle jejich ID, ale čísla telefonů jim nebyla odesílána. 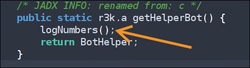
Výzkumníci připravili java hook a bota, které umožňují každému uživateli ověřit odesílání telefonních čísel jeho instancí aplikace. 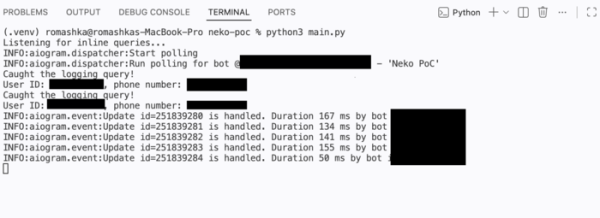
Podle názoru výzkumníků, kteří problém odhalili, mohli autoři programu použít získané informace k vytvoření databáze pro následný prodej tvůrcům OSINT botů. O úmyslném skrývání této aktivity svědčí obfuskace změny a použití inline dotazů pro odesílání dat. Po odhalení problému v systému sledování chyb projektu autor Nekogramu přiznal odesílání telefonních čísel svému botu, aniž by vysvětlil důvody této aktivity, ale zmínil, že zaslaná čísla nebyla ukládána a nebyla předávána nikomu jinému.
Dále lze poznamenat identifikaci zranitelnosti v oficiální aplikaci Telegram. Projekt Zero Day Initiative (ZDI), který poskytuje finanční odměny za hlášení o neopravených zranitelnostech, zveřejnil předběžné údaje o zranitelnosti ZDI-CAN-30207 v Telegramu, které bylo přiřazeno kritické úrovni nebezpečnosti (9.8 z 10) a bylo označeno jako vzdálený útok, který nevyžaduje žádné akce od uživatele. Detaily mají být zveřejněny 24. července, čímž se dává čas vývojářům Telegramu na to, aby opravili chybu pro uživatele.
Objevily se informace, že zranitelnost se projevuje při otevírání v Telegramu speciálně navržených animovaných samolepek a může vést k provedení kódu útočníka bez jakýchkoli akcí ze strany uživatele. Zdá se, že zranitelnost je způsobena chybou v kódu knihovny rlottie, která zajišťuje funkčnost náhledu.
Zástupci Telegramu uvedli, že nepovažují zjištěný problém za nebezpečnou zranitelnost, protože všechny nahrané samolepky jsou předem kontrolovány na serverech Telegram a podobná kontrola by nemohla umožnit zobrazení škodlivé samolepky uživatelům. Po prohlášení Telegramu se úroveň nebezpečnosti zranitelnosti snížila z 9,8 na 7,0.
Zdroj: opennet.ru
