

Byl vydán webový prohlížeč Firefox 151 a byla vytvořena aktualizace předchozích dlouhodobě podporovaných verzí — 140.11.0 a 115.36.0. V blízké době bude do fáze beta testování převedena verze Firefox 152, jejíž vydání je naplánováno na 16. června.
Hlavní novinky ve Firefoxu 151 (1, 2, 3, 4):
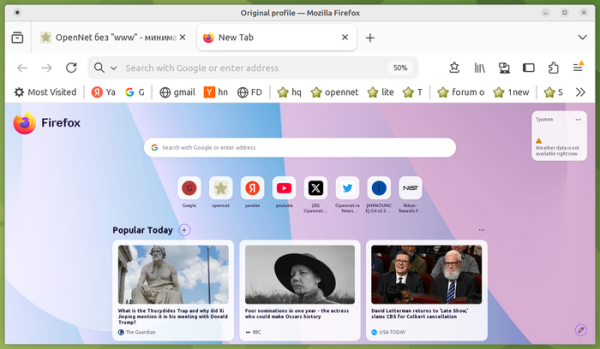
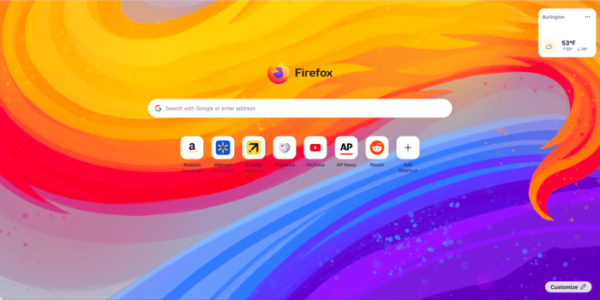
- Bylo aktualizováno zobrazení stránky při otevření nové karty (logo bylo přesunuto do středu, řádek hledání byl posunut dolů a bylo přidáno pozadí, které lze změnit v nastavení). Nový design byl optimalizován pro integraci na stránku nových funkcí (například widgety a zlepšení práce se zástupci), které se očekávají v příštím vydání.


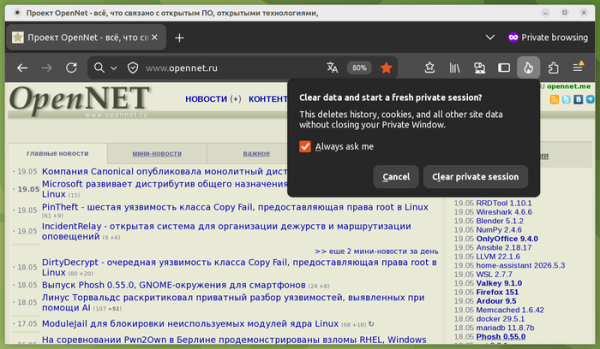
- V režimu soukromého prohlížení byla implementována nová tlačítko „Ukončit soukromou relaci“ (ikona s obrázkem ohně napravo od adresního řádku), pomocí kterého můžete okamžitě vymazat všechna data aktuální soukromé relace, aniž byste přitom zavřeli okno prohlížeče (webové stránky, které byly předtím otevřeny v režimu soukromého prohlížení, se zavřou a relace zůstane prázdná).
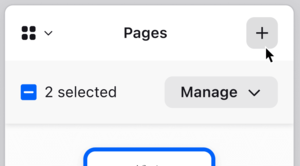
- Ve vestavěném prohlížeči PDF byla realizována funkce sloučení několika stránek do dokumentu.

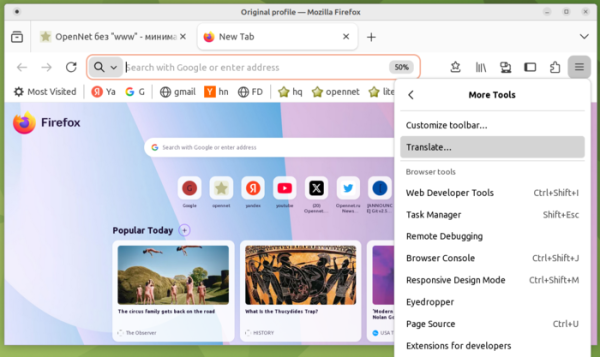
- Vestavěné rozhraní pro překlad z jednoho jazyka do druhého je nyní k dispozici k vyvolání přes sekci „Další nástroje“ v hlavním menu.

- Hledací řádek v konfigurátoru (about:preferences) byl rozšířen a nyní zabírá celou dostupnou šířku.
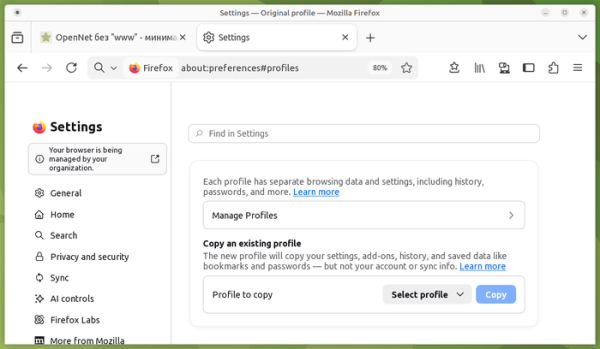
- Ve verzích pro Linux byla implementována podpora zálohování profilů, která umožňuje uložit vybraný profil do souboru, který lze poté použít k obnovení nastavení na jiném systému. Tato funkce byla dříve k dispozici pouze ve Windows.
- Při přenosu adresáře s profilem Firefox do jiných částí souborového systému nebo na systémy s jinými operačními systémy je zajištěno obnovení nainstalovaných doplňků a témat.
- Byla posílena ochrana proti skryté identifikaci uživatele (Fingerprinting Protection), která se uplatňuje při zapnutí standardní ochrany proti sledování (ETP, Enhanced Tracking Protection => Standard). Bylo zaznamenáno, že provedené změny umožnily v průměru snížit podíl uživatelů identifikovaných pomocí standardních metod skryté identifikace o 14 % (49 % pro macOS) ve srovnání s předchozí ochranou.
- Do integrované bezplatné VPN služby Firefox VPN byla přidána možnost výběru země používaného VPN serveru. Služba umožňuje přístup na webové stránky nikoli přímo, ale prostřednictvím mezilehlých proxy-servery v různých zemích, které skrývají IP adresu uživatele. Je možné aktivovat VPN pouze pro vybrané stránky. Pro aktivaci VPN je nutná registrace účtu u Mozilly. V VPN službě platí omezení na 50 gigabajtů dat měsíčně.
- Při žádosti webové aplikace o přístup k datům o poloze na platformě Windows se nyní zohledňují systémová nastavení pro poskytování takového přístupu.
- Byla přidána možnost použití API Web Serial pro řízení mikrokontrolérů připojených prostřednictvím sériového portu. Například po potvrzení oprávnění je možné z webové aplikace programovat čipy ESP, desky Raspberry Pi Picos, 3D tiskárny a zařízení s CNC. API Web Serial lze také používat v prohlížečových dodatcích, ale ne z kontextu moz-extension.
- Pro všechny uživatele bylo zavedeno použití specifikace LNA (Local Network Access) pro omezení přístupu k místnímu systému (loopback, 127.0.0.0/8) nebo interní síti (192.168.0.0/16, 10.0.0.0/8 atd.) při interakci s veřejnými stránkami. K přístupu k interním zdrojům musí uživatel poskytnout webové aplikaci speciální oprávnění, protože taková aktivita je zneužívána útočníky k provádění CSRF útoků na směrovače, přístupové body, tiskárny, podnikové webové rozhraní a další zařízení a služby, které přijímají žádosti pouze z místní sítě. Kromě toho může skenování interních zdrojů být použito pro nepřímou identifikaci nebo shromažďování informací o místní síti. Dříve byla tato ochrana účinná pouze při zapnutí režimu posílené ochrany proti sledování pohybu (ETP, Enhanced Tracking Protection => Strict).
- Byl implementován API Fullscreen Keyboard Lock, který do metody requestFullscreen přidává argument keyboardLock, umožňující fullscreen webovým aplikacím zachytávat zpracování některých kláves a klávesových kombinací, například lze zachytit zpracování stisknutí klávesy Esc (v tomto případě pro opuštění fullscreen režimu bude třeba klávesu Esc podržet místo pouhého stisknutí).
- Byla zlepšena renderování prvků s absolutním pozicováním uvnitř vícestloupkových bloků nebo při tisku.
- V pravidlech „@container“ je povoleno současné uvedení několika podmínek podobně jako u mediálních dotazů.
- V pravidlech @container je povoleno použití funkce style() pro kontrolu vypočtených hodnot CSS vlastností kontejneru.
- Byla přidána vlastnost CSSContainerRule.conditions, která obsahuje seznam všech podmínek kontejnerového dotazu. Staré vlastnosti CSSContainerRule.containerName a CSSContainerRule.containerQuery byly prohlášeny za zastaralé.
- Bylo změněno chování kotvení v CSS (CSS Anchor Positioning). Vlastnost position-anchor nyní ve výchozím nastavení přijímá hodnotu „normal“, a při použití vlastnosti position-area se implicitní kotvy aplikují automaticky. Vyskakovací okna (popovers) využívající anchor() nebo anchor-center nyní vyžadují výslovné zadání vlastnosti „position-anchor: auto.“
- Byla přidána podpora API Document Picture-in-Picture pro otevírání libovolného HTML obsahu v režimu „obraz v obraze“, nikoli pouze videa. Na rozdíl od otevření okna prostřednictvím volání window.open() se okna vytvořená novým API vždy zobrazují nad ostatními okny, po zavření původního okna nezůstávají, nepodporují navigaci a nemohou výslovně určovat pozici zobrazení.
- V API Permissions byla zajištěna správná správa dočasných oprávnění udělených webu.
- Byla umožněna deklarativní syntaxe pro určení, jak jsou prvky distribuovány do slotů uvnitř Shadow DOM.
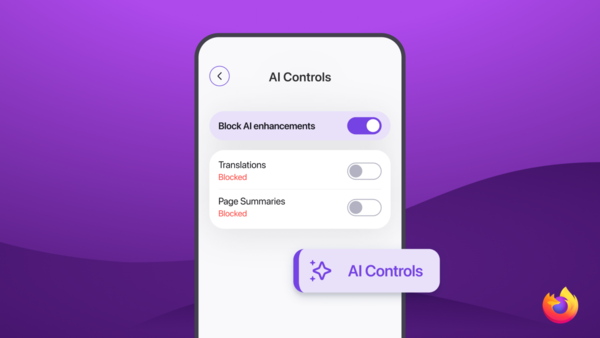
- Ve Firefoxu pro Android byla přidána podpora rychlého přepínání mezi kartami pomocí vertikálního posuvného gesta v oblasti panelu. Do konfigurátoru, podobně jako v desktopové verzi, byla přidána možnost vypnout všechny funkce využívající AI a byly implementovány nastavení pro selektivní zapínání jednotlivých AI funkcí.

Kromě novinek a oprav chyb bylo ve Firefoxu 151 odstraněno 154 zranitelností (65 zařazeno pod CVE-2026-8973, 54 pod CVE-2026-8974 a 7 pod CVE-2026-8975). 146 zranitelností bylo způsobeno problémy s pamětí, jako jsou přetečení zásobníků a přístup k již uvolněným oblastem paměti. Tyto problémy mohou potenciálně vést k provedení kódu útočníka při otevření speciálně navržených stránek.
V nočních sestaveních Firefoxu začalo testování předělaného rozhraní konfigurátoru, ve kterém byly rozšířeny prostředky pro hledání nastavení, vylepšena navigace, aktualizovány značky a popis nastavení.
Zdroj: opennet.ru
