

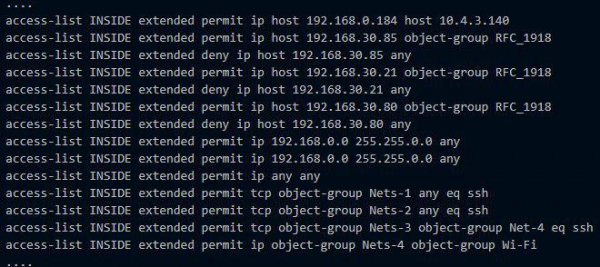
Pokud se podíváte na konfiguraci jakéhokoli firewallu, pravděpodobně uvidíte dlouhý seznam s množstvím IP adres, portů, protokolů a podsítí. Tak se klasicky realizují politiky síťové bezpečnosti pro přístup uživatelů k zdrojům. Zpočátku se v konfiguraci snaží udržovat pořádek, ale pak zaměstnanci začnou přecházet z oddělení do oddělení, servery se množí a mění své role, vznikají přístupy pro různé projekty tam, kde obvykle nemají, a vznikají stovky neznámých stezek.
Kolem nějakých pravidel, pokud má člověk štěstí, jsou napsány komentáře „Požádal o to Vašek“ nebo „Toto je průchod do DMZ“. Síťový administrátor odchází a všechno se stává naprosto nejasným. Pak se někdo rozhodl vyčistit konfiguraci od Vaška a spadl SAP, protože kdysi Vašek požádal o tento přístup pro fungování operačního SAP.
Dnes vám povím o řešení VMware NSX, které pomáhá cíleně aplikovat politiky síťové interakce a bezpečnosti bez chaosu v konfiguracích firewallu. Ukážu, jaké nové funkce se objevily ve srovnání s tím, co dříve VMware v této oblasti nabízelo.
VMWare NSX – platforma pro virtualizaci a zabezpečení síťových služeb. NSX řeší úkoly směrování, přepínání, vyvážení zátěže, firewallu a umí mnoho dalších zajímavých věcí.
NSX je nástupcem vlastního produktu VMware vCloud Networking and Security (vCNS) a zakoupeného Nicira NVP.
Od vCNS k NSX
Dříve měl klient v cloudu postaveném na VMware vCloud samostatnou virtuální stroj vCNS vShield Edge. Ten plnil roli okrajového brány, kde bylo možné nastavit řadu síťových funkcí: NAT, DHCP, Firewall, VPN, vyvážení zátěže atd. vShield Edge omezoval interakci virtuálního stroje se světěm podle pravidel, která byla napsána v firewallu a NAT. V rámci sítě si virtuální stroje mezi sebou volně komunikovaly v rámci podsítí. Pokud je potřeba oddělovat a ovládat provoz, lze vytvořit samostatnou síť pro různé části aplikací (různé virtuální stroje) a napsat do firewallu příslušná pravidla pro jejich síťovou interakci. Ale to je zdlouhavé, složité a nezajímavé, zvlášť když máte několik desítek virtuálních strojů.
V NSX VMware realizovala koncept mikrosegmentace pomocí distribuované firewally, integrované do jádra hypervizoru. V něm se definují bezpečnostní a síťové politiky nejen pro IP a MAC adresy, ale i pro další objekty: virtuální stroje, aplikace. Pokud je NSX nasazen uvnitř organizace, mohou těmito objekty být uživatel nebo skupina uživatelů z Active Directory. Každý takový objekt se stává mikrosegmentem ve svém bezpečnostním konturu, ve správné podsíti, se svou útulnou DMZ :).
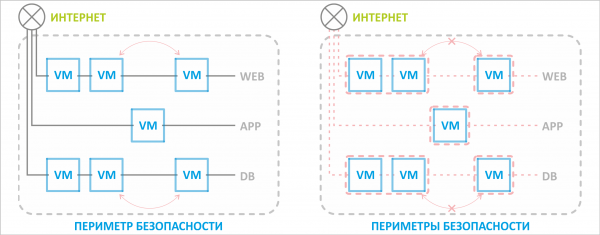
Dříve byl bezpečnostní perimetr jeden pro celý balík zdrojů, chráněný okrajovým přepínačem, a s NSX lze oddělit jednotlivý virtuální stroj od nadbytečných interakcí i v rámci jedné sítě.
Bezpečnostní a síťové politiky se přizpůsobují, pokud objekt přejde do jiné sítě. Například pokud přesuneme stroj s databází do jiného síťového segmentu nebo dokonce do jiného propojeného virtuálního datového centra, pravidla definovaná pro tento virtuální stroj budou i nadále platná bez ohledu na jeho nové umístění. Aplikační server bude moci stále interagovat s databází.
Na místo samotného okrajového brány vCNS vShield Edge přišel NSX Edge. Ten má celý gentleman's set starého Edge plus několik nových užitečných funkcí. O nich bude řeč dále.
Co je nového u NSX Edge?
Funkcionalita NSX Edge závisí na NSX. Celkem jich je pět: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Vše nové a zajímavé lze vidět pouze od edice Advanced. Včetně nového rozhraní, které je do úplného přechodu vCloud na HTML5 (VMware slibuje léto 2019) otevíráno v nové záložce.
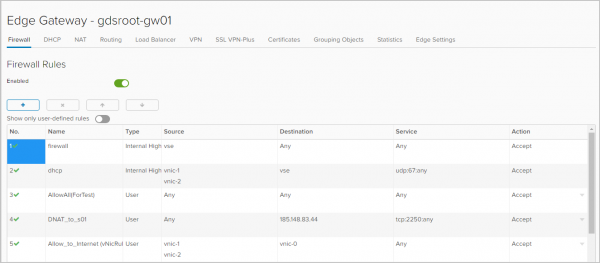
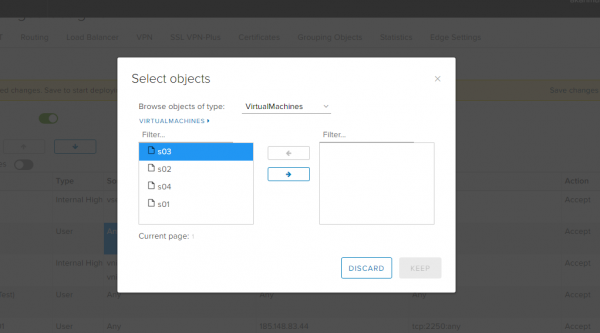
Firewall. Jako objekty, na které budou aplikována pravidla, si lze vybrat IP adresy, sítě, rozhraní brány a virtuální stroje.
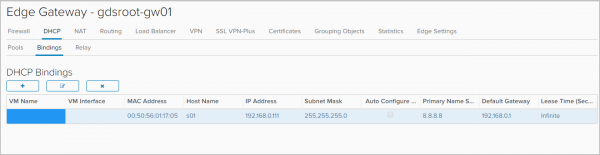
DHCP. Kromě nastavení rozsahu IP adres, které budou automaticky přidělovány virtuálním strojům této sítě, jsou v NSX Edge k dispozici funkce Binding a Relay.
Na záložce Bindings lze přidružit MAC adresu virtuálního stroje k IP adrese, pokud potřebujete, aby IP adresa zůstala stejná. Hlavní je, aby tato IP adresa nepatřila do DHCP Pool.
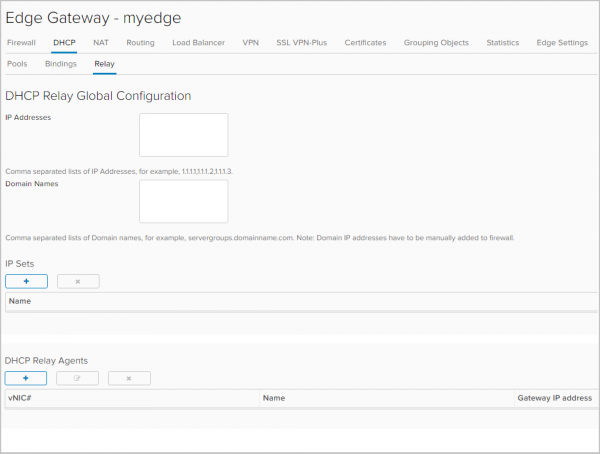
Na záložce Relay Nastavuje se přesměrování DHCP zpráv na DHCP servery, které jsou mimo vaši organizaci v vCloud Director, včetně DHCP serverů fyzické infrastruktury.
Směrování. U vShield Edge bylo možné nastavovat pouze statické směrování. Nyní je zde dynamické směrování s podporou protokolů OSPF a BGP. Také bylo zpřístupněno nastavení ECMP (Active-active), což znamená, že je možné realizovat přepínání typu "aktivní-aktivní" na fyzické routery.
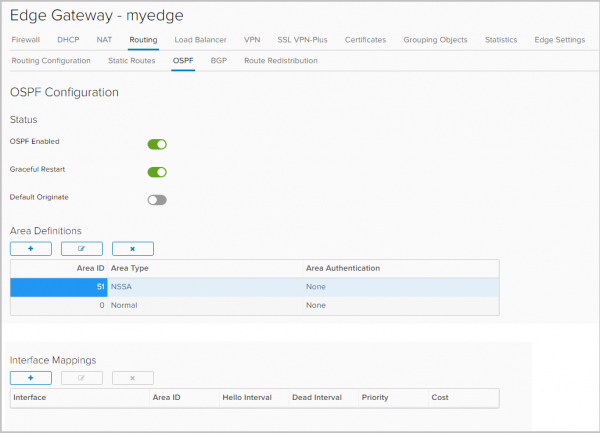
Nastavení OSPF
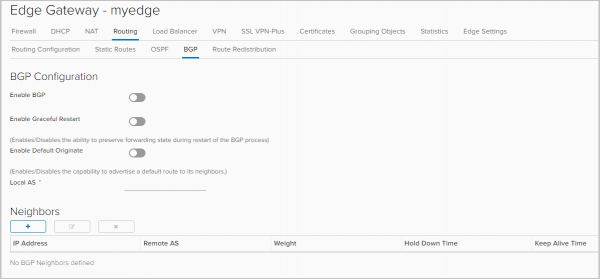
Nastavení BGP
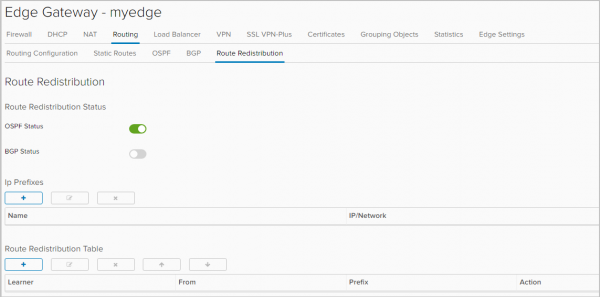
Další novinkou je nastavení přenosu tras mezi různými protokoly,
redistribuce tras (route redistribution).
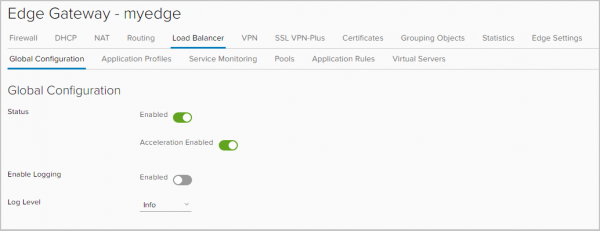
L4/L7 Zátěžový vyrovnávač. Nyní je k dispozici X-Forwarded-For pro HTTPs hlavičku. Bez něj si všichni stěžovali. Například máte web, který vyrovnáváte. Bez předání této hlavičky vše fungovalo, ale ve statistikách webového serveru jste viděli nikoli IP adresy návštěvníků, ale IP adresu vyrovnávače. Nyní je vše správně.
Také na záložce Aplikační pravidla je nyní možné přidávat skripty, které budou přímo řídit vyvažování provozu.
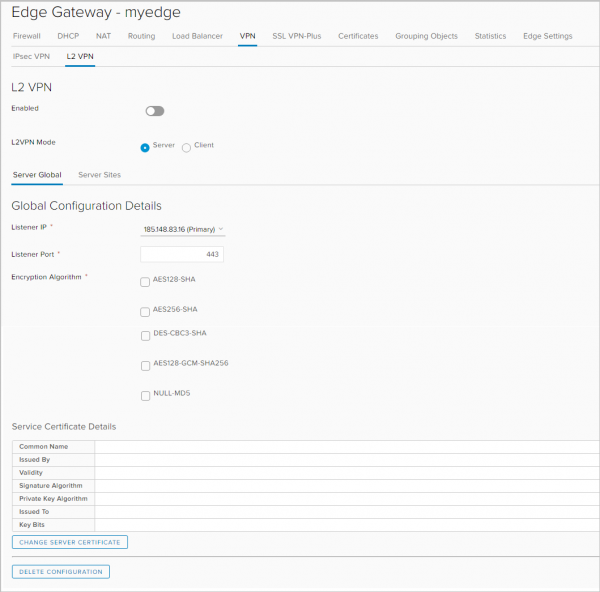
VPN. Kromě IPSec VPN, NSX Edge podporuje:
- L2 VPN, která umožňuje rozšířit sítě mezi geograficky vzdálenými lokalitami. Taková VPN je potřebná, například aby se při přestěhování do jiné lokality virtuální stroj udržel ve stejné podsíti a uchoval si IP adresu.
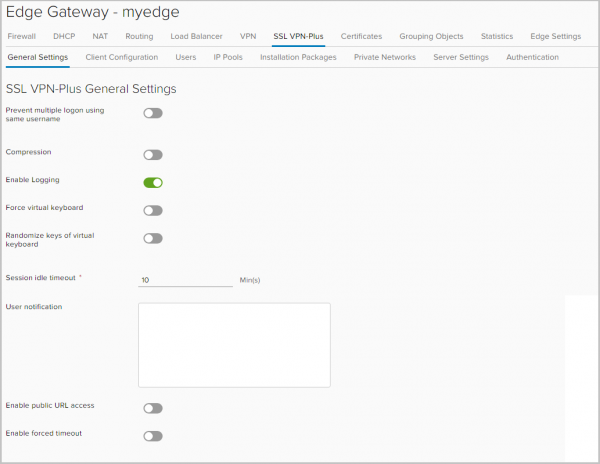
- SSL VPN Plus, která umožňuje uživatelům vzdáleně se připojit k firemní síti. Na úrovni vSphere tato funkce byla, ale pro vCloud Director je to novinka.
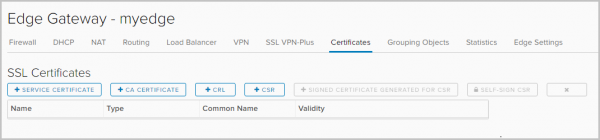
SSL certifikáty. Na NSX Edge je nyní možné instalovat certifikáty. To opět souvisí s otázkou, kdo potřeboval vyrovnávač bez certifikátu pro https.
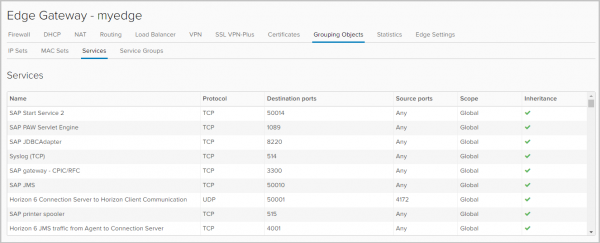
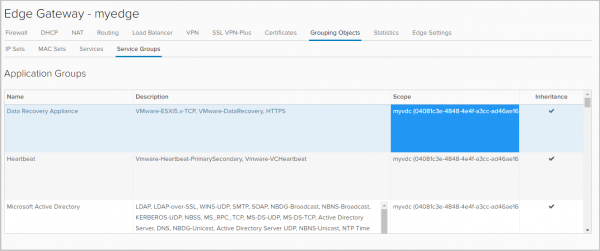
Skupiny objektů (Grouping Objects). Na této záložce se právě definují skupiny objektů, pro které budou platit určitá pravidla síťové interakce, například pravidla firewallu.
Těmito objekty mohou být IP a MAC adresy.
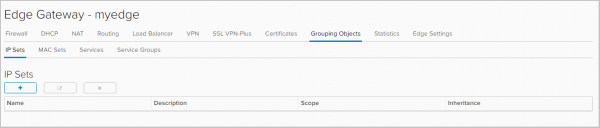
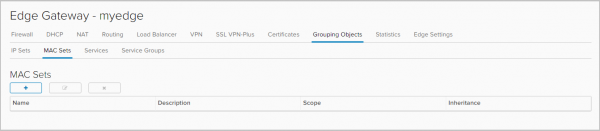
Zde je také uveden seznam služeb (kombinace protokol-port) a aplikací, které lze používat při vytváření pravidel firewallu. Nové služby a aplikace může přidávat pouze administrátor portálu vCD.
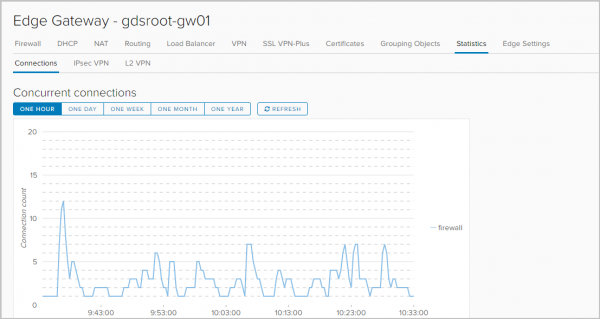
Statistika. Statistiky připojení: provoz, který prochází bránou, firewallem a vyrovnávačem.
Stav a statistiky pro každý tunel IPSEC VPN a L2 VPN.
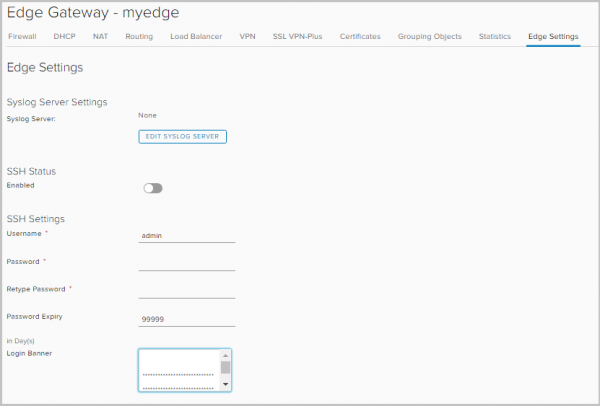
Protokolování. V kartě Edge Settings můžete nastavit server pro záznam logů. Protokolování funguje pro DNAT/SNAT, DHCP, Firewall, směrování, vyrovnávání zátěže, IPsec VPN, SSL VPN Plus.
Pro každý objekt/službu jsou k dispozici následující typy upozornění:
— Debug
— Alert
— Critical
— Error
— Warning
— Notice
— Info
Velikosti NSX Edge
V závislosti na řešených úlohách a objemech VMware vytvořit NSX Edge následujících velikostí:
NSX Edge
(Kompaktní)
NSX Edge
(Velké)
NSX Edge
(Quad-Velké)
NSX Edge
(X-Large)
vCPU
1
2
4
6
Paměť
512MB
1GB
1GB
8GB
Disk
512MB
512MB
512MB
4.5GB + 4GB
Účel
Jedna
aplikace, testovací
datové centrum
Malý
nebo střední
datové centrum
Zatížený
firewall
Vyvážení
zatížení na úrovni L7
Níže v tabulce – pracovní metriky síťových služeb podle velikosti NSX Edge.
NSX Edge
(Kompaktní)
NSX Edge
(Velké)
NSX Edge
(Quad-Velké)
NSX Edge
(X-Large)
Interfaces
10
10
10
10
Sub Interfaces (Trunk)
200
200
200
200
NAT Pravidla
2,048
4,096
4,096
8,192
ARP Záznamy
Až do přepsání
1,024
2,048
2,048
2,048
FW Pravidla
2000
2000
2000
2000
Výkon FW
3Gbps
9.7Gbps
9.7Gbps
9.7Gbps
DHCP Pooly
20,000
20,000
20,000
20,000
ECMP Cesty
8
8
8
8
Statické Trasy
2,048
2,048
2,048
2,048
LB Pooly
64
64
64
1,024
LB Virtuální Servery
64
64
64
1,024
LB Server / Pool
32
32
32
32
LB Zdravotní Kontroly
320
320
320
3,072
LB Aplikační Pravidla
4,096
4,096
4,096
4,096
L2VPN Klienti Hub to Spoke
5
5
5
5
L2VPN Sítě na Klienta/Server
200
200
200
200
IPSec Tunnels
512
1,600
4,096
6,000
SSLVPN Tunnels
50
100
100
1,000
SSLVPN Soukromé Sítě
16
16
16
16
Současné Relace
64,000
1,000,000
1,000,000
1,000,000
Relace/Sekunda
8,000
50,000
50,000
50,000
LB Propustnost L7 Proxy)
2.2Gbps
2.2Gbps
3Gbps
LB Propustnost L4 Mód)
6Gbps
6Gbps
6Gbps
LB Spojení/s (L7 Proxy)
46,000
50,000
50,000
LB Současná Spojení (L7 Proxy)
8,000
60,000
60,000
LB Spojení/s (L4 Mód)
50,000
50,000
50,000
LB Současná Spojení (L4 Mód)
600,000
1,000,000
1,000,000
BGP Trasy
20,000
50,000
250,000
250,000
BGP Sousedi
10
20
100
100
BGP Trasy Redistribuované
Bez Omezení
Bez Omezení
Bez Omezení
Bez Omezení
OSPF Trasy
20,000
50,000
100,000
100,000
OSPF LSA Záznamy Max 750 Typ-1
20,000
50,000
100,000
100,000
OSPF Adjacence
10
20
40
40
OSPF Trasy Redistribuované
2000
5000
20,000
20,000
Celkové Trasy
20,000
50,000
250,000
250,000
→
Z tabulky je patrné, že vyrovnání zátěže na NSX Edge pro produktivní scénáře se doporučuje organizovat až od velikosti Large.
Na dnes mám vše. V následujících částech podrobně projdu nastavením každé síťové služby NSX Edge.
Zdroj: habr.com
