

Na českém internetu je stále překvapivě málo materiálu o tak staré a jednoduché, ale pohodlné a bezpečné technologii, jako je mobilní VPN (virtuální privátní síť), která je obzvlášť aktuální v souvislosti s rozvojem Internetu věcí. V tomto článku popíšu, jak a proč můžete nastavit přístup do vaší privátní sítě pro jakékoli zařízení se SIM kartou bez nutnosti instalace speciálního softwaru.
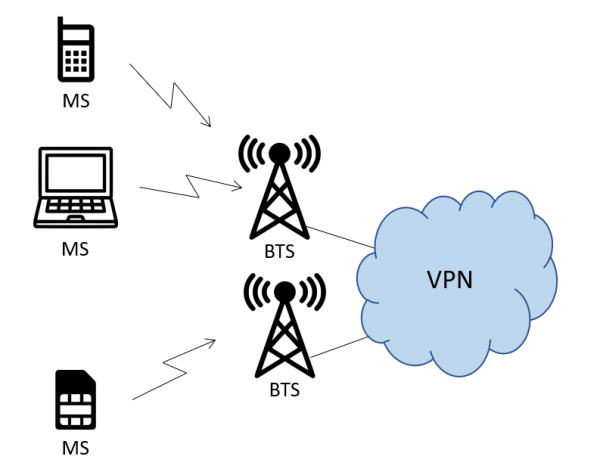
Úkoly a omezení
Nejprve odpovím na otázku „proč?“. VPN jako technologie se používá k řešení různých síťových úkolů, které mají společný znak — izolovaný přenos dat mezi dvěma zařízeními přes velké množství mezičlánkových uzlů. Na základě toho se již budují složitější řešení a řeší se tyto různé úkoly. V běžném, všem známém případě se pro budování VPN používá síť operátora pevné linky (pro ty, kdo mají zájem o detaily, je ) nebo množství různých síťových protokolů (GRE, IPSec, L2TP a další — stejný autor ) a programových produktů, které s nimi pracují (Cisco AnyConnect, OpenVPN, TOR — to už sami víte), ale jejich použití na konkrétním koncovém zařízení okamžitě vyžaduje splnit několik požadavků, jejichž nesplnění vede k určitým omezením.
První vážné omezení — zařízení musí na hardwarové a softwarové úrovni umět pracovat alespoň s jedním z těchto protokolů. To se většinou určuje podle softwaru, který lze snadno najít pro notebook nebo smartphone, ale existují případy, kdy úkol stojí před příliš jednoduchým zařízením z hlediska hardwaru, nebo jeho software má omezení: vodoměr chce používat VPN k přenosu svého nešťastného bajtu ukazatele jednou měsíčně, ne méně, než chcete používat VPN pro úpravu svého profilu na LinkedIn.
Dalším důležitým omezením je nutnost konfigurace. Funguje jak pro „hloupá“ zařízení z prvního bodu, tak pro klasické smartphony a počítače, kterým není předchozí omezení známo. A pokud s prvními je to relativně jednoduché a závisí to na množství času stráveného konfigurací, u druhých existují varianty. Často organizace využívají VPN pro zajištění bezpečnosti, aby ochránily služební koncové zařízení před přístupem do veřejné sítě bez řádné firemní ochrany nebo před přenosem služebních dat po veřejných kanálech. Koneční uživatelé mohou z nějakých důvodů VPN vypnout nebo zapomenout zapnout, v důsledku čehož se mnohé bezpečnostní systémy společnosti mohou ocitnout „mimo hru.“
Obě tato omezení se snadno odstraní, pokud je přístup k VPN zajištěn na síťové úrovni. V případě mobilního připojení to může být realizováno pomocí „mobilního VPN“. Zařízení jakékoliv složitosti schopné přenášet data, je bude přenášet do správné sítě. Nezáleží na tom, jaká nastavení jsou nastavena na zařízení, při správně nakonfigurované síti je v každém případě přenese tam, kam je třeba, a nikam jinam.
A jako příjemný bonus, zařízení bude dostávat adresu z vnitřní sítě, která může být konfigurována vzdáleně, a přístup k ní bude možné získat pouze zevnitř této sítě (nebo fyzicky). Pro určitou třídu zařízení je to velmi důležité.
Jak to funguje
PS Core
Na první pohled se může zdát, že VPN je klasická služba všech telekomunikačních operátorů pro B2B segment, a proč se tedy na to soustředit? Vše spočívá v tom, jak je uspořádána síť přenosu dat pro zařízení připojená přes GPRS, HSPA, LTE nebo jinou technologii mobilního připojení. Chybí zde běžně známé vlan pro všechny síťové administrátory, chybí switche, dokonce ani routéry v obvyklém smyslu neexistují. Místo toho zde máme síť radiového přístupu (RAN) a paketové jádro (PS Core).
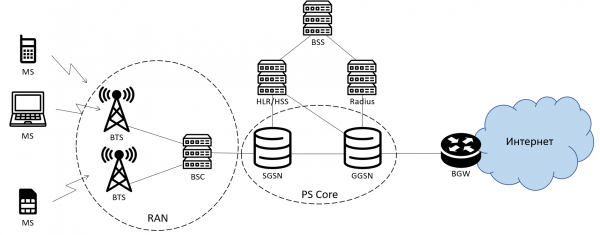
Zjednodušená schéma paketové sítě mobilního operátora. Lehce se liší pro LTE, ale celkový smysl zůstává stejný.
Obecně platí, že každé zařízení se SIM kartou, registrované v paketové síti (které prošlo procedurou GPRS attach nebo obdobnou), před zahájením přenosu dat musí iniciovat vytvoření datové přenosové relace (PDP context) na jádrovém routeru paketové sítě, GGSN. Detaily a účel těchto procesů jsou velmi dobře popsány zde. Co je pro nás důležité: při iniciaci relace je v žádosti k GGSN mimo jiné uvedeno několik parametrů, které mnozí viděli na svých telefonech nebo se s nimi setkali při nastavení, například u USB modemů. Jsou to tři pole: APN, uživatelské jméno a heslo. APN (Access Point Name) je velmi důležitá entita v logice fungování GGSN: v závislosti na tom, z jaké APN byla relace iniciována, GGSN jedná různě. V důsledku úspěšného zpracování žádosti uživatele by GGSN měl aktivovat datovou relaci a oznámit zařízení její parametry, zejména přidělenou IP adresu a adresy DNS. Zde existuje řada velmi důležitých zvláštností:
- V žádosti o iniciaci relace zařízení nikdy nepožaduje, jakou IP adresu by chtělo obdržet;
- Kromě polí 'APN', 'uživatelské jméno' a 'heslo' nastavených v zařízení je v žádosti k GGSN také přenášeno číslo telefonu (MSISDN) účastníka (dále 'účastník' je koncový uživatel, jedno zařízení se SIM kartou, a 'klient' je organizace, která poskytuje službu a obsahuje účastníky);
- Při aktivaci relace GGSN vytváří ve své směrovací tabulce záznam o nové IP adrese. Všichni účastníci na GGSN jsou označeni záznamy v směrovací tabulce s prefixem /32, tj. 1 účastník = 1 záznam v tabulce. GGSN je velmi výkonný router;
- Síť operátora může v různých fázích (a na SGSN, a na GGSN) z různých důvodů měnit pole APN v žádosti o iniciaci relace. To umožňuje v některých případech snížit, a v některých dokonce zcela vyloučit potřebu konfigurace parametrů sítě na zařízeních se SIM kartou.
U prvních tří bodů se hned nabízí otázka: jaká IP adresa je přidělena účastníkovi?
Tohoto je dosaženo nastavením APN, ze které bylo přijato požadavek na aktivaci relace. Přibližně 99 % uživatelů mobilních datových sítí využívá běžný přístup k internetu. Jsou to známé přístupové body jako internet.mts.ru, internet.beeline.ru a podobně. V případě přístupu k internetu GGSN přiděluje adresy podle principu klasického DHCP z nastavených šedých podsítí. Při připojení na veřejnou síť se uzavírá klasickým NATem (přesněji verzí, která se nazývá PAT).
Ale GGSN dokáže víc. Pro výběr IP adresy může provést AAA dotaz na autentizační server (např. Radius). Taková logika je nastavena pro jednotlivé APN v závislosti na jejich určení. Nejjednodušší případ — služba poskytující trvalou veřejnou IP adresu. Tyto adresy jsou obvykle přiřazeny uživatelům v billingovém systému (BSS) operátora a v závislosti na IT architektuře se dostávají do příslušné databáze, na kterou GGSN posílá dotaz. Díky tomu, že zná MSISDN (telefonní číslo) uživatele, které bude obsaženo v dotazu, bude taková databáze velmi jednoduchá a může obsahovat pouze vazbu čísla a adresy. Navíc, pokud klient plánuje používat jednu SIM kartu pro připojení několika zařízení (pokud je SIM karta umístěna v WiFi routeru vzdálené kanceláře, například), může tato tabulka obsahovat také takzvanou "framed route" — prefix sítě nacházející se "za" SIM kartou, který bude oznámen všem zařízením v síti prostřednictvím protokolů dynamického směrování.
Ne pouze GGSN
Kromě přidělení adres je také nutné doručit provoz účastníků do klientských sítí, každému do své. Zde už vše funguje mnohem tradičněji. Na GGSN je provoz specializovaný na práci s VPN APN směrován na samostatný směrovač sítě operátora (může mít různé názvy, někdy - VPN směrovač), který zase plní funkci klasického PE v schématu L3VPN. Přidává potřebné štítky, hlavičky a další a odesílá celý tento tok provozu přes směrovače transportní sítě do předem nastavených propojů nebo tunelů do sítě klienta. Tato část je již mnohem tradičnější a byla mnohokrát popsána na jiných místech, proto se na ni v tomto materiálu nebudu více zaměřovat.
Vzhledem k těmto všem detailům může existovat několik způsobů organizace mobilního VPN a ty se budou lišit kombinací následujících rysů:
- IP adresy, jak už bylo popsáno, mohou být přidělovány dynamicky (každýkrát jiná adresa z určeného podsítě) a staticky (každýkrát stejná adresa pro konkrétního účastníka), což je určováno a/nebo nastavením APN a/nebo nastavením Radius serveru;
- IP adresy mohou být přidělovány Radius serverem pod správou operátora nebo pod správou klienta;
- Zařízení připojená k mobilnímu VPN mohou vzájemně komunikovat buď jen mezi sebou, nebo mít přístup do běžné L3VPN sítě klienta prostřednictvím přímého propojení (VPN portu) s operátorem nebo prostřednictvím tunelování přes internet;
- V některých případech může být použití uživatelského jména a hesla pro úspěšnou aktivaci relace povinné, a jindy není ani nutné vyplňovat pole „APN“.
Takových kombinací s různými typy tunelování, vyvažování provozu mezi kanály přístupu k „hlavnímu“ VPN klienta a principem přidělování adres je několik desítek. Ve většině případů vypadá obecné schéma následovně:
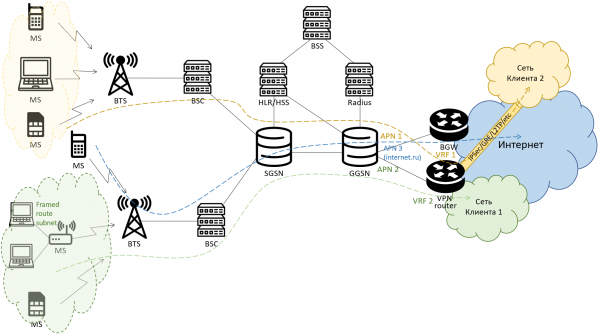
Nakonec, po poměrně rychlém procesu registrace v síti a získání IP adresy, zařízení získá přístup do sítě zákazníka a síť zákazníka získá přístup k zařízení. Zákazník přitom zůstává izolovaný od všech ostatních zákazníků poskytovatele, kteří nemají vztah k konkrétnímu klientovi, není třeba žádných dalších nastavení a veškerý provoz je jednoznačně směrován do sítě zákazníka, kde je zpracováván v souladu s interními politikami klienta.
Zdroj: habr.com
