

V očích neznalých lidí se práce bezpečnostního administrátora zdá být vzrušujícím soubojem anti-hackerů se zlými hackery, kteří neustále pronikají do firemní sítě. A náš hrdina v reálném čase šikovným a rychlým zadáváním příkazů odráží drzé útoky a nakonec vychází jako jasný vítěz.
Přímo královský mušketýr s klávesnicí místo šavle a mušketu.
Ve skutečnosti však všechno vypadá obyčejně, nezajímavě a dokonce se dá říct, že nudně.
Jednou z hlavních metod analýzy zůstává čtení protokolů událostí. Důkladné zkoumání na přítomnost:
- kdo se snažil, odkud a kam se dostat, k jakému zdroji se chtěl dostat, jak prokazoval svá práva na přístup k tomuto zdroji;
- jaké byly poruchy, chyby a prostě podezřelé shody;
- kdo a jak zkoušel systém, skenoval porty, hledal hesla;
- a tak dále a podobně…
No jaká romantika, sakra, doufejme, že „neuspím za volantem“.
Aby naši specialisté neztratili lásku k umění úplně, jsou pro ně vynalézány nástroje, které usnadňují život. To jsou různé analyzátory (parsery logů), monitorovací systémy s upozorněním na kritické události a mnohé další.
Pokud však vezmeme dobrý nástroj a začneme jej ručně připojovat k každému zařízení, například k internetové bráně — nebude to tak jednoduché, nebude to tak pohodlné a navíc je potřeba mít dodatečné znalosti z naprosto různých oblastí. Například, kde umístit software pro takové monitorování? Na fyzickém serveru, virtuálním stroji, speciálním zařízení? V jaké podobě uchovávat data? Pokud se používá databáze, tak jaká? Jak provádět zálohování a je nutné jej provádět? Jak provádět správu? Jaké rozhraní použít? Jak zabezpečit systém? Jakou metodu šifrování použít — a mnohé další.
Daleko jednodušší je, když existuje nějaký jednotný mechanismus, který se ujme řešení všech uvedených problémů, a poskytne administrátorovi práci v rámci jeho specifikace.
Podle zavedené tradice se pojmem "cloud" nazývá vše, co není umístěno na tomto hostiteli; cloudová služba Zyxel CNM SecuReporter nejenže řeší mnohé problémy, ale také poskytuje užitečné nástroje.
Co je to Zyxel CNM SecuReporter?
Jedná se o inteligentní analytickou službu s funkcemi sběru dat, statistické analýzy (korelace) a vytváření zpráv pro zařízení Zyxel z řady ZyWALL a další. Poskytuje síťovému administrátorovi centralizovaný přehled o různých činnostech v síti.
Například, útočníci se mohou pokusit o prolomení ochranného systému pomocí mechanismů útoků typu útočné, cílené a trvalé. SecuReporter detekuje podezřelé chování, což dává administrátorovi možnost učinit nezbytná ochranná opatření pomocí nastavení ZyWALL.
Samozřejmě, zajištění bezpečnosti je nemyslitelné bez neustálé analýzy dat s poskytováním varování v reálném čase. Můžete nakreslit jakékoli hezké grafy, ale pokud administrátor neví, co se děje... Ne, to s SecuReporter rozhodně nemůže být!
Některé otázky týkající se používání SecuReporter
Analytika
Vlastní analýza událostí — to je jádrem budování informační bezpečnosti. Analyzováním událostí může bezpečnostní specialista zabránit nebo včas zastavit útok a také získat podrobné informace pro rekonstrukci za účelem shromáždění důkazů.
Co přináší "cloudová architektura"?
Tato služba je postavena na modelu Software as a Service (SaaS), což umožňuje zjednodušit škálování pomocí výkonu vzdálených serverů, distribuovaných systémů úložiště dat a tak dále. Použití cloudového modelu umožňuje abstrahovat od hardwarových a softwarových nuancí a plně se soustředit na vytváření a zlepšování ochranné služby.
Uživatel má možnost výrazně snížit náklady na nákup zařízení pro ukládání, analýzu a poskytování přístupu, a není potřeba se zabývat údržbovými činnostmi, jako je zálohování, aktualizace, prevence poruch a tak dále. Stačí mít zařízení, které podporuje práci se SecuReporter a odpovídající licenci.
DŮLEŽITÉ! Díky cloudové architektuře mohou bezpečnostní administrátoři proaktivně sledovat stav sítě kdykoli a kdekoli. To řeší problém i v případě dovolených, nemocenské a podobně. Přístup k zařízení, například krádež notebooku, ze kterého byl proveden přístup k webovému rozhraní SecuReporter, také nic nezpůsobí, pokud jeho vlastník nedodržoval bezpečnostní pravidla, neukládal hesla lokálně a podobně.
Cloudové řízení se dobře hodí jak pro jednokompanie umístěné v jednom městě, tak i pro struktury s pobočkami. Taková nezávislost na místě je potřebná v různých odvětvích, například pro poskytovatele služeb nebo vývojáře softwaru, jejichž podnikání je rozdělené mezi různá města.
Hodně mluvíme o možnostech analýzy, co si pod tím představujeme?
Jedná se o různé analytické nástroje, například shrnutí četnosti událostí, seznamy Top-100 hlavních (skutečných a předpokládaných) obětí určité události, protokoly se specifickými cíli pro útok a podobně. Všechno, co pomáhá administrátorovi identifikovat skryté tendence a vypočítat podezřelé chování uživatelů nebo služeb.
A co s reportováním?
V SecuReporter je možné nastavit formát reportů a poté získat výsledek ve formátu PDF. Samozřejmě, na přání lze do reportu vložit své logo, název reportu, poznámky nebo doporučení. Umožňuje se vytváření reportů při žádosti nebo podle plánu, například jednou denně, týdně nebo měsíčně.
Je možné nastavit vydávání upozornění se zohledněním specifik třízení provozu uvnitř síťové infrastruktury.
Lze snížit nebezpečí od insiderů nebo jednoduše od nezodpovědných uživatelů?
Speciální nástroj User Partially Quotient umožňuje administrátorovi rychle identifikovat rizikové uživatele bez dalších úsilí a s přihlédnutím k závislostem mezi různými síťovými protokoly nebo událostmi.
To znamená, že se provádí podrobná analýza všech událostí a provozu, které souvisejí s uživateli, kteří vykazují podezřelé chování.
Jaké další aspekty jsou charakteristické pro SecuReporter?
Jednoduché nastavení pro koncové uživatele (bezpečnostní administrátory).
Aktivace SecuReporter v cloudu probíhá pomocí jednoduchého nastavení. Poté mají administrátoři okamžitý přístup ke všem datům, analytickým nástrojům a zprávám.
Multi-Tenants na jedné cloudové platformě — je možné nastavit svoji analytiku pro každého klienta. Opět je možné snadno přizpůsobit kontrolní systém při zvyšování zákaznické základny díky cloudové architektuře, aniž by to mělo vliv na efektivitu.
Zákony o ochraně údajů
DŮLEŽITÉ! Zyxel velmi důsledně dodržuje mezinárodní a místní zákony a další právní předpisy o ochraně osobních údajů, včetně GDPR a zásad soukromí OECD. Podporuje federální zákon „O osobních údajích“ č. 152-FZ ze dne 27.07.2006.
Aby bylo zajištěno dodržování předpisů, jsou v SecuReporter integrovány tři možnosti ochrany osobních údajů:
- neanonymní údaje — osobní údaje jsou v Analyzeru, Reportu a stahovaných Archívních protokolech plně identifikovány;
- částečně anonymní — osobní údaje jsou nahrazeny jejich umělými identifikátory v Archívních protokolech;
- naprosto anonymní — osobní údaje jsou plně anonymizovány v Analyzeru, Reportu a stahovaných Archívních protokolech.
Jak povolit používání SecuReporter na zařízení?
Podívejme se na příkladu zařízení ZyWall (v tomto případě máme ZyWall 1100). Přihlaste se do části nastavení (záložka vpravo s ikonou dvou ozubených kol). Dále rozbalte část Cloud CNM a v ní vyberte pododdíl SecuReporter.
Pro povolení používání služby je potřeba aktivovat prvek Enable SecuReporter. Dále je doporučeno aktivovat možnost Include Traffic Log pro sběr a analýzu protokolů provozu.
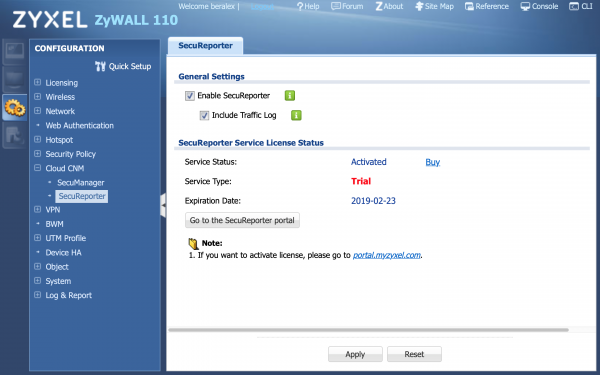
Obrázek 1. Aktivace SecuReporter.
Druhým krokem je povolit sběr statistik. To se provádí v části Monitoring (záložka vpravo s ikonou monitoru).
Dále přejděte do části UTM Statistics, pododdíl App Patrol. Zde je třeba aktivovat možnost Collect Statistics.
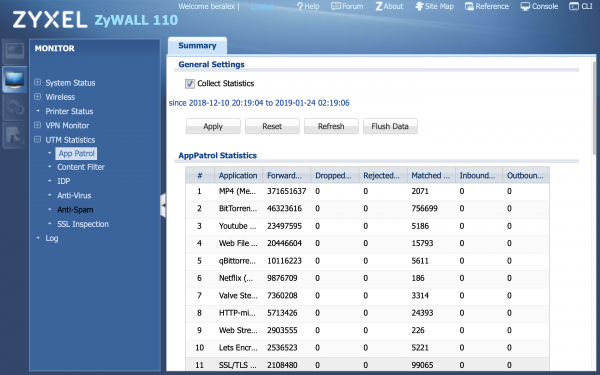
Obrázek 2. Aktivace sběru statistik.
Všechno, můžete se připojit k webovému rozhraní SecuReporter a zapnout cloudovou službu.
DŮLEŽITÉ! Pro SecuReporter je k dispozici skvělá dokumentace ve formátu PDF. Stáhnout ji lze na .
Popis webového rozhraní SecuReporter
Není možné zde podrobně vyprávět o všech funkcích, které SecuReporter poskytuje bezpečnostnímu administrátorovi — je jich dost na jeden článek.
Omezení se na stručný popis služeb, které administrátor vidí a se kterými neustále pracuje. Seznamte se, z čeho se skládá webová konzole SecuReporter.
Mapa
V této sekci je zobrazeno registrované zařízení s uvedením města, názvu zařízení a IP adresy. Informace o tom, zda je zařízení zapnuto, a jaký je stav varování. Na mapě Threat Map lze vidět zdroj paketů, které zneužívají útočníci, a frekvenci útoků.
Dashboard
Stručné informace o hlavních akcích a komprimovaný analytický přehled za uvedené období. Můžete specifikovat období od 7 dní až po 1 hodinu.
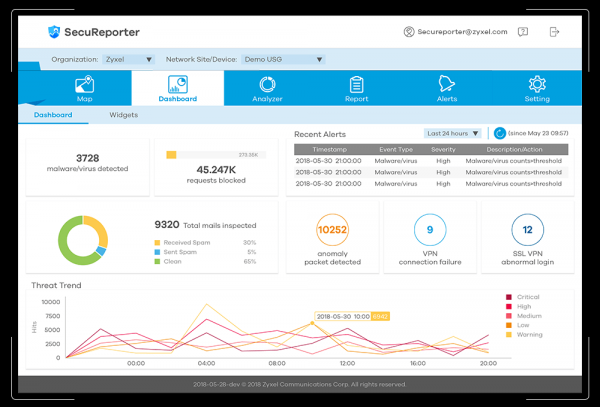
Obrázek 3. Příklad vzhledu sekce Dashboard.
Analyzer
Název hovoří sám za sebe. Toto je konzole příslušného nástroje, který diagnostikuje podezřelý provoz za zvolené období, odhaluje trendy vzniku hrozeb a shromažďuje informace o podezřelých paketech. Analyzer je schopen sledovat nejčastěji se vyskytující škodlivý kód a také poskytnout dodatečné informace týkající se bezpečnostních problémů.
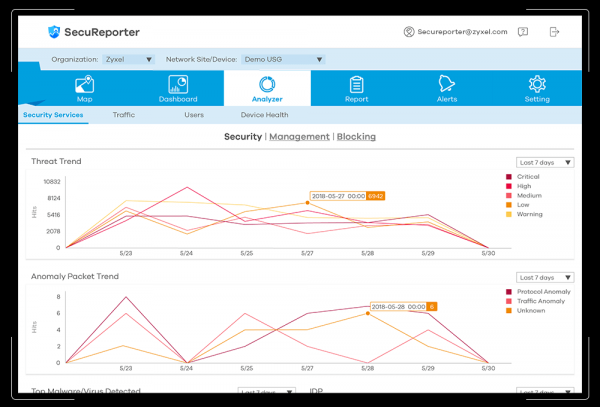
Obrázek 4. Příklad vzhledu sekce Analyzer.
Zpráva
V této sekci jsou uživateli k dispozici přizpůsobitelné zprávy s grafickým rozhraním. Požadované informace mohou být shromážděny a vytvořeny ve snadno přístupném formátu okamžitě nebo podle předem sestaveného harmonogramu.
Upozornění
Zde se nastavuje systém upozornění. Můžete nastavit prahové hodnoty a různou úroveň důležitosti, což usnadňuje proces odhalování anomálií a potenciálních útoků.
Nastavení
No, vlastně, nastavení jsou prostě nastavení.
Dále je důležité poznamenat, že SecuReporter může podporovat různé politiky ochrany při zpracování osobních údajů.
Závěr
Lokální metody analýzy statistik související s zabezpečením se obecně osvědčily.
Avšak rozsah a závažnost hrozeb se s každým dnem zvyšují. Úroveň ochrany, která dříve vyhovovala všem, se po nějaké době stává nedostatečnou.
Kromě vyjmenovaných problémů vyžaduje použití lokálních prostředků určité úsilí na údržbu (údržba zařízení, zálohování atd.). Existuje také problém vzdálené lokalizace — není vždy možné mít správce zabezpečení v kanceláři 24 hodin denně, 7 dní v týdnu. Proto je nutné nějakým způsobem zorganizovat bezpečný přístup k lokálnímu systému zvenčí a spravovat to vlastními silami.
Použití cloudových služeb umožňuje uniknout těmto problémům, soustředit se přesně na udržení požadované úrovně bezpečnosti a ochranu proti narušení, jakož i porušování pravidel ze strany uživatelů.
SecuReporter je právě příkladem úspěšné realizace této služby.
Akce
Od dnešního dne pro zákazníky firewallů podporujících Secureporter platí společná akce Zyxel a našeho Zlatého Partnera společnosti X-Com:
Užitečné odkazy
[1] .
[2] na oficiálních stránkách Zyxel.
[3] .
Zdroj: habr.com
