

31. března — mezinárodní den zálohování a týden před ním je vždy plný příběhů spojených s bezpečností. V pondělí jsme už slyšeli o kompromitovaném Asusu a "třech nejmenovaných výrobcích". Obzvlášť supersticionální firmy sedí celý týden na trní a dělají zálohy. A to všechno proto, že jsme všichni trochu nezodpovědní, co se bezpečnosti týče: někdo zapomíná na bezpečnostní pás na zadním sedadle, někdo ignoruje datumy spotřeby potravin, někdo ukládá své přihlašovací údaje pod klávesnici, a co je ještě lepší, zapisuje si všechny hesla do notýsku. Někteří jedinci dokonce vypínají antiviry, „aby to nezpomalovalo počítač“, a neuplatňují dělení přístupových práv v korporátních systémech (jaké tajemství v 50členné firmě!). Snad lidstvo ještě nevyvinulo instinkt kybernetické sebeochrany, který by se mohl stát novým základním instinktem.
Takové instinkty ještě nebyly vyvinuty ani v podnikání. Jednoduchá otázka: je CRM systém hrozbou pro informační bezpečnost, nebo nástrojem pro zajištění bezpečnosti? Sotva na to někdo odpoví s jistotou hned. Tady je potřeba začít, jak nás učili na hodinách angličtiny: it depends… Záleží to na nastavení, formě dodání CRM, zvycích a přesvědčeních dodavatele, stupni nezájmu zaměstnanců, rafinovanosti útočníků. Koneckonců, vše lze hacknout. Jak tedy žít?
Taková bývá informační bezpečnost v malých a středních podnicích.
CRM systém jako ochrana
Ochrana dat o obchodních a provozních činnostech a spolehlivé uchovávání klientské databáze je jedním z hlavních úkolů CRM systémů, a v tom je mnohem důležitější než veškerý jiný aplikační software ve firmě.
Určitě jste začali číst tento článek a v duchu se ušklíbli, že koho by zajímaly vaše informace. Pokud ano, pravděpodobně jste neměli zkušenosti s prodejem a nevíte, jak velký zájem je o "živé" a kvalitní klientské databáze a informace o metodách práce s touto databází. Obsah CRM systému zajímá nejen vedení firmy, ale také:
- Útočníky (méně často) — mají cíl přesně spojený s vaší firmou a využijí všechny zdroje, aby získali data: podplácení zaměstnanců, hacking, nákup vašich dat od manažerů, pohovory s manažery a podobně.
- Zaměstnancům (častěji), kteří mohou hrát roli insiderů pro vaše konkurenty. Jsou ochotni si vzít nebo prodat zákaznickou databázi pro svůj vlastní zisk.
- Hackerům-amatérům (velmi zřídka) – můžete se stát obětí prolomení cloudu, kde se nachází vaše data, nebo může někdo ze srandy chtít „vytrhnout“ vaše data (například data o velkoobchodnících s léčivy nebo alkoholem – jen pro zajímavost).
Pokud se někdo dostane do vaší CRM, získá přístup k vaší provozní činnosti, tedy k těm objemům dat, s jejichž pomocí generujete většinu zisku. A od okamžiku, kdy získá zlý přístup k CRM systému, začne zisk úsměvem doprovázet toho, kdo má zákaznickou databázi v rukou. Ať už to bude jeho partnery nebo klienty (čti – nové zaměstnavatele).
Dobrá, spolehlivá dokáže uzavřít tyto rizika a přinést další spoustu příjemných bonusů v oblasti bezpečnosti.
Jaké možnosti má CRM systém, co se týče bezpečnosti?
(popsané na příkladu, protože nemůžeme odpovídat za ostatní)
- Dvoufaktorová autentizace s použitím USB klíče a hesla. podporuje režim dvoufaktorové autentizace uživatelů při přihlášení do systému. V tomto případě je kromě zadání hesla nutno vložit do USB portu počítače USB klíč, který byl předem inicializován. Dvoufaktorový režim autentizace pomáhá chránit před krádeží nebo odhalením hesla.
Kliknutelně
- Spuštění z důvěryhodných IP adres a MAC adres. Pro zajištění zvýšené bezpečnosti lze omezením přístupu uživatelů pouze na registrované IP adresy a MAC adresy. Jako IP adresy mohou být použity jak interní IP adresy v místní síti, tak externí adresy, pokud se uživatel připojuje na dálku (přes internet).
- Doménová autorizace (Windows autorizace). Nastavení systému lze nakonfigurovat tak, aby při přihlášení nebylo potřeba zadávat uživatelské heslo. V takovém případě dojde k Windows autorizaci, která určuje uživatele prostřednictvím WinAPI. Systém bude spuštěn pod tím uživatelem, pod jehož profilem pracuje počítač v době spuštění systému.
- Dalším mechanismem je privátní klientiSoukromí klienti jsou klienti, které může vidět pouze jejich kurátor. V seznamech ostatních uživatelů se tito klienti nebudou zobrazovat, i když ostatní uživatelé mají plný soubor oprávnění, včetně práv administrátora. Tímto způsobem je možné chránit například skupinu zvlášť důležitých klientů nebo skupinu podle jiného kritéria, která bude svěřena důvěryhodnému manažerovi.
- Mechanismus rozdělení oprávnění je standardní a prioritní ochranné opatření v CRM. Pro zjednodušení procesu správy uživatelských práv se práva přiřazují nikoli konkrétním uživatelům, ale šablonám. A uživateli jsou přiděleny určité šablony s konkrétním souborem práv. To umožňuje každému zaměstnanci — od nováčka a stážisty po ředitele — přidělit pravomoci a oprávnění, které jim umožní/neumožní přístup k důvěrným informacím a důležitým obchodním datům.
- Systém automatického zálohování dat (záloh), konfigurovatelný pomocí skriptového serveru .
To je realizace bezpečnosti na příkladu jediné systémy, přičemž každý dodavatel má své vlastní politiky. CRM systém však skutečně chrání vaše informace: můžete vidět, kdo a kdy stáhl určitou zprávu, kdo si prohlížel jaká data, kdo provedl export a mnohem víc. I když se o zranitelnosti dozvíte až ex post, nenecháte čin beztrestným a snadno vypátráte zaměstnance, který zneužil důvěru a loajalitu společnosti.
Uvolnili jste se? Brzy! Tato ochrana, pokud bude zanedbána a ignorována, může se obrátit proti vám.
CRM systém jako hrozba
Pokud má vaše společnost alespoň jeden počítač, již to představuje zdroj kybernetických hrozeb. Odpovídajícím způsobem se míra hrozby zvyšuje s rostoucím počtem pracovních stanic (a zaměstnanců) a s různorodostí nainstalovaného a používaného softwaru. Situace s CRM systémy není jednoduchá — jde přece o program určený k uchovávání a zpracování nejdůležitějšího a cenného aktiva: databáze klientů a obchodních informací, a zde mluvíme o úzkosti z její bezpečnosti. Ve skutečnosti to však není tak dramatické, a při správném zacházení nedostanete od CRM systémů nic jiného než užitek a bezpečnost.
Jaké jsou znaky nebezpečného CRM systému?
Začněme krátkou exkurzí do základů. CRM mohou být cloudové a desktopové. Cloudové jsou ty, jejichž DB (databáze) se nenachází u vás ve firmě, ale v privátním nebo veřejném cloudu v nějakém datovém centru (například sedíte v Čeljabinsku a vaše databáze běží v supermoderním DC v Moskvě, protože to rozhodl dodavatel CRM a má smlouvu právě s tímto poskytovatelem). Desktopové (také on-premise, serverové — což už není úplně pravda) mají svou DB na vašich vlastních serverech (ne, nedomýšlejte si obrovské serverovny s drahými stojany, častěji ve malém a středním podnikání jde o osamělý server nebo dokonce běžný PC moderní konfigurace), tedy fyzicky u vás v kanceláři.
Nedovolený přístup lze získat k CRM obou typů, ale rychlost a jednoduchost přístupu se liší, zejména mluvíme-li o SMB, které se o informační bezpečnost příliš nestarají.
Znak nebezpečí č. 1
Důvodem vyšší pravděpodobnosti problémů s daty v cloudovém systému jsou vztahy, které se skládají z několika článků: vy (nájemce CRM) — dodavatel — poskytovatel (existuje delší verze: vy — dodavatel — IT outsourcer dodavatele — poskytovatel). 3-4 články vztahů mají více rizik než 1-2: problém může nastat na straně dodavatele (změna smlouvy, neplacení služeb poskytovatele), na straně poskytovatele (vyšší moc, hacker, technické problémy), na straně outsourcera (změna manažera nebo technika) atd. Samozřejmě, že velcí dodavatelé se snaží mít záložní DC, řídit rizika a mít vlastní oddělení DevOps, ale ani to nezaručuje, že nedojde k problémům.
Desktopové CRM se obvykle nekupuje na pronájem, ale přímo zakoupí firma, což znamená, že vztahy jsou jednodušší a transparentnější: dodavatel při implementaci CRM nastavuje potřebné úrovně zabezpečení (od omezení přístupu a fyzického USB klíče po umístění serveru do betonové zdi atd.) a předává správu firmě-vlastníkovi CRM, která může zvyšovat ochranu, najmout systémového administrátora nebo se podle potřeby obracet na svého dodavatele softwaru. Problémy se omezují na práci se zaměstnanci, ochranu sítě a fyzickou ochranu informací. V případě desktopového CRM ani úplné odpojení od internetu nezastaví práci, protože databáze se nachází v „domácí“ kanceláři.
O cloudových technologiích vypráví jeden z našich zaměstnanců, který pracoval ve společnosti vyvíjející cloudové komplexní kancelářské systémy, včetně CRM. „Na jednom z mých předchozích pracovních míst společnost vytvářela něco velmi podobného základnímu CRM a vše to bylo spojeno s online dokumenty atd. Jednou jsme v GA zaznamenali anomální aktivitu od jednoho z klientů-předplatitelů. Jaké bylo naše překvapení, analytiků, když jsme, i když jsme nebyli vývojáři, ale měli vysokou úroveň přístupu, jednoduše dokázali otevřít ten rozhraní, které klient používal, a podívat se, co je to za populární tabulku. Mimochodem, zdá se, že klient nechtěl, aby někdo viděl tato obchodní data. Ano, byl to bug, který nebyl několik let opravován – podle mě je to stále věc. Od té doby jsem zastáncem desktopu a příliš nevěřím cloudům, i když samozřejmě je používáme v práci i v osobním životě, kde také docházelo k veselým incidentům.“
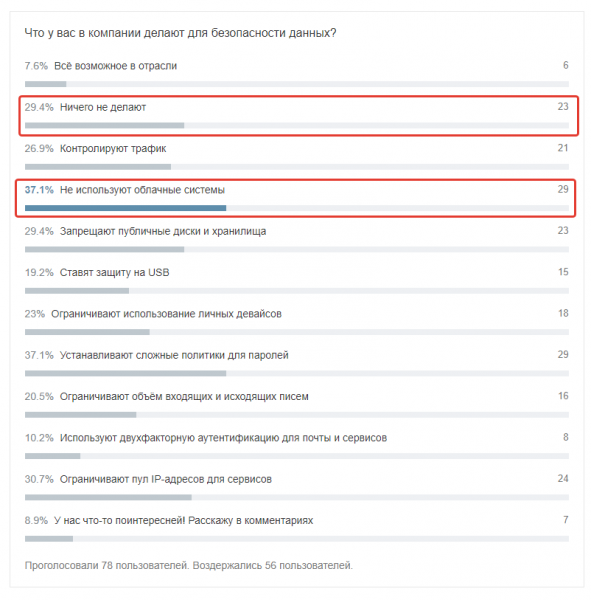
Z našeho průzkumu na Habr, a to jsou zaměstnanci pokročilých společností
Ztráta dat z cloudového CRM systému může být způsobena ztrátou dat v důsledku selhání serveru, nedostupnosti serverů, mimořádných událostí, ukončení činnosti dodavatele apod. Cloud znamená trvalý, nepřetržitý přístup k internetu, a ochrana musí být bezprecedentní: na úrovni kódu, oprávnění, dodatečné opatření kybernetické bezpečnosti (např. dvoufaktorová autentizace).
Znak nebezpečí č. 2
Nejedná se pouze o jeden znak, ale o skupinu znaků spojených s dodavatelem a jeho politikou. Uveďme některé důležité příklady, se kterými se setkali my a naši zaměstnanci.
- Dodavatel si může vybrat nedostatečně spolehlivé datové centrum, kde budou běžet databáze klientů. Ušetří, nekontroluje SLA, nezohlední zátěž a výsledek bude fatální právě pro vás.
- Dodavatel může odmítnout právo převést službu do vámi vybraného datového centra. To je poměrně běžné omezení pro SaaS.
- Dodavatel může mít právní nebo ekonomický konflikt s poskytovatelem cloudových služeb, a pak během "rozporů" mohou být omezeny činnosti jako zálohování nebo například rychlost.
- Služba vytváření záloh může být poskytována za zvláštní poplatek. Běžná praxe, o které se klient systému CRM může dozvědět až ve chvíli, kdy bude záloha potřebná, tedy v nejkritičtější a nejzranitelnější chvíli.
- Zaměstnanci dodavatele mohou mít bezproblémový přístup k datům klientů.
- Může dojít k únikům dat jakéhokoli druhu (lidský faktor, podvod, hackeři atd.).
Obvykle tyto problémy souvisejí s malými nebo mladými dodavateli, nicméně i velké společnosti se několikrát dostaly do nepříjemných situací (vyhledejte si to). Proto byste měli vždy mít způsoby ochrany informací na své straně + předem projednávat s vybraným dodavatelem systému CRM otázky bezpečnosti. I samotný fakt vašeho zájmu o tento problém již donutí dodavatele zacházet s implementací co nejzodpovědněji (zejména důležité tak jednat, pokud jednáte ne s kanceláří dodavatele, ale s jeho partnerem, který je více zainteresován na uzavření smlouvy a získání provize, než na těch vašich dvoufaktorových... no, chápete).
Znak nebezpečí č. 3
Organizace práce s bezpečností ve vaší společnosti. Před rokem jsme tradičně psali o bezpečnosti na Habru a prováděli jsme průzkum. Výběr nebyl příliš velký, ale odpovědi byly výstižné:
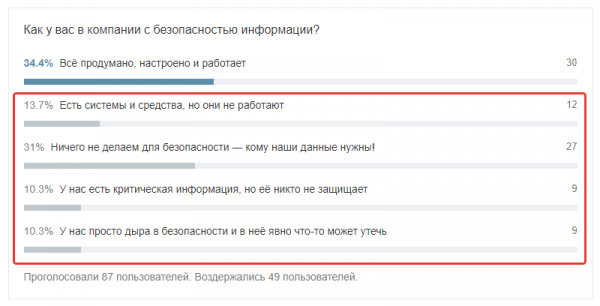
Na konci článku poskytneme odkazy na naše publikace, kde jsme podrobně rozebírali vztahy v systému „společnost – zaměstnanec – bezpečnost“, a zde uvedeme seznam otázek, na které byste měli najít odpovědi uvnitř vaší společnosti (i když systém CRM nepotřebujete).
- Kde zaměstnanci uchovávají hesla?
- Jak je zajištěn přístup k úložištím na serverech společnosti?
- Jak je chráněn software, který obsahuje obchodní a provozní informace?
- Mají všichni zaměstnanci aktivní antiviry?
- Kolik zaměstnanců má přístup k zákaznickým údajům a jaká je úroveň tohoto přístupu?
- Kolik máte nováčků a kolik zaměstnanců je v procesu odchodu?
- Kdy jste naposledy komunikovali s klíčovými zaměstnanci a naslouchali jejich potřebám a stížnostem?
- Sledují se tiskárny?
- Jak je nastavena politika připojování vlastních zařízení k PC a používání pracovní Wi-Fi?
Jedná se o základní otázky — v komentářích jistě přidají více komplikovaných témat, ale toto je základ, základy, které by měl znát i živnostník s dvěma zaměstnanci.
Jak se vůbec chránit?
- Zálohy jsou nezbytná věc, na kterou se často zapomíná nebo se jí nevěnuje dostatečná pozornost. Pokud máte desktopový systém, nastavte systém zálohování dat s určitou frekvencí (například pro RegionSoft CRM to lze realizovat pomocí ) a zajistěte správné uchovávání kopií. Pokud máte cloudovou CRM, nezapomeňte se před podpisem smlouvy informovat, jak je organizována práce se zálohami: potřebujete zprávy o hloubce a frekvenci záloh, o místě uchovávání, o nákladech na zálohování (často jsou zdarma pouze zálohy „posledních dat za období“, zatímco plnohodnotné, zabezpečené zálohování se provádí jako placená služba). Obecně platí, že zde rozhodně není místo pro úspory nebo lehkomyslný přístup. A ano, nezapomínejte kontrolovat to, co se obnovuje ze záloh.
- Rozdělení přístupových práv na úrovni funkcí a dat.
- Bezpečnost na úrovni sítě — je nutné povolit používání CRM pouze uvnitř kancelářské podsítě, omezit přístup pro mobilní zařízení, zakázat práci s CRM systémem z domova nebo, což je ještě horší, z veřejných sítí (coworkingy, kavárny, kanceláře klientů atd.). Zvlášť buďte opatrní s mobilní verzí — ta by měla být pouze velmi zjednodušenou variantou pro práci.
- Antivirus se skenováním v reálném čase je nezbytný za všech okolností, ale zejména v případě bezpečnosti firemních dat. Zakázat jeho vypnutí na úrovni politiky.
- Vzdělávání zaměstnanců v oblasti kybernetické hygieny není zbytečnou ztrátou času, ale naléhavou potřebou. Je důležité sdělit všem kolegům, že je pro ně zásadní nejen varovat, ale také správně reagovat na přicházející hrozbu. Zakazování používání internetu nebo osobní pošty v kanceláři je přežitek a příčina silného negativního vnímání, proto je třeba se zaměřit na prevenci.
Samozřejmě, že používáním cloudového systému lze dosáhnout dostatečné úrovně bezpečnosti: využívat dedikované servery, nastavovat směrovače a rozdělovat provoz na úrovni aplikací a databází, používat privátní sítě, zavést přísná bezpečnostní pravidla pro administrátory, zajistit kontinuitu díky zálohování s maximální potřebnou frekvencí a úplností, provádět celodenní monitoring sítě… Když se nad tím zamyslíte, není to tak složité – spíše drahé. Jak ale ukazuje praxe, takové kroky podnikají pouze některé společnosti, většinou ty větší. Proto se nebojme říct ještě jednou: jak cloud, tak desktop by neměly fungovat samostatně, chraňte svá data.
Několik drobných, ale důležitých rad pro všechny případy zavedení CRM systému
- Zkontrolujte dodavatele na zranitelnosti – vyhledejte informace o slovních spojeních "zranitelnost Název dodavatele", "zhackovali Název dodavatele", "únik dat Název dodavatele". To by nemělo být jediným parametrem při hledání nového CRM systému, ale je důležité mít na paměti a zejména pochopit příčiny již proběhlých incidentů.
- Ptejte se dodavatele na datové centrum: dostupnost, kolik jich je, jak je organizováno havarijní přepnutí.
- Nastavte bezpečnostní značky v CRM, sledujte aktivitu uvnitř systému a neobvyklé výkyvy.
- Deaktivujte export zpráv, přístup přes API pro nepříslušné zaměstnance – tedy pro ty, kteří tyto funkce nepotřebují k pravidelné činnosti.
- Ujistěte se, že ve vašem CRM systému je nastavena evidence procesů a logování akcí uživatelů.
Jsou to maličkosti, ale skvěle doplňují celkový obraz. A vlastně, v bezpečnosti neexistují žádné drobnosti.
Implementací CRM systému zajišťujete bezpečnost svých dat — ale pouze v případě, že implementace probíhá správně a otázky informační bezpečnosti nejsou odsunovány na druhou kolej. Souhlasíte, že je hloupé koupit automobil a nezkontrolovat brzdy, ABS, přítomnost airbagů, bezpečnostní pásy a EDS. Hlavní není jen řídit, ale řídit bezpečně a dorazit celí a neporušení. S podnikáním je to stejné.
A pamatujte: pokud jsou pravidla bezpečnosti práce sepsána krví, pravidla kybernetické bezpečnosti podnikání jsou psána penězi.
O kybernetické bezpečnosti a místě CRM systémů v ní si můžete přečíst naše podrobné články:
- — přehled možných hrozeb bezpečnosti ve firemním sektoru a příkladný plán odhalení.
- — podrobná analýza toho, jak zaměstnanci mohou uškodit vašemu podnikání a jakým způsobem to činí v komerční sféře.
Pokud hledáte CRM systém, tak na . Pokud potřebujete CRM nebo ERP — důkladně si prostudujte naše produkty a porovnejte jejich možnosti se svými cíli a úkoly. Pokud máte otázky nebo potíže — pište, volejte, uspořádáme pro vás individuální online prezentaci — bez hodnocení a porovnávání.
 , kde bez reklamy píšeme o CRM a byznysu ne zcela formálním způsobem.
Zdroj: habr.com
