

Jak často spontánně něco koupíte po skvělém reklamním zásahu, a pak to žádané zboží leží v polici, skladu nebo garáži až do dalšího úklidu nebo stěhování? Výsledkem je zklamání z neodpovídajících očekávání a zbytečně utracených peněz. Je daleko horší, když se něco podobného stane v podnikání. Velmi často jsou marketingové triky tak dobré, že společnosti zakoupí drahé řešení, aniž by viděly celkový obraz jeho využití. Mezitím zkušební testování systému pomáhá pochopit, jak připravit infrastrukturu na integraci, jaké funkce a v jakém rozsahu je třeba zavést. Tak se dá předejít velkému množství problémů způsobených volbou produktu „naslepo“. Kromě toho zavedení po správném „pilotování“ přinese inženýrům mnohem méně rozrušených nervových buněk a šedivých vlasů. Pojďme se podívat na to, proč je pilotní testování tak důležité pro úspěšný projekt, na příkladu populárního nástroje pro kontrolu přístupu k podnikové síti – Cisco ISE. Prozkoumáme jak typické, tak zcela netradiční varianty použití řešení, které se v naší praxi vyskytovaly.
Cisco ISE – „Radius server na steroidech“
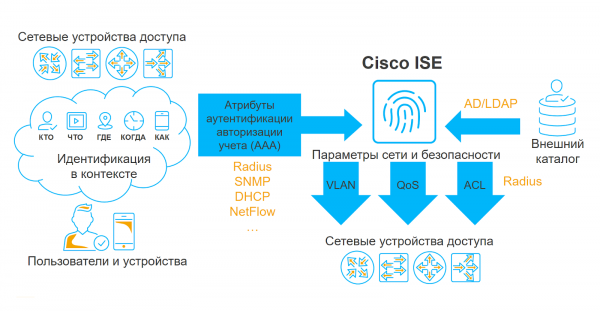
Cisco Identity Services Engine (ISE) je platforma pro vytváření systému kontroly přístupu k lokální výpočetní síti organizace. V odborné komunitě byl produkt díky svým vlastnostem přezdíván „Radius serverem na steroidech“. Proč? V podstatě je řešení Radius serverem, k němuž bylo přidáno obrovské množství dalších služeb a „vychytávek“, které umožňují získávat velký objem kontextových informací a aplikovat získaný soubor dat v pravidlech přístupu.
Stejně jako každý jiný Radius server, Cisco ISE взаимодействует с сетевым оборудованием уровня доступа, собирает информацию обо всех попытках подключения к корпоративной сети и на основе политик аутентификации и авторизации пускает или не пускает пользователей в ЛВС. Однако возможность профилирования, посчеринга, интеграции с другими ИБ-решениями позволяет существенно усложнить логику политики авторизации и тем самым решать достаточно трудные и интересные задачи.
Zavádět nelze, pilotovat: proč je testování potřebné?
Hodnota pilotního testování spočívá v předvedení všech možností systému v konkrétní infrastruktuře konkrétní organizace. Jsem přesvědčen, že pilotování Cisco ISE před implementací je užitečné pro všechny účastníky projektu, a zde je proč.
Integratorům to poskytuje jasnou představu o očekáváních zákazníka a pomáhá formulovat adekvátní technickou specifikaci, která obsahuje mnohem větší množství detailů než běžná fráze „udělejte to tak, aby to fungovalo“. „Pilot“ nám umožňuje procítit všechny obtíže zákazníka, pochopit, jaké úkoly jsou pro něj prioritní a které tedy méně podstatné. Pro nás je to skvělá příležitost předem zjistit, jaký hardware organizace používá, jak bude implementace probíhat, na jakých místech, kde se nachází a tak dále.
Zákazníci během pilotního testování vidí skutečný systém v akci, seznamují se s jeho rozhraním, mohou zkontrolovat, zda je kompatibilní s jejich stávajícím „hardwarovým“ vybavením a získat celkový pohled na to, jak bude řešení fungovat po plné implementaci. „Pilot“ je ten okamžik, kdy je možné identifikovat všechny „úskalí“, se kterými se zcela jistě setkají při integraci, a rozhodnout, kolik licencí je potřeba zakoupit.
Co se může „vynořit“ během „pilota“
Takže jak správně připravit implementaci Cisco ISE? Na základě našich zkušeností jsme identifikovali 4 hlavní body, které je důležité zvážit při pilotním testování systému.
Formát
Nejprve je nutné rozhodnout, v jakém formátu bude systém realizován: fyzickém nebo virtuálním appliance. Obě varianty mají své výhody a nevýhody. Například silnou stránkou fyzického appliance je předvídatelný výkon, avšak nelze zapomenout, že tato zařízení časem zastarávají. Virtuální appliances jsou méně předvídatelné, protože závisí na vybavení, na kterém je vybudováno prostředí virtualizace, ale mají zásadní výhodu: při dostupnosti podpory je lze vždy aktualizovat na nejnovější verzi.
Je vaše síťové vybavení kompatibilní s Cisco ISE?
Samozřejmě by bylo ideální připojit k systému veškeré vybavení najednou. Nicméně to není vždy možné, protože mnohé organizace stále používají neřízené switche nebo switche, které nepodporují některé technologie, na nichž funguje Cisco ISE. A to se netýká pouze switchů, ale také bezdrátových kontrolerů. VPN-koncentrátorů a veškerého dalšího zařízení, ke kterému se připojují uživatelé. V mé praxi byly případy, kdy po demonstraci systému pro úplné nasazení zákazník vyměnil prakticky celý park přístupových switchů za moderní zařízení Cisco. Abychom se vyhnuli nepříjemným překvapením, je dobré předem zjistit podíl nepodporovaného zařízení.
Jsou všechna vaše zařízení standardní?
V každé síti se nacházejí standardní zařízení, u kterých by neměly nastat problémy s připojením: pracovní stanice, IP telefony, Wi-Fi přístupové body, kamery a tak dále. Ale také se může stát, že do LAN je potřeba připojit nestandardní zařízení, například převodníky signálů z RS232/Ethernet, rozhraní zdrojů nepřerušitelného napájení, různá technologická zařízení atd. Je důležité tento seznam zařízení určit předem, aby bylo jasné, jak technicky budou fungovat s Cisco ISE během fáze implementace.
Konstruktivní dialog s IT specialisty
Často jsou objednavateli Cisco ISE oddělení pro bezpečnost, přičemž za nastavení přístupových switchů a Active Directory obvykle odpovídají IT oddělení. Proto produktivní spolupráce bezpečnostních specialistů a IT odborníků je jednou z hlavních podmínek pro bezproblémovou implementaci systému. Pokud poslední změní pohled na integraci "na odpor", je dobré vysvětlit, jak bude řešení užitečné pro IT oddělení.
Top-5 případů použití Cisco ISE
Na základě našich zkušeností je potřebná funkčnost systému také určena během pilotního testování. Níže jsou uvedeny některé z nejpopulárnějších a méně rozšířených případů použití tohoto řešení.
Bezpečný přístup do LAN přes kabel s EAP-TLS
Jak ukazují výsledky výzkumů našich penetračních testerů, útočníci často pronikají do sítě společností prostřednictvím běžných zásuvek, ke kterým jsou připojeny tiskárny, telefony, IP kamery, Wi-Fi přístupové body a další nepřenosná síťová zařízení. Proto i když je přístup do sítě realizován na základě technologie dot1x, avšak s použitím alternativních protokolů bez certifikátů pro ověření uživatelů, je vysoká pravděpodobnost úspěšného útoku přesměrováním relace a bruteforce hesel. V případě Cisco ISE bude mnohem těžší přelstít certifikát — útočníci budou potřebovat mnohem větší výpočetní kapacity, takže tento případ je velmi efektivní.
Bezdrátový přístup Dual-SSID
Podstata tohoto scénáře spočívá v použití dvou identifikátorů sítě (SSID). Jeden z nich lze podmíněně nazvat „hostovským“. Skrze něj se mohou do bezdrátové sítě připojit jak hosté, tak zaměstnanci společnosti. Ti budou při pokusu o připojení přesměrováni na speciální portál, kde probíhá provisioning. To znamená, že uživateli je vydán certifikát a jeho osobní zařízení je nastaveno pro automatické připojení k druhému SSID, kde se již používá EAP-TLS se všemi výhodami prvního případu.
Obcházení MAC autentizace a profilování
Další populární případ spočívá v automatickém určování typu připojeného zařízení a aplikaci správných omezení. Čím je to zajímavé? FAKTem je, že dosud existuje poměrně mnoho zařízení, která nepodporují autentizaci podle protokolu 802.1X. Proto je nutné taková zařízení pouštět do sítě dle MAC adresy, kterou je docela snadné padělat. Zde přichází na pomoc Cisco ISE: s pomocí systému lze vidět, jak se zařízení chová v síti, vytvořit jeho profil a přiřadit mu skupinu jiných zařízení, například IP telefon a pracovní stanici. Při pokusu útočníka provést spoofing MAC adresy a připojit se do sítě systém zjistí, že se profil zařízení změnil, začne signalizovat podezřelé chování a nedovolí podezřelému uživateli přístup do sítě.
EAP-Chaining
Technologie EAP-Chaining znamená sekvenční autentizaci pracovního PC a uživatelského účtu. Tento případ se široce rozšířil, protože v mnoha firmách stále není vítáno připojení osobních zařízení zaměstnanců k firemní LAN. Použitím tohoto přístupu k autentizaci je možné ověřit, zda konkrétní pracovní stanice je členem domény, a v případě záporného výsledku uživatel buď do sítě nevstoupí, nebo se přihlásí, ale s určitými omezeními.
Posturizace
V tomto případě se jedná o hodnocení souladu softwarového vybavení pracovní stanice s požadavky informační bezpečnosti. Pomocí této technologie lze ověřit, zda je software na pracovní stanici aktualizovaný, zda jsou na ní nainstalovány ochranné prostředky, zda je nastaven hostující firewall atd. Zajímavé je, že tato technologie také umožňuje řešit další úkoly nesouvisející s bezpečností, například ověřit přítomnost nezbytných souborů nebo instalaci systémového softwaru.
Méně časté jsou také scénáře použití Cisco ISE, jako je kontrola přístupu s neaktivní doménovou autentizací (Passive ID), mikroskalování založené na SGT a filtrování, stejně jako integrace se systémy správy mobilních zařízení (MDM) a skenery zranitelností (Vulnerability Scanner).
Nekonvenční projekty: k čemu dalšímu může být Cisco ISE užitečné, nebo 3 vzácné případy z naší praxe
Kontrola přístupu k serverům na bázi Linuxu
Jednou jsme řešili poměrně netradiční případ pro jednoho z klientů, u kterého byla již nasazena soustava Cisco ISE: potřebovali jsme najít způsob, jak kontrolovat akce uživatelů (většinou to byli administrátoři) na serverech s nainstalovaným operačním systémem Linux. Při hledání odpovědi nás napadlo využít volný software PAM Radius Module, který umožňuje přihlášení na servery běžící na Linuxu s autentifikací na externím radiusovém serveru. V tomto ohledu by vše bylo v pořádku, kdyby nebylo jedno „ale“: radiusový server při odesílání odpovědi na autentizační dotaz vrací pouze název účtu a výsledek – assess accepted nebo assess rejected. Mezitím pro autorizaci v Linuxu je potřeba přiřadit alespoň jeden další parametr – home directory, aby se uživatel dostal alespoň někam. Nenašli jsme způsob, jak to vrátit jako radiusový atribut, a tak jsme napsali speciální skript pro vzdálené vytváření účtů na hostitelích v poloautomatickém režimu. Tato úloha byla zcela proveditelná, protože jsme se zabývali účty administrátorů, jejichž počet nebyl tak velký. Dále se uživatelé přihlašovali na požadované zařízení, po čemž dostali potřebný přístup. Vzniká oprávněná otázka: je skutečně nutné používat v takových případech právě Cisco ISE? Ve skutečnosti ne – hodí se jakýkoliv radiusový server, ale protože klient již tuto soustavu měl, přidali jsme k ní jen novou funkci.
Inventarizace „hardwaru“ a softwaru v LAN
Jednou jsme pracovali na projektu dodávky Cisco ISE jednomu zákazníkovi bez předchozího „pilotního“ testování. Nebyly jasné požadavky na řešení a navíc jsme měli co do činění s plochou, nesegmentovanou sítí, což nám úkol značně zkomplikovalo. Během projektu jsme nastavili všechny možné metody profilování, které síť podporovala: NetFlow, DHCP, SNMP, integraci s AD atd. Nakonec byl nastaven přístup podle MAR s možností připojit se k síti i při neúspěšné autentizaci. To znamená, že i když autentizace nebyla úspěšná, systém uživatele do sítě přesto pustil, shromáždil informace o něm a zapsal je do databáze ISE. Tento monitoring sítě během několika týdnů nám pomohl vyčlenit připojené systémy a anonymní zařízení a vypracovat přístup k jejich segmentaci. Poté jsme navíc nastavili posílání pro instalaci agenta na pracovní stanice za účelem shromažďování informací o nainstalovaném softwaru. A co z toho vyšlo? Podařilo se nám segmentovat síť a určit seznam softwaru, který bylo třeba odstranit z pracovních stanic. Nechci tajit, že další úkoly ohledně rozdělení uživatelů do doménových skupin a omezení přístupových práv nám zabraly poměrně hodně času, ale takto jsme získali kompletní obraz toho, jaké „hardwarové“ vybavení měl zákazník v síti. Mimochodem, díky dobré práci profilování „out of the box“ to nebylo složité. Kde profilování nepomohlo, podívali jsme se na to sami, když jsme identifikovali port přepínače, ke kterému bylo zařízení připojeno.
Vzdálená instalace softwaru na pracovní stanice
Tento případ je jedním z nejpodivnějších v mé praxi. Jednou se na nás obrátil zákazník s voláním o pomoc - při zavádění Cisco ISE se něco pokazilo, všechno se rozbilo a nikdo se již nemohl dostat do sítě. Začali jsme to zkoumat a zjistili jsme následující. Ve společnosti bylo 2000 počítačů, jejichž správu z důvodu absence doménového kontroléru prováděli pod účtem správce. Za účelem sledování nasadili v organizaci Cisco ISE. Bylo třeba nějakým způsobem zjistit, zda je na stávajících PC nainstalován antivir, zda byla aktualizována softwarová prostředí atd. A jelikož síťové zařízení do systému zaváděli IT administrátoři, bylo logické, že k němu měli přístup. Podívali se, jak to funguje, a po provedení sledování svých PC, přišli na to, jak vzdáleně instalovat software na pracovní stanice zaměstnanců bez osobních návštěv. Jen si představte, kolik kroků takto lze ušetřit za den! Administrátoři provedli několik kontrol na uživatelském rozhraní na přítomnost určitého souboru v adresáři C:Program Files, a při jeho absenci se spustila automatická remediace s přesměrováním na odkaz vedoucí do souborového úložiště na instalační soubor .exe. To umožnilo běžným uživatelům přístup na sdílenou složku a z ní stáhnout potřebný software. Bohužel, administrátor špatně znal systém ISE a poškodil mechanismy sledování - nesprávně napsal politiku, což vedlo k problému, k jehož řešení jsme byli přizváni. Osobně jsem upřímně překvapen tak kreativním přístupem, neboť by bylo mnohem levnější a méně náročné vytvořit doménový kontrolér. Ale jako důkaz konceptu to fungovalo.
Více o technických nuancích, které se objevují při zavádění Cisco ISE, si přečtěte v článku mého kolegy. .
Artem Bobrikov, projektový inženýr Centra informační bezpečnosti společnosti „Infosystemy Jet“
Poznámka na závěr:
I když tento příspěvek pojednává o systému Cisco ISE, popsaná problematika je aktuální pro celou třídu řešení NAC. Není podstatné, jaké řešení od dodavatele se plánuje zavést - většina uvedeného zůstane použitelná.
Zdroj: habr.com
