

Implementace jakéhokoliv IT řešení ve firmě začíná projektováním. V této fázi musí IT manažer vypočítat počet serverů a jejich specifikace tak, aby na jedné straně pokryly všechny uživatele s rezervou, a na druhé straně aby bylo optimální poměr ceny a kvality těchto serverů, a náklady na vytvoření výpočetní infrastruktury pro nový informační systém nezatížily IT rozpočet firmy. Pojďme se podívat, jak správně navrhnout infrastrukturu pro implementaci Zimbra Collaboration Suite ve firmě.
Hlavní zvláštností Zimbry v porovnání s jinými řešeními je, že v případě ZCS bývá „úzkým hrdlem“ zřídka výkon procesoru nebo operační paměť. Hlavním omezením obvykle bývá rychlost zápisu a čtení pevných disků, proto je nutné věnovat hlavní pozornost právě úložištím dat. Oficiálně deklarované minimální požadavky pro Zimbru v produkčním prostředí zahrnují 4jádrový 64bitový procesor s taktem 2 GHz, 10 GB pro systémové soubory a logy, a také alespoň 8 GB RAM. Obvykle tyto specifikace stačí pro responzivní provoz serveru. Ale co dělat, pokud plánujete implementaci Zimbry pro 10 tisíc uživatelů? Jaké servery a jak by měly být v takovém případě nasazeny?
Začněme tím, že infrastruktura pro 10 tisíc uživatelů by měla být vícero-serverová. Více-serverová infrastruktura na jedné straně umožňuje udělat Zimbru škálovatelnou, a na druhé straně zajistit responsivní práci informačního systému i při velkém počtu uživatelů. Obvykle je docela obtížné předpovědět, kolik uživatelů dokáže server Zimbra kvalitně obsloužit, protože hodně závisí na intenzitě jejich práce s kalendáři a e-mailem, stejně jako na používaném protokolu. Proto pro příklad nasadíme 4 poštovní úložiště. V případě nedostatku nebo výrazného přebytku výkonu bude možné buď jeden odpojit, nebo přidat další.
Při projektování infrastruktury pro 10 000 lidí je třeba vytvořit servery LDAP, MTA a Proxy a 4 poštovní úložiště. Je třeba poznamenat, že servery LDAP, MTA a Proxy mohou být virtuální. To sníží náklady na serverové vybavení a usnadní zálohování a obnovu dat, ale na druhé straně, v případě selhání fyzického serveru, se můžete ocitnout bez MTA, LDAP a Proxy. Proto by volba mezi fyzickými a virtuálními servery měla záviset na tom, jakou dobu nečinnosti si můžete dovolit v případě nouze. Poštovní úložiště by měla být umístěna na fyzických serverech, protože na nich probíhá většina cyklů zápisu, které omezují výkon Zimbru, a větší počet kanálů pro přenos dat zásadně zvyšuje výkon Zimbru.
V zásadě, po vytvoření servery LDAP, MTA, Proxy, síťových úložišť a jejich integraci do jedné infrastruktury, je Zimbra Collaboration Suite pro 10 000 uživatelů připravena k uvedení do provozu. Schéma fungování této konfigurace bude poměrně jednoduché:
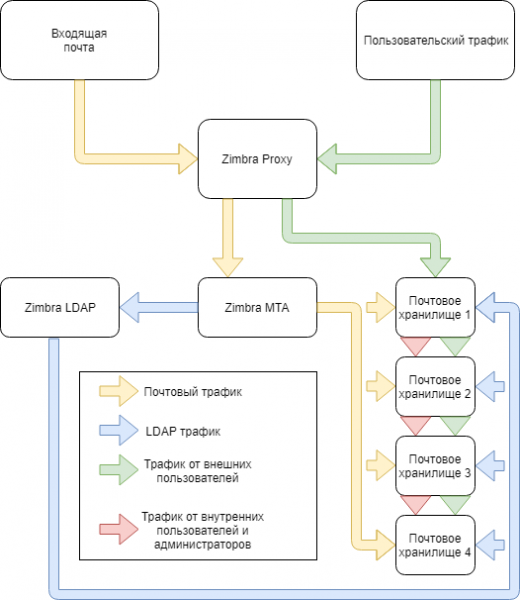
Na schématu jsou znázorněny hlavní uzly systému a datové toky, které mezi nimi budou cirkulovat. Při této konfiguraci infrastruktura nebude vůbec chráněna před ztrátou dat, nečinností způsobenou výpadkem některého ze serverů a tak dále. Pojďme se podívat na to, jak lze chránit svou infrastrukturu před těmito problémy.
Hlavní metodou je hardwarová redundance. Dodatečné uzly MTA a Proxy mohou v případě selhání hlavních serverů dočasně převzít roli primárních. Duplikace uzlů kritické infrastruktury je téměř vždy skvělý nápad, ale ne vždy je realizovatelná v požadovaném rozsahu. Zajímavým příkladem je zálohování serverů, na nichž je uchovávána pošta. V současnosti Zimbra Collaboration Suite Open-Source Edition nepodporuje vytváření duplikujících úložišť, takže v případě selhání jednoho z těchto serverů se nevyhnete nečinnosti, a aby se snížila doba nečinnosti způsobená selháním poštovního úložiště, může IT manažer nasadit jeho zálohu na jiném. serveru.
Jelikož Zimbra OSE nemá vestavěný systém zálohování, budeme potřebovat Zextras Backup, který podporuje zálohování v reálném čase, a externí úložiště. Protože Zextras Backup ukládá všechny data do složky /opt/zimbra/backup při provádění plných a inkrementálních záloh, bylo by rozumné připojit externí, síťové nebo dokonce cloudové úložiště, aby bylo možné mít nosič s aktuální zálohou v případě selhání jednoho z serverů. Zálohu je možné obnovit jak na fyzickém záložním serveru, tak na virtuálním stroji nebo v cloudu. Dobrou myšlenkou by také bylo nainstalovat MTA se spamovým filtrem před serverem se Zimbra Proxy, aby se snížil objem příchozího nevyžádaného provozu.
Ochranná infrastruktura Zimbra tedy bude vypadat přibližně takto:
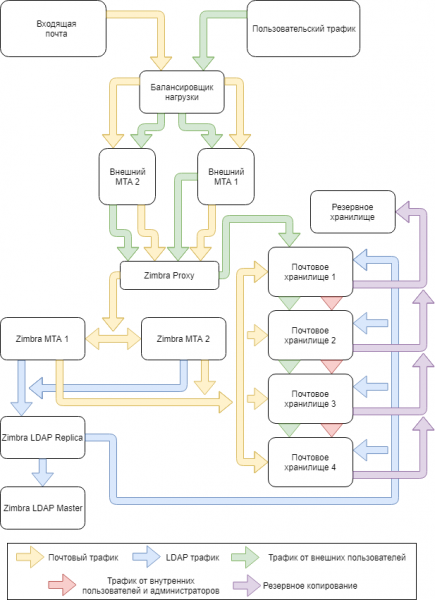
S touto konfigurací bude infrastruktura Zimbra schopna nejen poskytovat kvalitní služby 10 000 uživatelům, ale také v případě nenadálé situace maximálně rychle odstranit její následky.
Zdroj: habr.com
