

95% hrozeb informační bezpečnosti jsou známé a lze se proti nim bránit tradičními prostředky, jako jsou antivirové programy, firewally, IDS a WAF. Ostatních 5% hrozeb jsou neznámé a nejnebezpečnější. Tyto představují 70% rizika pro podnik, protože je velmi obtížné je odhalit a ještě obtížnější se proti nim bránit. Příklady jsou epidemie ransomwaru WannaCry, NotPetya/ExPetr, kryptoměnoví těžaři, kybernetické zbraně Stuxnet (které zasáhly jaderné objekty Iránu) a mnoho (pamatuje si ještě někdo Kido/Conficker?) dalších útoků, proti nimž se klasickými ochrannými prostředky těžko brání. O tom, jak čelit těmto 5% hrozeb pomocí technologie Threat Hunting, bychom chtěli hovořit.
Nepřetržitý vývoj kybernetických útoků vyžaduje stálé odhalování a protiopatření, což nás nakonec dovádí k myšlence o nekonečném závodu ve zbrojení mezi útočníky a obranáři. Klasické ochranné systémy již nejsou schopny zajistit přijatelnou úroveň ochrany, při které úroveň rizika neovlivňuje klíčové ukazatele společnosti (ekonomické, politické, reputaci) bez jejich úprav pro konkrétní infrastrukturu, i když celkově pokrývají část rizik. Již v průběhu zavádění a konfigurace se moderní ochranné systémy stávají pozadu a musí reagovat na výzvy nové doby.
Jedním z odpovědí na výzvy současnosti pro specialistu na informační bezpečnost může být technologie Threat Hunting. Termín Threat Hunting (dále v textu — TH) se objevil před několika lety. Technologie je zajímavá, ale zatím nemá žádné obecně uznávané standardy a pravidla. Také situaci ztěžuje různorodost zdrojů informací a malé množství ruských zdrojů informací na toto téma. Vzhledem k tomu jsme v „LANIT-Integrace“ se rozhodli napsat přehled této technologie.
Aktuálnost
Technologie TH se opírá o procesy monitorování infrastruktury.. Alerting (MSSP-type services) is a traditional method that searches for previously developed signatures and indicators of attacks and responds to them. This scenario is successfully executed by traditional signature-based security tools. Hunting (an MDR-type service) is a monitoring method that answers the question 'Where do signatures and rules come from?'. It is the process of creating correlation rules by analyzing hidden or previously unknown indicators and signs of an attack. This type of monitoring is precisely related to Threat Hunting.
Only by combining both types of monitoring do we achieve protection that is close to ideal, but there is always some level of residual risk.
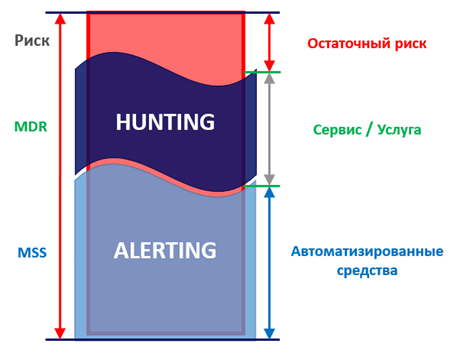 Protection using two types of monitoring
And here’s why TH (and hunting in general!) will become more relevant:
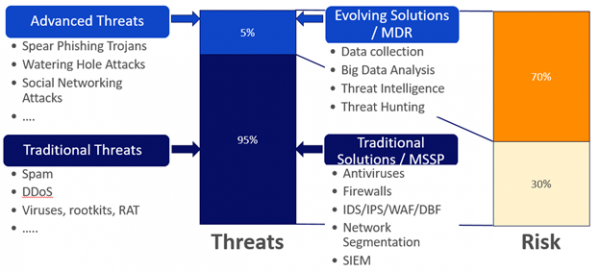 Threats, protection tools, risks.
. These include types such as spam, DDoS, viruses, rootkits, and other classic malware. Protection against these threats can be done with the same traditional security tools.
During the execution of any project, while the remaining 20% of the work takes 80% of the time. Similarly, among the entire threat landscape, 5% of new-type threats will account for 70% of the risk for the company. In a company where information security management processes are organized, 30% of the risk of known threats can be managed in one way or another, avoiding (abandoning wireless networks altogether), accepting (implementing necessary protective measures), or transferring (for example, to the integrator) that risk. However, to protect against, APT attacks, phishing,, cyber espionage, and national operations, as well as from many other attacks is already much more complicated. The consequences of these 5% threats will be significantly more serious (), than the consequences of spam or viruses, from which antivirus software protects us.
Nearly everyone faces 5% of threats. Recently, we had to install an open-source solution that uses an application from the PEAR repository (PHP Extension and Application Repository). The attempt to install this application via pear install was unsuccessful because byl nedostupný (nyní na něm již visí zástěrka), musel jsem ho nainstalovat z GitHubu. A doslova nedávno se ukázalo, že PEAR se stal obětí.
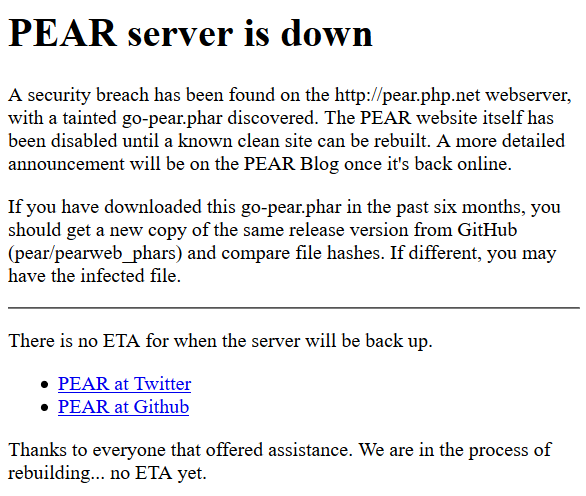
Můžeme také vzpomenout, epidemii šifrovacího viru NePetya prostřednictvím modulu aktualizace programu pro daňovou evidenci. Hrozby se stávají stále sofistikovanějšími a vzniká logická otázka – "Jak tedy čelit těmto 5% hrozeb?"
Definice Threat Hunting
Takže Threat Hunting – je proces proaktivního a iterativního vyhledávání a objevování pokročilých hrozeb, které nelze odhalit tradičními prostředky ochrany. Mezi pokročilé hrozby patří například útoky typu APT, útoky na 0-day zranitelnosti, Living off the Land a tak dále.
Lze také přeformulovat, že TH – je proces ověřování hypotéz. Je to převážně ruční proces s prvky automatizace, v němž analytik, opíraje se o své znalosti a kvalifikaci, prosévá velké objemy informací při hledání znaků kompromitace, odpovídajících prvotně definované hypotéze o přítomnosti určité hrozby. Jeho charakteristickým rysem je rozmanitost zdrojů informací.
Je třeba poznamenat, že Threat Hunting – to není žádný softwarový nebo hardwarový produkt. Není to alert, který můžete vidět v nějakém řešení. Není to proces vyhledávání IOC (identifikátorů kompromitace). A to není žádná pasivní činnost, která probíhá bez účasti analytiků kybernetické bezpečnosti. Threat Hunting – to je především proces.
Složky Threat Hunting
Tři hlavní složky Threat Hunting: data, technologie, lidé.
Data (co?), včetně Big Data. Různé toky provozu, informace o dříve provedených APT, analytika, data o uživatelské aktivitě, síťová data, informace od zaměstnanců, informace na dark webu a mnoho dalšího.
Technologie (jak?) zpracování těchto dat – všechny možné způsoby zpracování těchto dat, včetně strojového učení.
Lidé (kdo?) – ti, kteří mají bohaté zkušenosti s analýzou různých útoků, rozvinutou intuici a schopnost odhalit útok. Obvykle se jedná o analytiky informační bezpečnosti, kteří musí mít schopnost generovat hypotézy a nacházet jejich potvrzení. Jsou hlavní součástí procesu.
Model PARIS
Adam Beitman model PARIS pro ideální proces TH. Název jakoby naznačuje známou památku ve Francii. Tento model lze považovat ve dvou směrech – ze shora a zdola.
V procesu lovu na hrozby, pohybující se po modelu zdola nahoru, se setkáme s množstvím důkazů o škodlivé aktivitě. Každý důkaz má takovou míru, jako je důvěra – charakteristika, která odráží váhu tohoto důkazu. Existují "železné", přímé důkazy škodlivé aktivity, na jejichž základě můžeme okamžitě dosáhnout vrcholu pyramidy a vytvořit skutečné upozornění na přesně známou infekci. A existují nepřímé důkazy, jejichž součet nás také může dovést k vrcholu pyramidy. Jak už to bývá, nepřímých důkazů je mnohem více než přímých, a proto je třeba je třídit a analyzovat, provádět další výzkumy a ideálně to automatizovat.
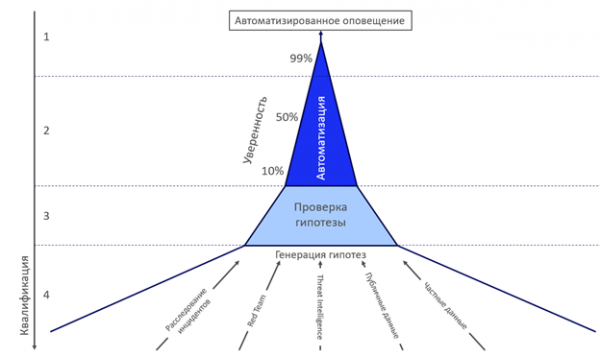 Model PARIS.
Horní část modelu (1 a 2) je založena na technologiích automatizace a různorodé analytice, zatímco dolní část (3 a 4) na lidech s určitou kvalifikací, kteří řídí proces. Model lze považovat za pohyb z hora dolů, kde v horní modré části máme upozornění od tradičních ochranných prostředků (antivirus, EDR, firewall, podpisy) s vysokým stupněm důvěry a spolehlivosti, a níže ukazatele (IOC, URL, MD5 a další), které mají nižší stupeň důvěry a vyžadují dodatečné prozkoumání. A nejspodnější a nejtlustší úroveň (4) – generování hypotéz, vytváření nových scénářů fungování tradičních ochranných prostředků. Tato úroveň není omezena pouze na uvedené zdroje hypotéz. Čím nižší je úroveň, tím vyšší požadavky jsou kladeny na kvalifikaci analytika.
Je velmi důležité, aby analytici neprověřovali pouze konečný soubor předem definovaných hypotéz, ale stále pracovali na generování nových hypotéz a možností jejich ověřování.
Model dospělosti používání TH
V ideálním světě je TH kontinuální proces. Avšak protože ideální svět neexistuje, analyzujeme a metody z pohledu lidí, procesů a používaných technologií. Podíváme se na model ideálního sférického TH. Existuje 5 úrovní používání této technologie. Prozkoumáme je na příkladu evoluce konkrétní analytické skupiny.
Úrovně dospělosti
Lidé
Procesy
Technologie
Úroveň 0
Analytici SOC
24/7
Tradiční nástroje:
Tradiční
Sada alertů
Pasivní monitoring
IDS, AV, sandboxing,
Bez TH
Práce s alerty
nástroje pro analýzu signatur, data Threat Intelligence.
Úroveň 1
Analytici SOC
Jednorázový TH
EDR
Experimentální
Základní znalosti forenzní analýzy
Vyhledávání IOC
Částečné pokrytí dat od síťových zařízení
Experimenty s TH
Dobrý přehled o sítích a aplikační části
Částečné aplikace
Úroveň 2
Dočasná činnost
Sprinty
EDR
Periodická
Průměrné znalosti forenzní analýzy
Týden za měsíc
Úplné použití
Dočasný TH
Výborné znalosti sítí a aplikační části
Pravidelný TH
Úplná automatizace používání dat EDR
Částečné využití pokročilých funkcí EDR
Úroveň 3
Vyčleněný tým TH
24/7
Částečná schopnost testovat hypotézy TH
Preventivní
Výborné znalosti forenzní analýzy a malware
Preventivní TH
Úplné využití pokročilých funkcí EDR
Případové studie TH
Výborné znalosti útočné strany
Případové studie TH
Úplné pokrytí dat od síťových zařízení
Konfigurace podle potřeb
Úroveň 4
Vyčleněný tým TH
24/7
Úplná schopnost testovat hypotézy TH
Vedení
Výborné znalosti forenzní analýzy a malware
Preventivní TH
Úroveň 3, plus:
Používání TH
Výborné znalosti útočné strany
Testování, automatizace a verifikace hypotéz TH
úzká integrace zdrojů dat;
Abychom byli schopni výzkumu
vývoj podle potřeb a nestandardní použití API.
Úrovně dospělosti TH z pohledu lidí, procesů a technologií
Úroveň 0: tradiční, bez použití TH. Běžní analytici pracují s běžnou sadou alertů v pasivním monitoringu pomocí standardních nástrojů a technologií: IDS, AV, sandboxing, nástroje pro analýzu signatur.
Úroveň 1: experimentální, využívající TH. Ti samí analytici se základními znalostmi forenziky a dobrou znalostí sítí a aplikační části mohou provést jednorázové Threat Hunting prostřednictvím vyhledávání indikátorů kompromitace. K nástrojům se přidávají EDR s částečným pokrytím dat z síťových zařízení. Nástroje se používají částečně.
Úroveň 2: periodické, dočasné TH. Těm samým analytikům, kteří si již prohloubili své znalosti v oblasti forenziky, sítí a aplikační části, se ukládá povinnost pravidelně se věnovat (sprintu) Threat Hunting, řekněme, týden za měsíc. K nástrojům se přidává úplné zkoumání dat z síťových zařízení, automatizace analýzy dat z EDR a částečné využití rozšířených funkcí EDR.
Úroveň 3: preventivní, časté případy TH. Naši analytici se vytvořili v specializovaný tým, získali vynikající znalosti forenziky a malwaru, stejně tak znalosti o metodách a taktikách útočící strany. Proces už probíhá v režimu 24/7. Tým je schopen částečně ověřovat hypotézy TH, přičemž zcela využívá rozšířené možnosti EDR s plným pokrytím dat z síťových zařízení. Také analytici jsou schopni konfigurovat nástroje podle svých potřeb.
Úroveň 4: vedoucí, využití TH. Ten samý tým získal schopnost provádění výzkumu, umění generovat a automatizovat proces ověřování hypotéz TH. Nyní k nástrojům přibyla úzká integrace datových zdrojů, vývoj softwaru podle potřeb a nestandardní využití API.
Techniky Threat Hunting
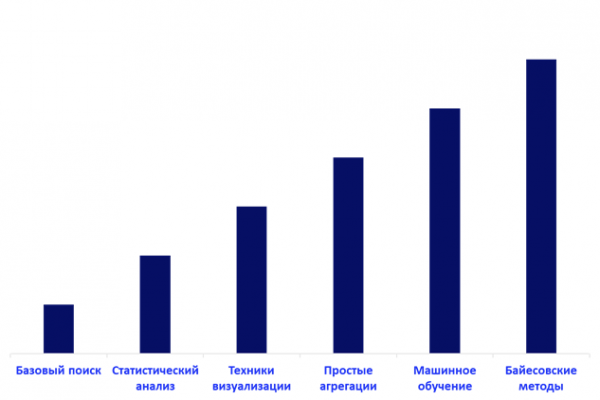 Základní techniky Threat Hunting
K TH podle zralosti používané technologie patří: základní vyhledávání, statistická analýza, vizualizační techniky, jednoduché agregace, strojové učení a bayesovské metody.
Nejjednodušší metodou je základní vyhledávání, které se používá k omezení prostoru výzkumu pomocí určitých dotazů. Statistická analýza se například používá k vytvoření typických vzorů uživatelského nebo síťového chování ve formě statistického modelu. Vizualizační techniky se používají k názornému zobrazení a zjednodušení analýzy dat ve formě grafů a diagramů, na kterých se mnohem snadněji zachycují vzorce ve vzorku. Technika jednoduchých agregací podle klíčových polí se používá k optimalizaci vyhledávání a analýzy. Čím vyšší úroveň zralosti procesů TH v organizaci dosahuje, tím relevantnější se stává použití algoritmů strojového učení. Ty se také široce používají při filtrování spamu, odhalování škodlivého provozu a detekci podvodných činností. Vyspělejší typ algoritmů strojového učení jsou bayesovské metody, které umožňují klasifikaci, redukci dimenzionality vzorku a tematické modelování.
Diamantový model a strategie TH
Sergio Kaltagirone, Andrew Pendergast a Christopher Betz ve své práci „“ ukázali hlavní klíčové složky jakékoli škodlivé činnosti a základní spojení mezi nimi.
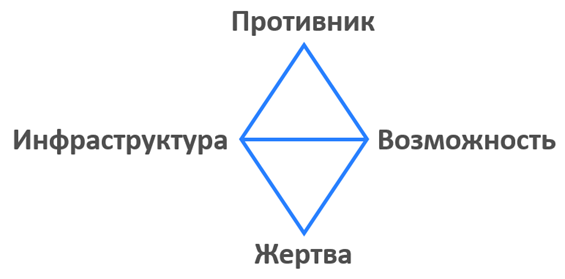 Diamantový model pro škodlivou činnost
Podle tohoto modelu existují 4 strategie Threat Hunting, které se opírají o odpovídající klíčové složky.
1. Strategie zaměřená na oběť. Předpokládáme, že oběť má protivníky, kteří budou poskytovat "příležitosti" prostřednictvím e-mailu. Hledáme data nepřítele v e-mailu. Hledáme odkazy, přílohy atd. Hledáme potvrzení této hypotézy po určitou dobu (měsíc, dva týdny); pokud jsme nenašli nic, hypotéza se neosvědčila.
2. Strategie zaměřená na infrastrukturu. Existuje několik metod pro využití této strategie. V závislosti na přístupu a viditelnosti jsou některé z nich snazší než jiné. Například monitorujeme servery doménových jmen známých pro hostování škodlivých domén. Nebo provádíme proces sledování všech nových registrací doménových jmen na základě známého vzoru používaného protivníkem.
3. Strategie zaměřená na příležitosti. Kromě strategie zaměřené na oběti, kterou používá většina síťových obránců, existuje strategie zaměřená na příležitosti. Ta je druhá nejpopulárnější a soustředí se na detekci příležitostí od protivníka, konkrétně „malwaru“ a možností, jak by protivník mohl použít legitimizované nástroje, jako jsou psexec, powershell, certutil a další.
4. Strategie zaměřená na protivníka. Přístup orientovaný na protivníka se soustředí na samotného protivníka. Zahrnuje použití veřejně dostupných informací (OSINT), sběr dat o protivníkovi, jeho technikách a metodách (TTP), analýzu již proběhlých incidentů, údaje Threat Intelligence atd.
Zdroje informací a hypotéz ve TH
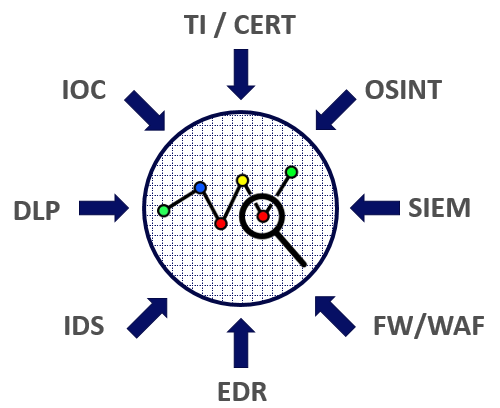 Některé zdroje informací pro Threat Hunting
Existuje velké množství zdrojů informací. Ideální analytik by měl být schopen získávat informace ze všeho, co je kolem. Typickými zdroji v téměř jakékoli infrastruktuře budou údaje z ochranných prostředků: DLP, SIEM, IDS/IPS, WAF/FW, EDR. Dalšími běžnými zdroji informací pak budou různé indikátory kompromitace, služby Threat Intelligence, údaje CERT a OSINT. Navíc je možné využít informace z dark webu (například, když se náhle objeví poptávka po hacknutí e-mailové schránky vedoucího organizace, nebo pokud se aktivita uchazeče na pozici síťového inženýra jasně ukáže), informace získané od HR (hodnocení uchazeče z předchozího pracoviště), informace od bezpečnostní služby (například výsledky kontroly kontrahenta).
Ale než začnete využívat všechny dostupné zdroje, je nezbytné mít alespoň jednu hypotézu.
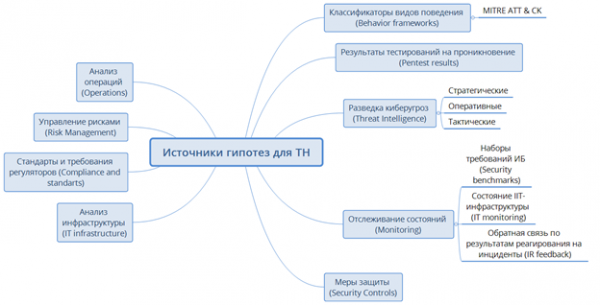
Aby bylo možné hypotézy prověřovat, je nejprve nutné je formulovat. A pro to, abyste formulovali množství kvalitních hypotéz, je nutné uplatnit systémový přístup. Proces generování hypotéz je podrobněji popsán v, pro základní proces formulace hypotéz je velmi pohodlné převzít tuto schému.
Hlavním zdrojem hypotéz bude matice ATT&CK (Adversarial Tactics, Techniques and Common Knowledge). Je to vlastně znalostní báze a model pro hodnocení chování útočníků, kteří realizují své aktivity na posledních krocích útoku, obvykle popisovaného pomocí konceptu Kill Chain. To znamená v fázích po proniknutí útočníka do interní sítě podniku nebo na mobilní zařízení. Původně znalostní báze obsahovala popis 121 taktik a technik používaných při útoku, z nichž každá je podrobně popsána ve formátu Wiki. Pro generování hypotéz je vhodná různorodá analytika Threat Intelligence. Zejména stojí za zmínku výsledky analýzy infrastruktury a testů na proniknutí – to jsou nejcennější data, která nám mohou poskytnout pevné hypotézy, protože se opírají o konkrétní infrastrukturu s jejími konkrétními nedostatky.
Proces ověřování hypotéz
Sergěj Soldatov uvedl s podrobným popisem procesu, ilustruje proces ověřování hypotéz TH v konkrétním systému. Uvedu hlavní etapy s krátkým popisem.
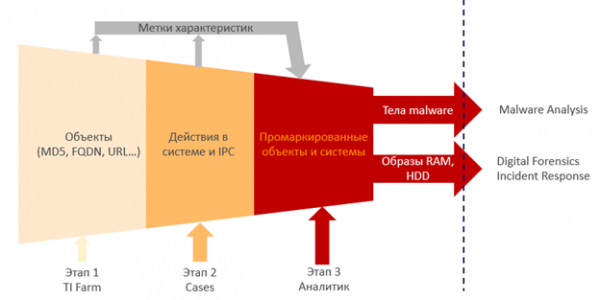
Etapa 1: TI Farm
V této fázi je třeba vymezit objekty (analýzou spolu se všemi daty o hrozbách) přidělením štítků jejich charakteristikám. Je to soubor, URL, MD5, proces, utilita, událost. Při jejich procházení systémy Threat Intelligence je třeba přiřadit štítky. To znamená, že tato stránka byla zaznamenána v CNC v určitém roce, tento MD5 byl spojen s nějakým malwarem, tento MD5 byl stažen ze stránky, která distribuovala malware.
Etapa 2: Případy
Ve druhé fázi se díváme na interakci mezi těmito objekty a odhalujeme vzájemné vazby mezi všemi těmito objekty. Získáváme označené systémy, které dělají něco špatného.
Etapa 3: Analytik
Ve třetí fázi je záležitost předána zkušenému analytikovi, který má obrovské zkušenosti s analýzou, a ten vynáší rozsudek. Rozebírá na bajty, co, odkud, jak, proč a za jakým účelem tento kód dělá. Tento objekt byl malwarem, tento počítač byl infikován. Odhaluje spojení mezi objekty, ověřuje výsledky běhu přes pískoviště.
Výsledky práce analytika jsou předávány dále. Digital Forensics zkoumá obrazy, Malware Analysis zkoumá nalezené „těla“, a tým Incident Response může vyrazit na místo a prozkoumat něco už tam. Výsledkem práce bude potvrzená hypotéza, zjištěný útok a cesty k jeho potlačení.
Závěry
Threat Hunting je poměrně mladá technologie, schopná efektivně čelit přizpůsobeným, novým a nestandardním hrozbám, která má velké perspektivy vzhledem k rostoucímu počtu takových hrozeb a složitosti firemní infrastruktury. Potřebuje tři složky – data, nástroje a analytiky. Přínos Threat Huntingu není omezen pouze na prevenci hrozeb. Je třeba si uvědomit, že při vyhledávání se ponořujeme do naší infrastruktury a jejích slabých míst očima specialisty na bezpečnost a můžeme tato místa dále posílit.
První kroky, které by podle našeho názoru měly být učiněny k zahájení procesu TH ve vaší organizaci.
- Postarat se o ochranu koncových bodů a síťové infrastruktury. Zajistit viditelnost (NetFlow) a kontrolu (firewall, IDS, IPS, DLP) všech procesů ve vaší síti. Znát svou síť od hraničního routeru až po poslední host.
- Prozkoumat.
- Provádět pravidelné penetrační testy aspoň klíčových externích zdrojů, analyzovat jejich výsledky, určit hlavní cíle útoku a uzavřít jejich zranitelnosti.
- Zavést systém Threat Intelligence s otevřeným zdrojovým kódem (např. MISP, Yeti) a provádět analýzu logů současně s ním.
- Implementovat platformu pro reakci na incidenty (IRP): R-Vision IRP, The Hive, sandbox pro analýzu podezřelých souborů (FortiSandbox, Cuckoo).
- Automatizovat rutinní procesy. Analýza logů, zakládání incidentů, informování personálu – obrovské pole pro automatizaci.
- Naučit se efektivně spolupracovat s inženýry, vývojáři a technickou podporou na společné práci na incidentech.
- Dokumentovat celý proces, klíčové body, dosažené výsledky, aby se k nim později mohlo vrátit nebo sdílet tyto údaje s kolegy;
- Pamatovat na sociální stránku: buďte v obraze o tom, co se děje s vašimi zaměstnanci, koho přijímáte do práce a komu dáváte přístup k informačním zdrojům organizace.
- Buďte v obraze o trendech v oblasti nových hrozeb a způsobech ochrany, zvyšujte svou úroveň technické gramotnosti (včetně práce s IT službami a subsystémy), navštěvujte konference a komunikujte s kolegy.
Jsem připraven projednat organizaci procesu TH v komentářích.
Nebo přijďte k nám pracovat!
Zdroje a materiály pro studium
Zdroj: habr.com
