

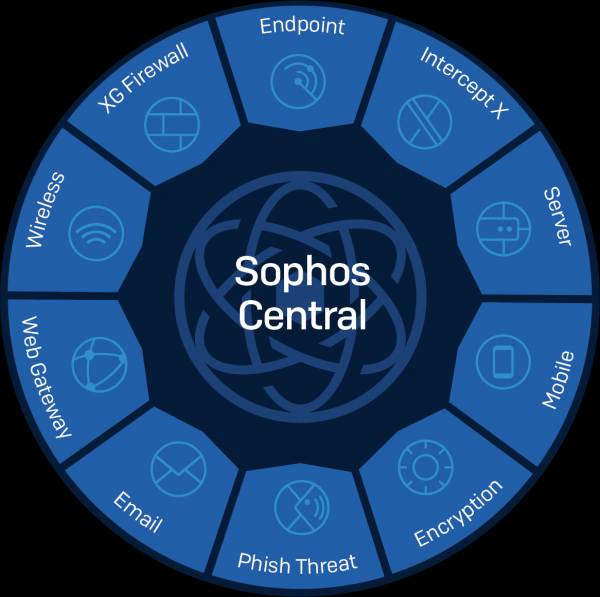
Pro zajištění vysoké účinnosti bezpečnostních prostředků má důležitou roli propojení jejích komponentů. Umožňuje přehradit nejen vnější, ale i vnitřní hrozby. Při návrhu síťové infrastruktury má každé bezpečnostní opatření, ať už je to antivirový program nebo firewall, klíčový význam, aby fungovala nejen v rámci své kategorie (Endpoint security nebo NGFW), ale také aby měla možnost vzájemně spolupracovat v boji proti hrozbám.
Trochu teorie
Není překvapením, že současní kyberzločinci se stali obratnějšími. K šíření škodlivého softwaru používají celou řadu síťových technologií:
Phishingové e-maily vedou k tomu, že škodlivý software "překročí práh" vaší sítě pomocí známých útoků nebo "útoků nultého dne" s následným zvýšením privilegií, nebo horizontálního pohybu po síti (lateral movement). Přítomnost jednoho infikovaného zařízení může znamenat, že je vaše síť zneužívána pro osobní prospěch útočníka.
V některých případech, kdy je třeba zajistit interakci komponentů IB, nelze při auditu bezpečnosti informací aktuálního stavu systému popsat prostřednictvím jediné souvislé sady opatření. Ve většině případů mnohá technická řešení zaměřená na protiopatření určitému typu hrozby nepočítají s integrací s dalšími technickými řešeními. Například produkty pro ochranu koncových zařízení používají signaturní a behaviorální analýzu k určení, zda je soubor infikován či nikoli. K zastavení škodlivého provozu používají firewally jiné technologie, mezi které patří webová filtrace, IPS, sandbox atd. Přesto v mnoha organizacích tyto komponenty zabezpečení informací nejsou spojeny a pracují izolovaně.
Trend v implementaci technologie Heartbeat
Nový přístup k zajištění kybernetické bezpečnosti zahrnuje ochranu na každé úrovni, přičemž řešení používaná na každé z nich jsou navzájem propojena a mají možnost sdílet informace. To vede ke vzniku systému Sunchronized Security (SynSec). SynSec představuje proces zajištění informační bezpečnosti jako jedné jednotné soustavy. V tomto případě je každý komponent zajištění informační bezpečnosti propojen s ostatními v reálném čase. Například řešení je realizováno na tomto principu.
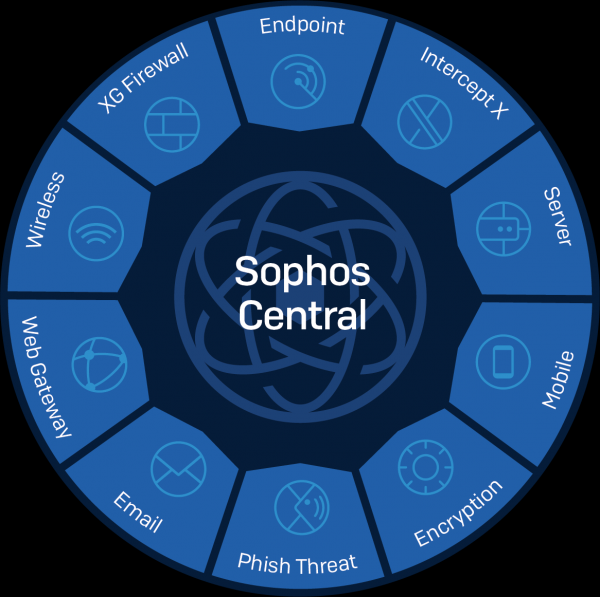
Technologie Security Heartbeat zajišťuje spojení mezi komponenty zabezpečení, což umožňuje jejich společné fungování a monitorování. V jsou integrována řešení následujících tříd:
- — klasický signaturní antivir;
- — specializovaný antivir pro servery;
- – antivir nové generace (bez signatur a s technologiemi umělé inteligence);
- — Next-Generation Firewall;
- — správa mobilních zařízení a kontrola přístupu k firemním e-mailům a souborům;
- ;
- — přístupové body řízené jak z cloudu, tak lokálně přes Sophos UTM / Sophos XG;
- — klasické řešení pro filtraci webového provozu;
- — cloudové/lokální antispamové/antivirové řešení;
- — zvyšování povědomí zaměstnanců, provádění testovacích phishingových kampaní;
- — audit cloudových infrastruktur.
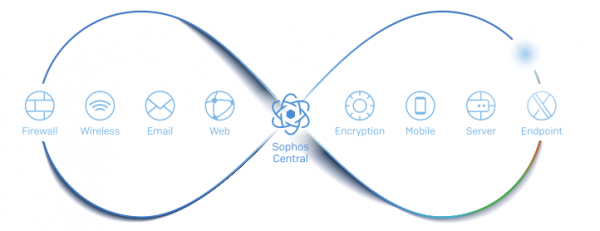
Není těžké si povšimnout, že Sophos Central podporuje dostatečně širokou škálu řešení v oblasti informační bezpečnosti. V Sophos Central je koncept SynSec založen na třech důležitých principech: detekce, analýza a reakce. Pro podrobnější popis se zastavíme u každého z nich.
Koncepty SynSec
DETEKCE (odhalení neznámých hrozeb)
Produkty Sophos řízené Sophos Central automaticky sdílejí informace mezi sebou za účelem identifikace rizik a neznámých hrozeb, což zahrnuje:
- analýzu síťového provozu s možností identifikace aplikací s vysokým rizikem a škodlivého provozu;
- odhalování uživatelů s vysokou skupinou rizika prostřednictvím korelační analýzy jejich chování v síti.
ANALÝZA (okamžitá a intuitivní)
Analýza incidentů v reálném čase poskytuje okamžitý přehled o aktuální situaci v systému.
- zobrazení kompletního řetězce událostí, které vedly k incidentu, včetně všech souborů, registrů, URL adres atd.
REAKCE (automatická reakce na incidenty)
Nastavení bezpečnostních politik umožňuje automaticky reagovat na infekce a incidenty během několika sekund. To je zajištěno:
- okamžitou izolací nakažených zařízení a zastavením útoku v reálném čase (i v rámci jedné sítě / vysílací domény);
- omezením přístupu k síťovým zdrojům společnosti pro zařízení, která nesplňují politiky;
- vzdáleným spuštěním skenování zařízení při zjištění odchozího spamu.
Probrali jsme hlavní principy ochrany, na kterých je založena činnost Sophos Central. Nyní se přesuňme k popisu toho, jak technologie SynSec funguje v praxi.
Od teorie k praxi
Nejprve si objasníme, jak se navazuje interakce zařízení podle principu SynSec pomocí technologie Heartbeat. Prvním krokem je registrace Sophos XG v Sophos Central. V tomto kroku získává certifikát pro sebeidentifikaci, IP adresu a port, přes který budou koncová zařízení s ním komunikovat pomocí technologie Heartbeat, a také seznam ID koncových zařízení spravovaných prostřednictvím Sophos Central a jejich klientských certifikátů.
Netrvá dlouho, než po registraci Sophos XG, Sophos Central předá koncovým zařízením informace pro iniciaci interakce pomocí technologie Heartbeat:
- seznam certifikačních center, která se používají k vydávání certifikátů Sophos XG;
- seznam ID zařízení, která jsou registrována v Sophos XG;
- IP adresu a port pro interakci pomocí technologie Heartbeat.
Tyto informace se ukládají v počítači na následující cestě: %ProgramData%SophosHearbeatConfigHeartbeat.xml a pravidelně se aktualizují.
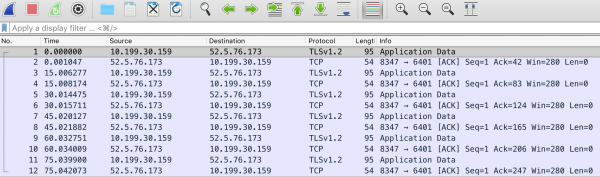
Komunikace pomocí technologie Heartbeat probíhá prostřednictvím zasílání zpráv z koncového zařízení na magickou IP adresu 52.5.76.173:8347 a zpět. Během analýzy bylo zjištěno, že pakety jsou odesílány v intervalech 15 sekund, jak bylo uvedeno dodavatelem. Je třeba poznamenat, že zprávy Heartbeat zpracovává přímo XG Firewall — přerušuje pakety a sleduje stav koncového zařízení. Pokud byste provedli zachycení paketů na hostiteli, pak by pohyb dat vypadal jako komunikace s externí IP adresou, i když ve skutečnosti koncový bod komunikuje přímo s XG firewallem.
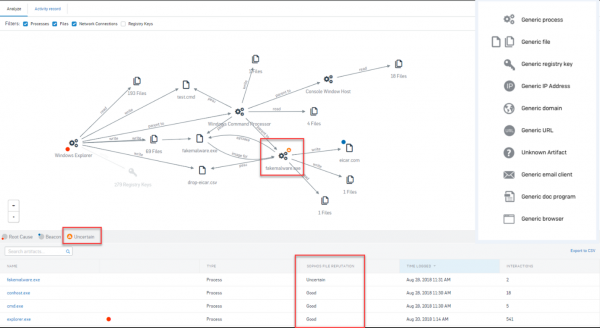
Předpokládejme, že se na počítač dostal škodlivý software. Sophos Endpoint tuto hrozbu odhalí nebo přestaneme dostávat Heartbeat z tohoto systému. Infikované zařízení automaticky zasílá informace o nákaze, což vyvolává automatickou řetězec akcí. XG Firewall okamžitě izoluje počítač, čímž zabrání šíření útoku a interakci s C&C servery.
Sophos Endpoint automaticky odstraňuje škodlivý software. Po jeho odstranění se koncové zařízení synchronizuje se Sophos Central, poté XG Firewall obnoví přístup k síti. Analýza příčin (Root Cause Analysis - RCA nebo EDR - Endpoint Detection and Response) poskytuje podrobný přehled o tom, co se stalo.
Pokud předpokládáme, že přístup k firemním zdrojům je zajišťován prostřednictvím mobilních zařízení a tabletů, je možné v tomto případě zajistit SynSec?
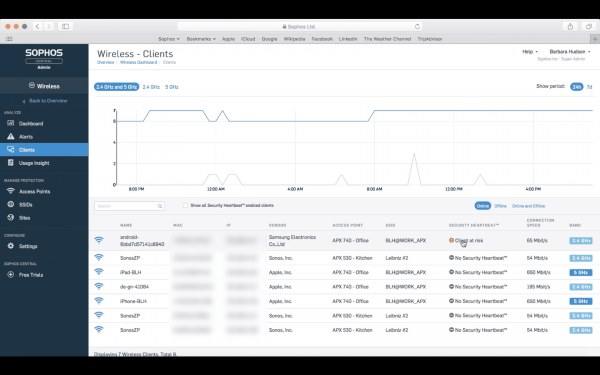
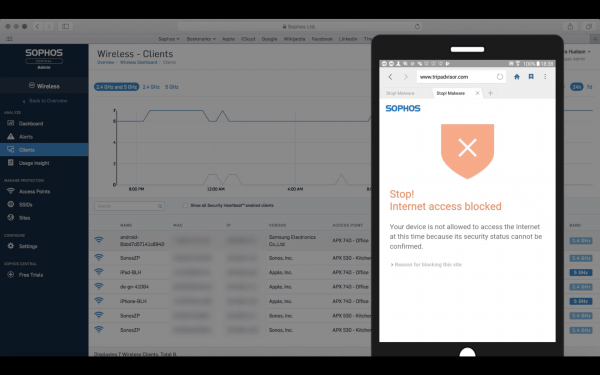
Pro tento scénář je v Sophos Central podporována a . Předpokládejme, že uživatel se pokouší porušit bezpečnostní politiku na mobilním zařízení chráněném pomocí Sophos Mobile. Sophos Mobile zjistí porušení bezpečnostní politiky a zasílá oznámení ostatním komponentům systému, což vyvolává předem nastavenou reakci na incident. Pokud je v Sophos Mobile nastavena politika "zakázat připojení k síti", pak Sophos Wireless omezí přístup do sítě pro toto zařízení. Na panelu nástrojů Sophos Central v záložce Sophos Wireless se zobrazí oznámení, že zařízení bylo infikováno. Když se uživatel pokusí připojit k síti, na obrazovce se objeví oznámení, které informuje, že přístup k internetu je omezen.
Koncový bod má několik stavů Heartbeat: červený, žlutý a zelený.
Červený stav nastává v následujících případech:
- byl detekován aktivní malware;
- byla zjištěna snaha o spuštění malwaru;
- byl detekován škodlivý síťový provoz;
- malware nebyl odstraněn.
Žlutý stav znamená, že na koncovém bodu byl detekován neaktivní malware nebo potenciálně nežádoucí program (PUP). Zelený stav svědčí o tom, že nebyly zjištěny žádné z výše uvedených problémů.
Po přezkoumání některých klasických scénářů interakce chráněných zařízení se Sophos Central přejdeme k popisu grafického rozhraní řešení a prozkoumání základních nastavení a podporovaných funkcí.
Grafické rozhraní
Na řídicím panelu se zobrazují poslední oznámení. Také ve formě diagramů je prezentováno shrnutí různých komponent ochrany. V tomto případě jsou zobrazeny souhrnné údaje o ochraně osobních počítačů. Na tomto panelu je také k dispozici souhrnná informace o pokusech o přístup na nebezpečné zdroje a zdroje s nepřijatelným obsahem, statistika analýzy e-mailů.
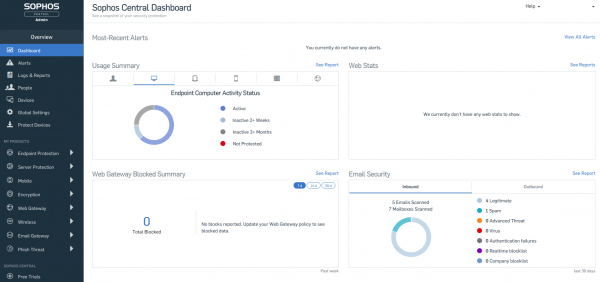
Sophos Central podporuje zobrazování oznámení podle důležitosti, což uživateli zabrání minout kritická upozornění bezpečnostního systému. Kromě stručného zobrazení souhrnné informace o stavu ochrany Sophos Central podporuje protokolování událostí, integraci se SIEM systémy. Sophos Central je pro mnoho společností platformou jak pro interní SOC, tak pro poskytování služeb svým zákazníkům — MSSP.
Jednou z důležitých funkcí je podpora aktualizačního cache pro koncové klienty. To šetří šířku pásma externího provozu, protože v tomto případě se aktualizace stahují pouze jednou na jeden z koncových klientů, a ostatní zařízení je stahují od něj. Kromě této možnosti může vybraný endpoint předávat zprávy o bezpečnostních politikách a informační reporty do cloudu Sophos. Tato funkce bude užitečná, pokud existují koncová zařízení, která nemají přímý přístup k internetu, ale vyžadují ochranu. V Sophos Central je k dispozici možnost (ochrana proti manipulaci), která zakazuje měnit nastavení ochrany počítače nebo odstraňovat endpoint-agenta.
Jednou z komponent ochrany koncových bodů je antivir nové generace (NGAV) — . Pomocí technologií hlubokého strojového učení je antivir schopný detekovat dříve neznámé hrozby bez použití podpisů. Přesnost detekce je srovnatelná s podpisovými analogy, ale na rozdíl od nich poskytuje proaktivní ochranu, což zabraňuje útokům „nulového dne“. Intercept X může pracovat paralelně s podpisovými antiviry jiných výrobců.
V tomto článku jsme stručně představili koncept SynSec, který je implementován v Sophos Central, a také některé možnosti tohoto řešení. O tom, jak fungují jednotlivé komponenty ochrany integrované do Sophos Central, se budeme bavit v následujících článcích. Získat demo verzi řešení můžete .
Zdroj: habr.com
