

Články z několika odborných médií o novém způsobu phishingového útoku, který cílí na uživatele prohlížeče Chrome na mobilních zařízení. Vývojář James Fisher našel relativně jednoduchý exploit pro webový prohlížeč, který může uživatele oklamat nebo ho donutit přejít na falešnou stránku. A k tomu stačí málo.
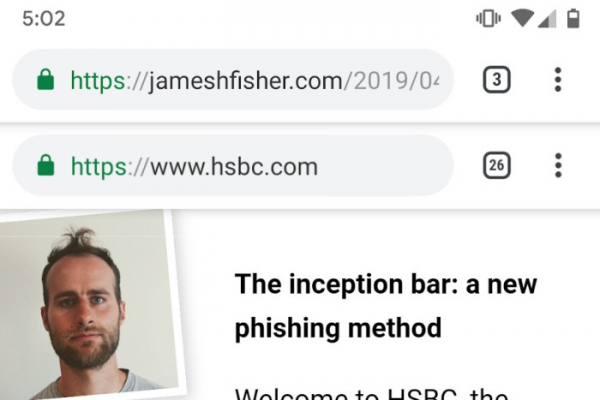
Podstata spočívá v tom, že v mobilní verzi Chrome, když posouváte obrazovku dolů, adresní řádek se skryje. Nicméně útočník může vytvořit falešný adresní řádek, který nezmizí, dokud uživatel nenavštíví jinou stránku. Ta může být falešná nebo spustit stahování škodlivého kódu. Existuje také možnost nahradit skutečný adresní řádek při posouvání nahoru.
Fisherův přístup se zaměřuje na Chrome a zatím je pouze důkazem konceptu, ale teoreticky by mohl zobrazovat falešné adresní řádky pro různé prohlížeče a dokonce interaktivní prvky. Jinými slovy, skupina hackerů může vytvořit velmi přesvědčivou falešnou webovou stránku, která bude velmi podobná skutečné.
Média se již obrátila na Google s žádostí o vysvětlení, ale zatím od vyhledávacího giganta žádný komentář nepřišel. Je také nejasné, kolik útočníků už tento přístup používá. Je třeba poznamenat, že skutečný adresní řádek lze upevnit tak, aby nezmizel během posouvání. I když to není všelék, alespoň to umožní zjistit, zda došlo k pokusu o manipulaci s řádkem, či nikoli.
Také zatím není jasné, kdy se objeví odpovídající ochrana proti tomuto typu selhání. Je pravděpodobné, že to bude implementováno již v budoucích verzích prohlížeče.
Zdroj: 3dnews.ru
