

Spoiler z titulku zprávy „Počet případů používání silné autentizace vzrostl díky novým hrozbám a regulačním požadavkům.“
Výzkumná společnost „Javelin Strategy & Research“ zveřejnila zprávu „The State of Strong Authentication 2019“ (). V této zprávě se uvádí: jaké procento amerických a evropských společností používá hesla (a proč jsou hesla nyní málo využívána); proč tak rychle roste procento používání dvoufaktorové autentizace na základě kryptografických tokenů; proč jsou jednorázové kódy zasílané SMS považovány za nebezpečné.
Všechny, kdo se zajímají o téma skutečné, minulé a budoucí autentizace ve firmách a uživatelských aplikacích — vítejte.
Od překladatele
Bohužel je jazyk, kterým je tato zpráva napsána, dost „suchý“ a formální. A pětinásobné použití slova „autentizace“ v jedné krátké větě není výsledkem nezručného překladu, ale rozmar autorů. Při překladu mezi dvěma variantami — dát čtenářům text blíže originálu nebo zajímavější variantu, jsem někdy volil první a někdy druhou. Ale vydržte, drazí čtenáři, obsah zprávy za to stojí.
Některé bezvýznamné a pro vyprávění nepotřebné kusy byly vyřazeny, jinak by většina nezvládla celý text. Ti, kteří chtějí seznámit se se zprávou „bez cenzury“, mohou tak učinit v originálním jazyce, kliknutím na odkaz.
Bohužel autoři nejsou vždy pečliví v terminologii. Tak jednorázové hesla (One Time Password – OTP) někdy nazývají „hesly“, jindy „kódy“. S metodami autentizace je to ještě horší. Nepřipravenému čtenáři není vždy jasné, že „autentizace s použitím kryptografických klíčů“ a „silná autentizace“ jsou totožné. Snažil jsem se co nejvíce unifikovat termíny, navíc ve zprávě je fragment s jejich popisem.
Nicméně je zpráva vysoce doporučována k přečtení, protože obsahuje jedinečné výsledky výzkumu a správné závěry.
Všechny čísla a fakta uvedená bez jakýchkoli změn, a pokud s nimi nesouhlasíte, je lepší se hádat ne s překladatelem, ale s autory zprávy. A moje komentáře (představené jako citace, a v textu označené kurzívou) jsou mým hodnotícím názorem a o každém z nich rád budu diskutovat (stejně jako o kvalitě překladu).
Přehled
V dnešní době jsou pro podniky digitální komunikační kanály s klienty důležitější než kdy jindy. A i uvnitř podniku jsou komunikace mezi zaměstnanci více orientovány na digitální prostředí než kdy dříve. A to, jak bezpečná budou tato interakce, závisí na zvoleném způsobu autentizace uživatelů. Útočníci využívají slabou autentizaci k masovým hackům uživatelských účtů. V reakci na to regulační orgány zpřísňují standardy, aby donutily podniky lépe chránit účty a údaje uživatelů.
Hrozby spojené s autentizací se neomezují pouze na spotřebitelské aplikace, útočníci mohou získat přístup i k aplikacím, které fungují uvnitř podniku. Taková operace jim umožňuje vydávat se za firemní uživatele. Útočníci, kteří využívají bezdrátové přístupové body se slabou autentizací, mohou krást údaje a provádět další podvodné aktivity. Naštěstí existují opatření proti tomu. Přísná autentizace může výrazně snížit riziko útoku útočníka jak na spotřebitelské aplikace, tak na obchodní systémy podniků.
Tato studie zkoumá: jak podniky implementují autentizaci k ochraně uživatelských aplikací a obchodních systémů podniku; faktory, které berou v úvahu při výběru řešení pro autentizaci; roli, kterou přísná autentizace hraje v jejich organizacích; výhody, které tyto organizace získávají.
Shrnutí
Hlavní závěry
Od roku 2017 se výrazně zvýšil podíl využití přísné autentizace. S rostoucím počtem zranitelností, které se týkají tradičních řešení pro autentizaci, organizace posilují své autentizační schopnosti pomocí silné autentizace. Počet organizací, které používají vícefaktorovou autentizaci s využitím kryptografie (MFA), se od roku 2017 ztrojil v oblasti spotřebitelských aplikací a téměř o 50 % vzrostl pro firemní aplikace. Nejrychlejší růst je zaznamenán v mobilní autentizaci díky rostoucí dostupnosti biometrické autentizace.
Zde vidíme ilustraci přísloví „dokud hrom nebouchne, chlapec se nepozve“. Když experti varovali před nespolehlivostí hesel, nikdo nespěchal zavádět dvoufaktorovou autentizaci. Jakmile hackeři začali krást hesla, lidé začali zavádět dvoufaktorovou autentizaci.
Pravda je, že soukromé osoby mnohem aktivněji zavádějí 2FA. Za prvé, tak je pro ně snazší uklidnit své obavy, spoléhajíce na integrovanou biometrickou autentizaci ve smartphonech, která je ve skutečnosti velmi nespolehlivá. Organizace však musí investovat do nákupu tokenů a provést (ve skutečnosti velmi jednoduché) práce na jejich zavedení. A za druhé, o únikách hesel ze služeb typu Facebook a Dropbox nepsal jen lenoch, ale o příbězích o tom, jak byly hesla kradena (a co následovalo) v organizacích, IT ředitelé těchto organizací se nikomu nesdělí za žádných okolností.
Ti, kdo nepoužívají silnou autentizaci, podceňují své riziko pro obchod a klienty. Některé organizace, které v současnosti nepoužívají silnou autentizaci, mají tendenci považovat přihlašovací jména a hesla za jednu z nejefektivnějších a nejjednodušších metod autentizace uživatelů. Jiné nevidí hodnotu digitálních aktiv, která vlastní. Je přitom třeba si uvědomit, že kyberzločince zajímají jakékoliv spotřebitelské a obchodní informace. Dvě třetiny společností, které používají pouze hesla pro autentizaci svých zaměstnanců, tak činí, protože se domnívají, že hesla jsou dostatečně dobrá pro typ informací, které chrání.
Nicméně, hesla jsou na cestě „do hrobu“. V uplynulém roce se závislost na heslech výrazně snížila, jak pro spotřebitelské, tak pro firemní aplikace (z 44 % na 31 % a ze 56 % na 47 %), protože organizace rozšiřují používání tradiční MFA a přísné autentizace.
Ale pokud hodnotíme situaci celkově, zranitelné metody autentizace stále přetrvávají. Pro uživatelskou autentizaci přibližně čtvrtina organizací využívá SMS OTP (jednorázové heslo) spolu s tajnými otázkami. V důsledku toho je nutné zavést dodatečné ochranné prostředky, což zvyšuje náklady. Používání mnohem spolehlivějších metod autentizace, jako jsou hardwarové kryptografické klíče, je daleko vzácnější, přibližně v 5 % organizací.
Rozvíjející se regulační prostředí slibuje urychlení zavádění přísné autentizace pro spotřebitelské aplikace. S přijetím PSD2, stejně jako nových pravidel ochrany údajů v EU a v několika státech USA, jako je Kalifornie, mají firmy pocit, že se situace stává napjatou. Téměř 70 % firem souhlasí s tím, že čelí silnému regulačnímu tlaku na zajištění přísné autentizace pro své klienty. Více než polovina podniků se domnívá, že za několik let nebudou jejich metody autentizace dostatečné pro splnění regulačních standardů.
Je zřejmý rozdíl v přístupech ruských a americko-evropských zákonodárců k ochraně osobních údajů uživatelů programů a služeb. Ruští říkají: drazí provozovatelé služeb, dělejte si, co chcete, ale pokud váš administrátor unikne databázi, potrestáme vás. V zahraničí říkají: musíte zavést soubor opatření, která neumožní uniknutí databáze. Proto tam naplno zavádějí požadavky na existenci přísné dvoufaktorové autentizace.
Pravda, vůbec není jisté, že se naše legislativní mašinérie v jednom krásném okamžiku neprobere a nezohlední západní zkušenosti. Tehdy se ukáže, že všichni budou muset implementovat 2FA, odpovídající ruským kryptografickým standardům, a to urgentně.
Vytvoření spolehlivého základu autentizace umožňuje firmám přesunout důraz z uspokojování regulačních požadavků na uspokojování potřeb zákazníků. Pro organizace, které stále používají jednoduchá hesla nebo získávají kódy prostřednictvím SMS, bude nejdůležitějším faktorem při výběru metody autentizace splnění regulačních požadavků. Naproti tomu firmy, které již používají přísnou autentizaci, se mohou zaměřit na výběr metod autentizace, které zvyšují loajalitu zákazníků.
Při výběru metody firemní autentizace uvnitř podniku již regulační požadavky nejsou významným faktorem. V tomto případě je mnohem důležitější jednoduchost integrace (32 %) a náklady (26 %).
V době phishingu mohou útočníci využívat firemní elektronickou poštu k podvodům, aby podvodně získali přístup k datům, účtům (s příslušnými právy) a dokonce přesvědčili zaměstnance, aby provedli převod peněz na jejich účet. Proto by měly být účty firemní pošty a portálů zvlášť dobře chráněny.
Google posílil svou ochranu zavedením přísné autentizace. Před více než dvěma lety Google zveřejnil zprávu o implementaci dvoufaktorové autentizace založené na kryptografických bezpečnostních klíčích podle standardu FIDO U2F, přičemž sdělil ohromující výsledky. Podle údajů společnosti nebylo proti více než 85 000 zaměstnanců provedeno ani jedno phishingové útok.
Doporučení
Zavádějte přísnou autentizaci pro mobilní a online aplikace. Vícefaktorová autentizace založená na kryptografických klíčích mnohem lépe chrání před hackováním než tradiční metody MFA. Navíc použití kryptografických klíčů je mnohem pohodlnější, protože není třeba používat a předávat další informace – hesla, jednorázové kódy nebo biometrické údaje z uživatelského zařízení na server autentizace. Dále standardizace autentizačních protokolů umožňuje mnohem snadněji zavádět nové metody autentizace s tím, jak se objevují, čímž snižuje náklady na použití a chrání před složitějšími podvodnými schématy.
Připravte se na ústup jednorázových hesel (OTP). Zranitelnosti, které jsou vlastní OTP, se stávají stále zřetelnějšími v situaci, kdy kyberzločinci používají sociální inženýrství, klonování smartphonů a malware k ohrožení těchto autentizačních prostředků. A pokud mají OTP v některých případech určité výhody, pak pouze z hlediska univerzální dostupnosti pro všechny uživatele, nikoli z pohledu bezpečnosti.
Nelze si nevšimnout, že získání kódů prostřednictvím SMS nebo push oznámení, stejně jako generování kódů pomocí aplikací pro smartphony — to jsou právě ty jednoúčelové hesla (OTP), k jejichž úpadku nám doporučují se připravit. Z technického hlediska je to velmi rozumné řešení, protože jen málokterý podvodník se nesnaží vymámit jednoúčelové heslo od naivního uživatele. Ale myslím, že výrobci těchto systémů se budou do posledního snažit udržet umírající technologii.
Použijte přísnou autentizaci jako marketingový nástroj k posílení důvěry zákazníků. Přísná autentizace může nejen zlepšit skutečnou bezpečnost vašeho podnikání. Informování zákazníků o tom, že vaše firma používá přísnou autentizaci, může posílit veřejné vnímání bezpečnosti této firmy — což je důležitý faktor, když existuje výrazná poptávka zákazníků po spolehlivých metodách autentizace.
Proveďte důkladnou inventarizaci a hodnocení důležitosti podnikových dat a chraňte je v souladu s jejich důležitostí. Dokonce i data s nízkou úrovní rizika, jako jsou kontaktní informace zákazníků (ne, opravdu, v zprávě je napsáno "low-risk", je velmi divné, že podceňují význam těchto informací), mohou podvodníkům přinášet značnou hodnotu a způsobit společnosti problémy.
Používejte přísnou autentizaci ve firmě. Některé systémy jsou nejatraktivnějšími cíli pro zločince. Patří sem jak interní, tak na internet připojené systémy, jako je účetní software nebo úložiště podnikových dat. Přísná autentizace zabraňuje útočníkům získat neoprávněný přístup a také umožňuje přesně určit, který zaměstnanec provedl škodlivou činnost.
Co je to silná autentizace?
Při použití silné autentizace se k ověření identity uživatele používá několik metod nebo faktorů:
- Faktor znalosti: sdílené tajemství mezi uživatelem a ověřovací institucí (např. hesla, odpovědi na tajné otázky atd.)
- Faktor držení: zařízení, které má pouze uživatel (např. mobilní zařízení, kryptografický klíč atd.)
- Faktor inherentnosti: fyzické (často biometrické) charakteristiky uživatele (např. otisk prstu, obraz duhovky oka, hlas, chování atd.)
Potřeba překonat několik faktorů výrazně zvyšuje pravděpodobnost neúspěchu pro útočníky, protože obcházení nebo podvod různých faktorů vyžaduje použití několika typů útočných taktik, pro každý faktor zvlášť.
Například u dvoufaktorové autentizace "heslo + smartphone" může útočník provést autentizaci tím, že odposlouchá heslo uživatele a vytvoří přesnou softwarovou kopii jeho smartphonu. To je mnohem složitější než jen ukrást heslo.
Pokud je však pro dvoufaktorovou autentizaci použito heslo a kryptografický token, tak možnost kopírování tu nefunguje – token není možné duplikovat. Podvodník bude muset nenápadně ukrást token od uživatele. Pokud si uživatel včas všimne ztráty a informuje správce, token bude zablokován a úsilí podvodníka bude zbytečné. Proto je pro faktor držení důležité používat specializovaná zabezpečená zařízení (tokeny), nikoli zařízení určená pro běžné použití (smartphony).
Použití všech tří faktorů udělá metodu autentizace dostatečně nákladnou při zavádění a dostatečně nepraktickou při používání. Proto se obvykle používají dva faktory z třech.
Podrobněji jsou principy dvoufaktorové autentizace popsány , v bloku „Jak funguje dvoufaktorová autentizace“.
Je důležité poznamenat, že alespoň jeden z faktorů autentizace, používaný při silné autentizaci, by měl používat kryptografii na bázi veřejného klíče.
Striktní autentizace poskytuje mnohem silnější ochranu než jednofaktorová autentizace založená na tradičních heslech a konvenčním MFA. Hesla je možné odhalit nebo zachytit pomocí keyloggerů, phishingových stránek nebo útoků založených na sociálním inženýrství (kdy obelhaná oběť sama sdělí své heslo). A majitel hesla nebude mít tušení, že byl obětí krádeže. Tradiční MFA (zahrnující OTP kódy, vazbu na smartphone nebo SIM kartu) také může být relativně snadno porušena, protože není založena na kryptografii veřejných klíčů.mimochodem, existuje mnoho příkladů, kdy podvodníci pomocí těchto sociálních inženýrských technik přesvědčili uživatele, aby jim sdělili jednorázové heslo.).
Naštěstí od minulého roku používání striktní autentizace a tradičního MFA nabírá na síle jak v oblasti spotřebitelů, tak i v korporátních aplikacích. Používání striktní autentizace v uživatelských aplikacích vzrostlo obzvlášť rychle. Zatímco v roce 2017 ji využívalo pouhých 5 % firem, v roce 2018 už třikrát více – 16 %. To lze vysvětlit zvýšenou dostupností tokenů podporujících algoritmy kryptografie s veřejnými klíči (Public Key Cryptography — PKC). Kromě toho přísnější tlak evropských regulátorů po přijetí nových pravidel ochrany informací, jako jsou PSD2 a GDPR, mělo silný efekt i za hranicemi Evropy.včetně Ruska.).
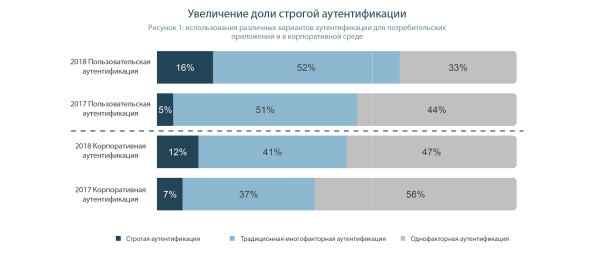
Podívejme se blíže na tato čísla. Jak vidíme, procento jednotlivců používajících vícestupňovou autentizaci vzrostlo v průběhu roku o úctyhodných 11 %. A to se zjevně stalo na úkor příznivců hesel, protože čísla těch, kteří věří v bezpečnost Push notifikací, SMS a biometrií zůstala beze změny.
Situace s dvoufaktorovou autentizací pro korporátní použití však není tak růžová. Za prvé, podle zprávy pouze 5 % zaměstnanců přešlo z heslové autentizace na tokeny. A za druhé, došlo k 4 % zvýšení počtu těch, kteří v korporátní sféře používají alternativní možnosti MFA.
Zkusím se stát analytikem a podělit se o svůj názor. Ve středu digitálního světa jednotlivých uživatelů stojí smartphone. Není tedy překvapující, že většina lidí využívá možnosti, které jim zařízení nabízí – biometrickou autentizaci, SMS a Push oznámení, stejně jako jednorázové hesla generovaná aplikacemi přímo na smartphonu. O bezpečnosti a spolehlivosti při používání těchto známých nástrojů lidé obvykle nepřemýšlejí.
Právě proto procento uživatelů primitivních „tradičních“ faktorů autentizace zůstává nezměněno. Naproti tomu ti, kdo dříve používali hesla, chápou, jak velké riziko podstupují, a při výběru nového faktoru autentizace se rozhodují pro ten nejnovější a nejbezpečnější – kryptografický token.
Co se týče korporátního trhu, zde je důležité pochopit, do jakého systému se autentizace provádí. Pokud se provádí přihlášení do domény Windows, používají se kryptografické tokeny. Možnosti jejich využití pro 2FA jsou již zakotveny jak ve Windows, tak v Linuxu, zatímco alternativní varianty jsou realizovatelné dlouho a složitě. A máme zde migraci 5 % z hesel na tokeny.
Implementace 2FA v korporátním informačním systému velmi závisí na kvalifikaci vývojářů. Vývojářům je mnohem snazší vzít hotové moduly pro generaci jednorázových hesel, než se zabývat fungováním kryptografických algoritmů. A výsledkem je, že i nesmírně kritické na bezpečnost aplikace, jako jsou systémy Single Sign-On nebo Privileged Access Management, používají OTP jako druhý faktor.
Mnoho zranitelností v tradičních metodách autentizace
I když mnoho organizací zůstává závislých na zastaralých jednofaktorových systémech, zranitelnosti v tradiční vícestupňové autentizaci se stávají stále více zřejmými. Jednorázová hesla obvykle o délce od šesti do osmi znaků, doručovaná prostřednictvím SMS, zůstávají nejrozšířenější formou autentizace (samozřejmě vedle faktoru znalosti hesla). A pokud se v populárních médiích opakují slova „dvoufaktorová autentizace“ nebo „dvoustupňová kontrola“, téměř vždy se vztahují na autentizaci pomocí jednorázových hesel SMS.
Autor se zde trochu mýlí. Odesílání jednorázových hesel prostřednictvím SMS nikdy nebylo dvoufaktorovou authentikací. To je čistě druhý krok dvoustupňové authentikace, kde prvním krokem je zadání uživatelského jména a hesla.
V roce 2016 Národní institut standardů a technologií (NIST) aktualizoval svá pravidla autentizace, aby vyloučil používání jednorázových hesel zasílaných prostřednictvím SMS. Tato pravidla však byla po protestech v oboru značně zmírněna.
Takže sledujeme dění. Americký regulátor spravedlivě uznává, že zastaralá technologie není schopna zajistit bezpečnost uživatelů a zavádí nové standardy. Standardy, které mají chránit uživatele online a mobilních aplikací (včetně bankovních). Odvětví zvažuje, kolik peněz bude muset vynaložit na nákup skutečně spolehlivých kryptografických tokenů, na úpravy aplikací, na nasazení infrastruktury veřejných klíčů a "staví se na zadní". Na jedné straně byli uživatelé přesvědčováni o spolehlivosti jednorázových hesel, na druhé straně probíhaly útoky na NIST. V důsledku toho byl standard zmírněn a počet hacknutí, krádeží hesel (a peněz z bankovních aplikací) prudce vzrostl. Na druhou stranu se průmysl nemusel příliš investovat.
Od té doby se slabosti SMS OTP staly zřetelnějšími. Podvodníci používají různé způsoby, jak kompromitovat SMS zprávy:
- Duplikace SIM karty. Útočníci vytvářejí kopii SIM (s pomocí zaměstnanců mobilního operátora, nebo samostatně pomocí speciálního softwarového a hardwarového vybavení). V jednom obzvlášť známém případě dokonce hackeři dokázali kompromitovat účet AT&T investora kryptoměn Michaela Terpina a ukrást téměř 24 milionů dolarů v kryptoměnách. V důsledku toho Terpin prohlásil, že AT&T neslo vinu za slabá ověřovací opatření, která vedla k duplikaci SIM karty.
Úžasná logika. To znamená, že za to může opravdu jen AT&T? Ne, vinu mobilního operátora na tom, že prodejci v prodejně vydali kopii SIM karty, nelze popřít. A co autentifikační systém kryptoměnové burzy? Proč nepoužili spolehlivé kryptografické tokeny? Bylo jim líto peněz na implementaci? A sám Michael není vinen? Proč netrval na změně mechanismu autentizace nebo nepoužíval pouze burzy, které zajišťují dvoufázovou autentizaci založenou na kryptografických tokenech?
Zavedení skutečně spolehlivých metod autentizace se zpožďuje právě kvůli tomu, že před hackem projevují uživatelé ohromnou lehkomyslnost, a po něm obviňují ve svých neštěstích každého a cokoliv, kromě zastaralých a „díravých“ technologií autentizace.
- Malware. Jednou z nejranějších funkcí mobilního malwaru bylo zachycování a přeposílání textových zpráv útočníkům. Také útoky „člověk v prohlížeči“ a „člověk uprostřed“ mohou zachycovat jednorázové hesla, když jsou zadávána na infikovaných přenosných nebo stolních zařízeních.
Když aplikace Sberbank ve vašem chytrém telefonu bliká zelenou ikonkou v liště stavu, také hledá „malware“ na vašem telefonu. Cílem této akce je proměnit nedůvěryhodné prostředí typického chytrého telefonu na, alespoň částečně, důvěryhodné.
Mimochodem, chytrý telefon, jako zcela nedůvěryhodné zařízení, na kterém může běžet cokoliv – to je další důvod pro použití pro autentizaci pouze hardwarové tokeny, které jsou chráněny a zbaveny virů a trojských koní. - Sociální inženýrství. Když jsou podvodníkům známy jednorázové hesla přes SMS, mohou přímo kontaktovat oběť, předstírající důvěryhodnou organizaci, jako je její banka nebo úvěrová unie, aby obelstili oběť a donutily ji poskytnout právě obdržený kód.
S tímto typem podvodu jsem se osobně setkal již několikrát, například při pokusu něco prodat na populární internetové tržiště. Sám jsem si dost užil s podvodníkem, který se mě snažil oklamat. Bohužel však pravidelně čtu v novinkách, jak se další oběť podvodníků "nezamyslela", sdělila ověřovací kód a přišla o velkou částku. A to všechno jen proto, že bankám se prostě nechce zavádět kryptografické tokeny do svých aplikací. Vždyť pokud se něco stane, tak za to "si mohou zákazníci sami".
Ačkoliv alternativní metody doručování jednorázových hesel mohou zmírnit některé zranitelnosti této metody autentizace, jiné zranitelnosti přetrvávají. Autonomní aplikace pro generaci kódů představují nejlepší ochranu proti odposlechu, protože ani škodlivé programy nemohou přímo interagovat s generátorem kódů (Opravdu? Autor zprávy zapomněl na vzdálené ovládání?), ale OTP mohou být stále zachycena při zadávání v prohlížeči (například pomocí keyloggeru), přes hacknutou mobilní aplikaci; mohou být také získána přímo od uživatele pomocí sociálního inženýrství.
Použití několika nástrojů pro hodnocení rizik, jako je rozpoznávání zařízení (identifikace pokusů o provádění operací z zařízení, které nepatří legálnímu uživateli), geolokace (uživatel, který se právě nacházel v Moskvě, se pokouší provést operaci z Novosibirsku), a behaviorální analýza, má velký význam pro odstranění zranitelností, ale žádné z řešení není všelék. Pro každou situaci a typ dat je třeba pečlivě posoudit rizika a vybrat, jaká technologie autentizace by měla být použita.
Žádné řešení pro autentizaci není všelék.
Obrázek 2. Tabulka možností autentizace
| Autentizace | Faktor | Popis | Klíčové zranitelnosti |
| Heslo nebo PIN | Znalost | Pevná hodnota, která může zahrnovat písmena, čísla a různé další znaky | Může být zachyceno, odposlechnuto, ukradeno, uhodnuto nebo prolomeno |
| Autentizace založená na znalostech | Znalost | Otázky, na které mohou znát odpovědi pouze legální uživatelé | Mohou být zachyceny, uhodnuty, získány pomocí sociálního inženýrství |
| Hardwarové OTP () | Vlastnictví | Speciální zařízení, které generuje jednorázové hesla | Kód může být zachycen a opakován, nebo může být zařízení ukradeno |
| Softwarové OTP | Vlastnictví | Aplikace (mobilní, dostupná přes prohlížeč, nebo posílající kódy e-mailem), která generuje jednorázové hesla | Kód může být zachycen a opakován, nebo může být zařízení ukradeno |
| SMS OTP | Vlastnictví | Jednorázové heslo doručené pomocí textové zprávy SMS | Kód může být zachycen a opakován, nebo může být smartphone či SIM karta ukradena, nebo může být SIM karta zkopírována |
| Smart karty () | Vlastnictví | Karta, která obsahuje kryptografický čip a chráněnou paměť s klíči, používající pro autentizaci infrastrukturu veřejných klíčů | Může být fyzicky ukradena (ale útočník nemůže zařízení použít bez znalosti PIN kódu; v případě několika chybných pokusů o zadání bude zařízení uzamčeno) |
| Bezpečnostní klíče — tokeny (, ) | Vlastnictví | Zařízení s USB rozhraním, které obsahuje kryptografický čip a chráněnou paměť s klíči, používající pro autentizaci infrastrukturu veřejných klíčů | Může být fyzicky ukradeno (ale útočník nemůže zařízení použít bez znalosti PIN kódu; v případě několika chybných pokusů o zadání bude zařízení uzamčeno) |
| Vázání na zařízení | Vlastnictví | Proces, který vytváří profil, často za použití JavaScriptu, nebo pomocí tokenů, jako jsou cookies a Flash Shared Objects, aby se zajistilo, že je používáno konkrétní zařízení | Tokeny mohou být ukradeny (zkopírovány), také vlastnosti legitimního zařízení mohou být imitovány útočníkem na jeho zařízení |
| souborů ukazuje, jak odlišné mohou být diskové souborové systémy VFS. Na jedné straně, | Neodmyslitelnost | Analyzuje, jak uživatel interaguje se zařízením nebo programem | Chování může být imitováno |
| Otisky prstů | Neodmyslitelnost | Uložené otisky prstů se srovnávají s načtenými optickým nebo elektronickým způsobem | Obrázek může být ukraden a použit pro autentizaci |
| Skenování očí | Neodmyslitelnost | Srovnávají se charakteristiky oka, jako je vzor duhovky zornice, s novými skeny získanými optickým způsobem | Obrázek může být ukraden a použit pro autentizaci |
| Rozpoznávání obličeje | Neodmyslitelnost | Srovnávají se charakteristiky obličeje s novými skeny získanými optickým způsobem | Obrázek může být ukraden a použit pro autentizaci |
| Rozpoznávání hlasu | Neodmyslitelnost | Porovnávají se charakteristiky nahraného vzoru hlasu s novými vzory. | Nahrávka může být ukradena a použita pro autentifikaci, nebo emulována. |
Ve druhé části publikace nás čekají nejzajímavější pasáže — čísla a fakta, na kterých jsou založeny závěry a doporučení z první části. Samostatně bude probrána autentifikace v uživatelských aplikacích a v podnikových systémech.
Těšíme se na vás!
Zdroj: habr.com
