

V posledních několika letech Cisco aktivně propaguje novou architekturu pro budování datových sítí v DC — Application Centric Infrastructure (neboli ACI). Někteří z vás se s ní už seznámili. Jiní ji dokonce stihli implementovat ve svých podnicích, včetně Ruska. Pro většinu IT specialistů a manažerů však ACI zatím zůstává buď záhadnou zkratkou, nebo jen spekulací o budoucnosti.
V tomto článku se pokusíme tuto budoucnost přiblížit. Představíme hlavní architektonické komponenty ACI a ilustrujeme způsob její praktické aplikace. Kromě toho v nejbližší době zorganizujeme názornou ukázku fungování ACI, na kterou se může přihlásit každý zájemce z řad IT specialistů.
Více o nové architektuře budování sítí se bude možné dozvědět v Petrohradu v květnu 2019. Všechny podrobnosti – na . Přihlaste se!
Pozadí
Tradičním a nejpopulárnějším modelem pro budování sítě je tříúrovňový hierarchický model: jádro -> distribuce (agregace) -> přístup. Po mnoho let byl tento model etalonem, podle kterého výrobci vydávali různá síťová zařízení odpovídající funkčnosti.
Dříve, když byly informační technologie jakýmsi nezbytným (a upřímně řečeno, ne vždy žádoucím) doplňkem podnikání, byl tento model pohodlný, poměrně statický a spolehlivý. Nyní, když jsou IT jedním z motorů rozvoje podnikání a ve mnoha případech i samotného podnikání, se statičnost tohoto modelu stala velkým problémem.
Moderní podnikání generuje velké množství různých komplexních požadavků na síťovou infrastrukturu. Od termínů realizace těchto požadavků přímo závisí úspěch podnikání. Zpoždění v takových podmínkách je nepřijatelné, a klasický model budování sítě často nedovoluje včas splnit všechny obchodní potřeby.
Například vznik nového složitého obchodního aplikace předpokládá, že síťoví administrátoři provedou velké množství rutinních operací na různých síťových zařízeních na různých úrovních. Kromě toho, že to zabere hodně času, zvyšuje to také riziko chyby, která může vést k vážnému výpadku IT služeb a následnému finančnímu poškození.
Jádrem problému nejsou ani tak termíny nebo složitost požadavků. Jde o to, že tyto požadavky je nutné "překládat" z jazyka obchodních aplikací do jazyka síťové infrastruktury. Jak je známo, každý překlad – to vždy obnáší částečnou ztrátu významu. Když vlastník aplikace mluví o logice fungování své aplikace, síťový administrátor rozumí sadě VLAN, Access listů na desítkách zařízení, které je potřeba udržovat, aktualizovat a dokumentovat.
Získané zkušenosti a neustálá komunikace se zákazníky umožnily společnosti Cisco navrhnout a implementovat nové principy konstrukce sítě přenosu dat v datových centrech, které vyhovují moderním trendům a zakládají se především na logice obchodních aplikací. Odtud i název – Application Centric Infrastructure.
Architektura ACI.
Architekturu ACI je nejvhodnější posuzovat ne z fyzického hlediska, ale z logického. Je založena na modelu automatizovaných politik, jejichž objekty lze na vyšší úrovni rozdělit na následující komponenty:
- Síť založená na přepínačích Nexus.
- Klaster kontrolérů APIC;
- Profily aplikací;
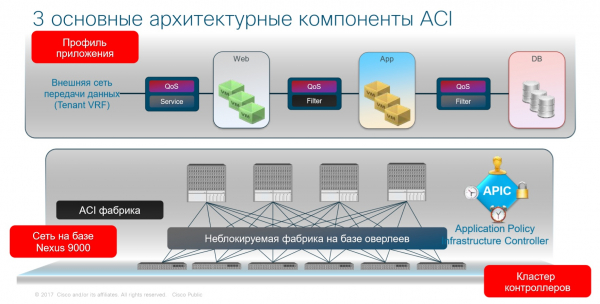
Podívejme se podrobněji na každou úroveň – přičemž budeme přecházet od jednoduchého ke složitému.
Síť založená na přepínačích Nexus
Síť v ACI fábrice je podobná tradiční hierarchické modelu, ale buduje se podstatně jednodušeji. Pro organizaci sítě se používá model Leaf-Spine, který se stal obecně přijímaným přístupem k realizaci sítí nové generace. Tento model se skládá ze dvou úrovní: Spine a Leaf.
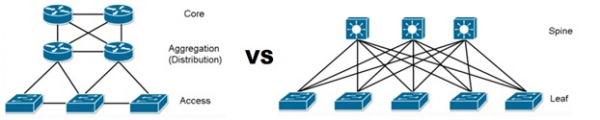
Úroveň Spine odpovídá pouze za výkon. Celkový výkon Spine přepínačů je roven výkonu celé fabriku, proto na této úrovni by měly být používány přepínače s porty 40G nebo vyššími.
Spine switche se spojují se všemi přepínači následující úrovně: Leaf přepínači, ke kterým se připojují koncové hostitelé. Hlavní rolí Leaf přepínačů je portová kapacita.
Tímto způsobem snadno řešíme otázky škálovatelnosti: pokud potřebujeme zvýšit propustnost datového centra, přidáme Spine přepínače, a pokud potřebujeme zvýšit portovou kapacitu – Leaf.
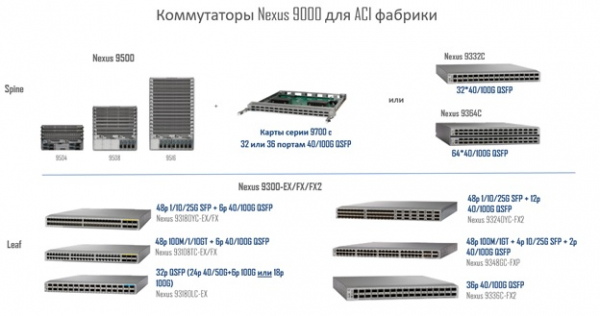
Pro obě úrovně se používají přepínače série Cisco Nexus 9000, které jsou pro Cisco hlavním nástrojem k budování datových center bez ohledu na jejich architekturu. Pro úroveň Spine se používají přepínače Nexus 9300 nebo Nexus 9500, a pro Leaf pouze Nexus 9300.
Modelová řada přepínačů Nexus, které se používají ve výrobě ACI, je uvedena na obrázku níže.
Kluster řadičů APIC (Controller Infrastructure Controller).
APIC řadiče jsou specializované fyzické servery, přičemž pro menší nasazení je povoleno použít kluster z jednoho fyzického APIC řadiče a dvou virtuálních.
Řadiče APIC provádějí funkce řízení a monitorování. Je důležité, že řadiče se nikdy neúčastní přenosu dat, což znamená, že i když všechny řadiče v klusteru selžou, stabilita sítě tím vůbec nebude ovlivněna. Také je třeba poznamenat, že pomocí APICů správce spravuje všechny fyzické a logické zdroje výrobny, a k provedení jakýchkoli změn již nemusí být potřeba připojit se k určitému zařízení, protože v ACI je použito jediného řídicího bodu.
Nyní přejdeme k jedné z hlavních složek ACI – profilům aplikací.
Profil aplikace (Application Network Profile) je logickým základem ACI. Právě profily aplikací určují politiky interakce mezi všemi síťovými segmenty a popisují přímo samotné síťové segmenty. ANP umožňuje abstrahovat od fyzické úrovně a v podstatě představit, jak by mělo být organizováno vzájemné spojení mezi různými segmenty sítě z pohledu aplikace.
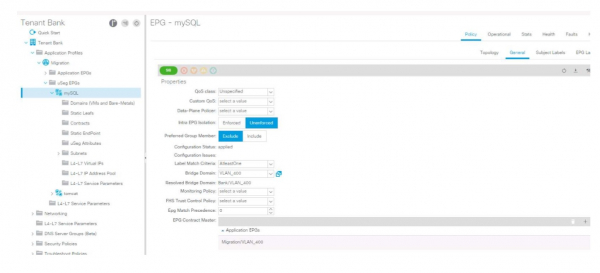
Profil aplikace se skládá z skupin připojení (End-point groups – EPG). Skupina připojení je logická skupina hostitelů (virtuálních strojů, fyzických serverů, kontejnerů atd.), které jsou v jednom bezpečnostním segmentu (ne v síti, ale právě v bezpečnosti). Koncové hostitele, které se vztahují k určité EPG, lze definovat na základě mnoha kritérií. Obvykle se používají následující:
- Fyzický port
- Logický port (skupina portů na virtuálním switchi)
- VLAN ID nebo VXLAN
- IP adresa nebo IP podsíť
- Atributy serveru (název, umístění, verze OS atd.)
Pro interakci různých EPG je zavedena entita nazvaná kontrakty. Kontrakt určuje vztahy mezi různými EPG. Jinými slovy, kontrakt určuje, jakou službu poskytuje jedna EPG druhé EPG. Například vytvoříme kontrakt, který umožňuje přenos dat pomocí protokolu HTTPS. Poté tento kontrakt připojíme například k EPG Web (skupina webových serverů) a EPG App (skupina aplikačních serverů), po čemž mohou tyto dvě terminální skupiny vyměňovat data pomocí protokolu HTTPS.
Na obrázku níže je uveden příklad nastavení komunikace různých EPG prostřednictvím kontraktů v rámci jedné ANP.
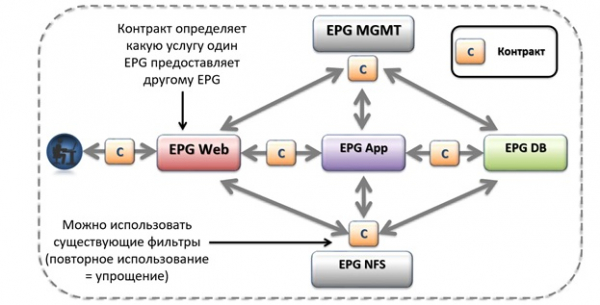
Profilů aplikací v rámci ACI fabriky může být libovolný počet. Kromě toho kontrakty nejsou vázány na konkrétní profil aplikace, lze je (a měly by se) používat pro propojení EPG v různých ANP.
V podstatě každá aplikace, která potřebuje síť v nějaké podobě, je popsána vlastním profilem. Například na schématu výše je uvedena standardní architektura trojvrstvého aplikačního systému, složená z N serverů pro externí přístup (Web), aplikačních serverů (App) a databázových serverů (DB), a také jsou popsána pravidla interakce mezi nimi. V tradiční síťové infrastruktuře by to byl soubor pravidel, která by byla napsána na různých zařízeních v infrastruktuře. V architektuře ACI popisujeme tato pravidla v rámci jednoho profilu aplikace. ACI díky profilu aplikace umožňuje značně zjednodušit vytváření velkého množství nastavení na různých zařízeních, neboť je všechny sdružuje do jediného profilu.
Na obrázku níže je uveden více realistický příklad. Profil aplikace Microsoft Exchange, složený z několika EPG a kontraktů.
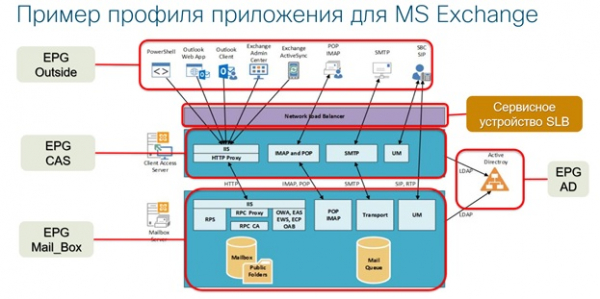
Centrální správa, automatizace a monitorování – jednou z klíčových výhod ACI. ACI fabriky zbavují administrátory rutinní práce při vytváření velkého množství pravidel na různých přepínačích, směrovačích a firewallech (přitom je povolena tradiční ruční metoda nastavení a může být použita). Nastavení profilů aplikací a dalších objektů ACI se automaticky aplikují po celé ACI fabrice. I při fyzickém přepínání serverů do jiných portů přepínačů fabriky nebude potřeba duplikovat nastavení ze starých přepínačů na nové a čistit zbytečná pravidla. Na základě kritérií náležení hostitele k EPG fabrika tato nastavení provede automaticky a automaticky vyčistí nevyužívaná pravidla.
Integrované bezpečnostní politiky ACI jsou realizovány na principu whitelistingu, tedy co není výslovně povoleno, je ve výchozím nastavení zakázáno. V kombinaci s automatickou aktualizací konfigurací síťového vybavení (odstranění 'zapomenutých' nevyužívaných pravidel a povolení) tento přístup výrazně zvyšuje celkovou úroveň bezpečnosti sítě a zúžuje povrch potenciálního útoku.
ACI umožňuje organizovat síťovou interakci nejen virtuálních strojů a kontejnerů, ale i fyzických serverů, hardwarových MSE a síťového vybavení třetích stran, což činí ACI jedinečným řešením v současnosti.
Nový přístup společnosti Cisco k budování sítě přenosu dat na základě logiky aplikací – to není jen automatizace, bezpečnost a centralizované řízení. Je to také moderní horizontálně škálovatelná síť, která splňuje všechny požadavky moderního podnikání.
Realizace síťové infrastruktury na bázi ACI umožňuje všem oddělením podniku komunikovat ve stejném jazyce. Administrátor se řídí pouze logikou fungování aplikace, ve které jsou popsaná požadovaná pravidla a vazby. Stejně jako se logikou fungování aplikace řídí vlastníci a vývojáři aplikace, bezpečnostní služba, ekonomové a vlastníci podniků.
Tímto způsobem společnost Cisco v praxi realizuje koncept sítě nového generace datových center. Chcete se o tom přesvědčit sami? Přijďte na demonstraci. Application Centric Infrastructure v Petrohradě a již teď si vyzkoušejte síť datového centra budoucnosti.
Na akci se můžete zaregistrovat. .
Zdroj: habr.com
