

Vítejte na deváté lekci! Po krátké pauze během květnových svátků pokračujeme v našich publikacích. Dnes se podíváme na neméně zajímavé téma, a to — Ovládání aplikací a URL Filtering. To, proč někdy Check Point kupují. Potřebujete zablokovat Telegram, TeamViewer nebo Tor? K tomu je určeno Ovládání aplikací. Kromě toho se dotkneme ještě jednoho zajímavého blade — Povědomí o obsahu, a také probereme důležitost HTTPS inspekce. Ale vše hezky po pořádku!
Jak si pamatujete, v 7. lekci jsme začali diskutovat politiku Ovládání přístupu, avšak dosud jsme se dotkli pouze blade Firewall a trošku si pohráli s NAT-em. Nyní přidáme další tři blade — Ovládání aplikací, URL Filtering a Povědomí o obsahu.
Ovládání aplikací & Filtrace URL
Proč považuji Ovládání aplikací a Filtraci URL za jednu lekci? To není náhodou. Ve skutečnosti je už poměrně obtížné jasně rozlišit, kde je aplikace a kde je jen webová stránka. Co je Facebook? Web? Ano. Ale zahrnuje mnoho mikro aplikací. Hry, videa, zprávy, widgety atd. A to všechno bychom měli ideálně řídit. Právě proto Ovládání aplikací a Filtrace URL se vždy aktivují společně.
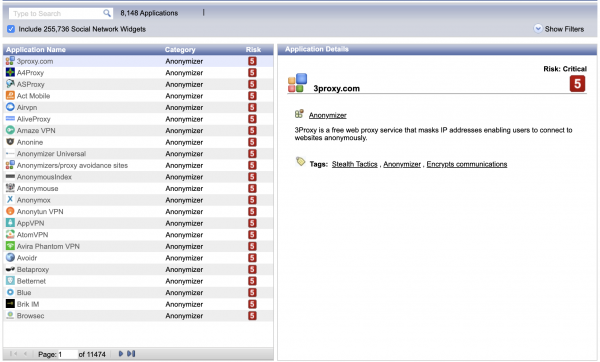
Pokud jde o databázi aplikací a webových stránek. Můžete je zobrazit v SmartConsole přes Object Explorer. Tam je speciální filtr Applications/Categories. Kromě toho existuje speciální zdroj — . Tam si vždy můžete zjistit, zda má Check Point v databázi danou aplikaci (nebo zdroj).
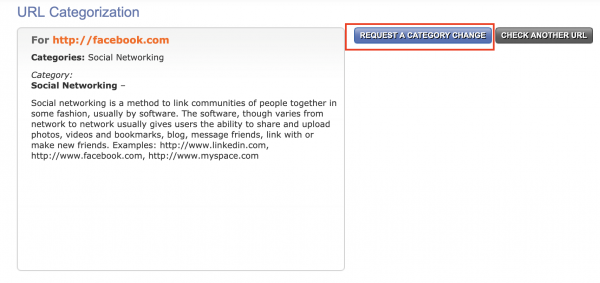
Také existuje služba , kde si můžete zkontrolovat, do které "check-pointové" kategorie patří daný zdroj. Můžete dokonce požádat o změnu kategorie, pokud si myslíte, že je určena nesprávně.
V ostatním je s těmito blady všechno docela jasné. Vytvoříte access list, uvedete zdroj/aplikaci, kterou chcete zablokovat nebo naopak povolit. A to je všechno. O něco později to uvidíme v praxi.
Povědomí o obsahu
Nemám smysl se k této tématice v rámci našeho kurzu opakovat. Velmi podrobně jsem tento blade popsal a ukázal v předchozím kurzu — .
HTTPS inspekce
Podobně je to s HTTPS inspekcí. Poměrně podrobně jsem popsal jak teoretickou, tak praktickou část tohoto mechanismu zde — . Nicméně HTTPS inspekce je důležitá nejen pro bezpečnost, ale také pro přesnost určení aplikací a webových stránek. O tom je řeč v následujícím videu.
Video lekce
V této lekci podrobně vysvětlím novou koncepci Layerů, vytvořím jednoduchou blokovací politiku pro Facebook, zakážu stahování spustitelných souborů (pomocí Content Awareness) a ukážu, jak aktivovat HTTPS inspekci.
Zůstaňte naladěni na další a připojte se k našemu 🙂
Zdroj: habr.com
