

Jednou jsme obdrželi žádost o cloudové služby. V hrubých rysech jsme odhadli, co od nás bude potřeba, a poslali zpět seznam otázek pro upřesnění detailů. Poté jsme analyzovali odpovědi a pochopili: zákazník chce umístit do cloudu osobní údaje druhého stupně ochrany. Odpovídáme mu: „Máte druhý typ osobních údajů, omlouváme se, můžeme udělat pouze soukromý cloud.“ A on: „Víte, v společnosti X mi mohou všechno umístit i do veřejného cloudu.“
Foto Steve Crisp, Reuters
Podivné věci! Šli jsme na web společnosti X, prozkoumali jejich atestační dokumenty, zavrtěli jsme hlavou a pochopili: otázky ohledně umístění osobních údajů jsou zcela otevřené a je třeba je pořádně prověřit. Což je to, co uděláme v tomto příspěvku.
Jak to má všechno fungovat
Nejprve si ujasníme, podle jakých znaků se osobní údaje vůbec řadí k určitému stupni ochrany. To závisí na kategorii dat, počet subjektů těchto dat, které uchovává a zpracovává operátor, a také na typu aktuálních hrozeb.
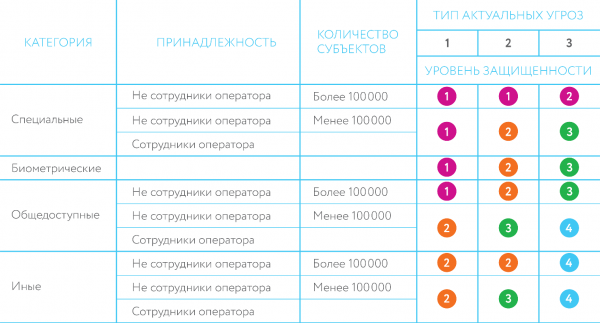
Definice typů aktuálních hrozeb je uvedena v ze dne 1. listopadu 2012 „O schválení požadavků na ochranu osobních údajů při jejich zpracování v informačních systémech osobních údajů“:
„Hrozby 1. typu jsou relevantní pro informační systém, pokud pro něj jsou také relevantní hrozby související s existencí nedokumentovaných (neprohlášených) možností v systémovém softwaru, který se používá v informačním systému.
Hrozby 2. typu jsou relevantní pro informační systém, pokud pro něj jsou také relevantní hrozby související s existencí nedokumentovaných (neprohlášených) možností v aplikačním softwaru, který se používá v informačním systému.
Hrozby 3. typu jsou relevantní pro informační systém, pokud pro něj jsou relevantní hrozby nesouvisející s existencí nedokumentovaných (neprohlášených) možností v systémovém a aplikačním softwaru, který se používá v informačním systému.“
Hlavním bodem těchto definic je existence nedokumentovaných (neprohlášených) možností. K potvrzení absence nedokumentovaných možností softwaru (v případě cloudu to je hypervizor) se provádí certifikace FSTEK Ruska. Pokud operátor osobních údajů prohlašuje, že v softwaru takové možnosti nejsou, pak ani příslušné hrozby nejsou relevantní. Hrozby 1. a 2. typu se operátoři osobních údajů velmi vzácně považují za relevantní.
Kromě stanovení úrovně zabezpečení osobních údajů musí operátor také identifikovat konkrétní aktuální hrozby pro veřejný cloud a na základě zjištěné úrovně zabezpečení osobních údajů a aktuálních hrozeb určit nezbytná opatření a prostředky ochrany proti nim.
Na FSTEK jsou všechny hlavní hrozby jasně uvedeny v (databáze hrozeb). Poskytovatelé a odborníci na certifikaci cloudových infrastruktur tuto databázi ve své práci používají. Zde jsou příklady hrozeb:
: „Hrozba spočívá v možnosti porušení bezpečnosti uživatelských dat programy, které fungují uvnitř virtuálního stroje, škodlivým softwarem, který funguje mimo virtuální stroj“. Tato hrozba je způsobena přítomností zranitelností softwaru hypervizoru, který zajišťuje izolaci adresního prostoru, který se používá pro ukládání uživatelských dat programů fungujících uvnitř virtuálního stroje, před neoprávněným přístupem ze strany škodlivého softwaru fungujícího mimo virtuální stroj.
Realizace této hrozby je možná za podmínky úspěšného překonání hranic virtuálního stroje škodlivým kódem nejen využitím zranitelností hypervizoru, ale také prováděním takového vlivu z nižších (ve vztahu k hypervizoru) úrovní fungování systému.
: „Hrozba spočívá v možnosti neoprávněného přístupu k chráněným informacím jednoho uživatele cloudových služeb ze strany jiného. Tato hrozba je způsobena tím, že kvůli charakteristikám cloudových technologií musejí uživatelé cloudových služeb společně využívat stejnou cloudovou infrastrukturu. Realizace této hrozby je možná v případě, že dojde k chybám při dělení prvků cloudové infrastruktury mezi uživateli cloudových služeb, stejně jako při izolaci jejich zdrojů a oddělení dat navzájem.
Ochránit se před těmito hrozbami je možné pouze pomocí hypervizoru, protože ten řídí virtuální zdroje. Takže hypervizor je třeba považovat za prostředek ochrany.
A v souladu s Od 18. února 2013 je hypervizor povinen projít certifikací na absenci NDU na úrovni 4, jinak bude používání osobních údajů úrovně 1 a 2 s ním nezákonné („odst. 12. ... Pro zajištění úrovní ochrany osobních údajů 1 a 2, stejně jako pro zajištění úrovně ochrany osobních údajů 3 v informačních systémech, pro které byly k aktuálnímu stavu identifikovány hrozby typu 2, se používají prostředky ochrany informací, jejichž software prošel kontrolou nejméně na úrovni 4, kde se neobjevil nedeklarovaný potenciál“).
Potřebnou úroveň certifikace, NDU-4, má pouze jeden hypervizor, ruského vývoje — . Měkké řešení, mírně řečeno, není příliš populární. Komerční cloudy obvykle staví na VMware vSphere, KVM, Microsoft Hyper-V. Žádný z těchto produktů nemá certifikaci na NDU-4. Proč? Pravděpodobně získání takové certifikace pro výrobce zatím není ekonomicky výhodné.
A pro osobní údaje úrovně 1 a 2 v veřejném cloudu nám zbývá pouze Horizont VC. Smutné, ale pravdivé.
Jak všechno (podle našeho názoru) opravdu funguje
Na první pohled to vypadá dost přísně: uvedené hrozby by měly být eliminovány správným nastavením standardních mechanismů ochrany hypervizoru certifikovaného podle NDU-4. Ale existuje jedna klička. Podle nařízení FSTEK č. 21 („odst. 2 Bezpečnost osobních údajů při jejich zpracování v informačním systému osobních údajů (dále — informační systém) zajišťuje provozovatel nebo osoba, která zpracovává osobní údaje na základě pověření provozovatele podle Ruské federace“), poskytovatelé samostatně hodnotí aktuálnost možných hrozeb a podle toho vybírají ochranná opatření. Proto, pokud nebudou hrozby UBI.44 a UBI.101 považovány za aktuální, nevznikne ani potřeba používat certifikovaný hypervizor podle NDU-4, který by měl zajišťovat ochranu před nimi. A to bude dostačující pro získání osvědčení o shodě veřejného cloudu s úrovněmi ochrany, které budou uspokojovat Roskomnadzor.
Samozřejmě, kromě Roskomnadzoru může přijet i FSTEC — a tato organizace je mnohem pečlivější v technických otázkách. Určitě ji zaujme, proč byly právě hrozby UBI.44 a UBI.101 považovány za neaktuální? Ale obvykle FSTEC provádí kontrolu pouze tehdy, když obdrží informace o nějakém význačném incidentu. V tomto případě nejprve navštíví operátora osobních údajů — tedy dodavatele cloudových služeb. V nejhorším případě operátor dostane malou pokutu — například pro Twitter na začátku roku. v podobném případě činila 5000 rublů. Poté FSTEC pokračuje k poskytovateli cloudových služeb. Který může být zcela zbaven licencí kvůli nedodržení regulačních požadavků — a to jsou již zcela jiná rizika, jak pro cloudového poskytovatele, tak pro jeho klienty. Ale, opakuji, k provedení kontroly FSTEC obvykle potřebuje jasný podnět. Takže cloudoví poskytovatelé jsou připraveni riskovat. Do prvního vážného incidentu.
Je tu ještě skupina „více odpovědných“ poskytovatelů, kteří se domnívají, že lze všechny hrozby uzavřít doplněním hypervisoru o vrstvu jako vGate. Ale v rozděleném mezi zákazníky virtuálním prostředí lze účinný mechanismus ochrany pro některé hrozby (například uvedenou UBI.101) realizovat pouze na úrovni certifikovaného hypervisoru dle NDV-4, protože jakékoli systémové nadstavby na standardní funkce hypervisoru při správě zdrojů (zejména operační paměti) nemají vliv.
Jak pracujeme my
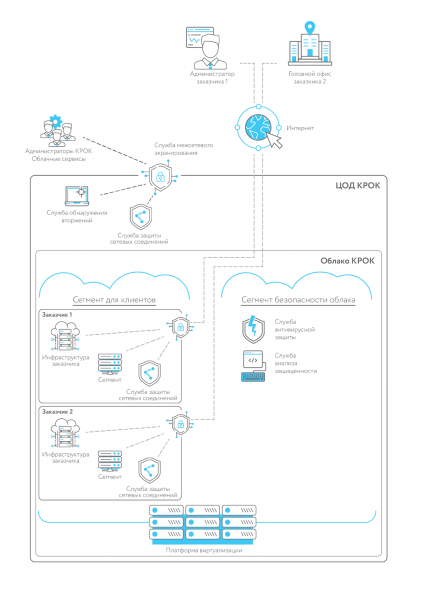
Máme cloudový segment realizovaný na hypervisoru certifikovaném FSTEC (ale bez certifikace dle NDV-4). Tento segment je akreditován, takže v cloudu na jeho základě lze umisťovat osobní údaje 3 a 4 úrovně ochrany — požadavky na ochranu před nedeklarovanými možnostmi zde dodržovat není třeba. Tady je, mimochodem, architektura našeho zabezpečeného segmentu cloudu:
Systémy pro osobní údaje 1 a 2 úrovně ochrany Používáme pouze dedikované zařízení. Teprve v tomto případě, například hrozba UBI.101, není skutečně aktuální, protože serverové stojany, které nejsou spojeny jedním virtuálním prostředím, si nemohou navzájem ovlivňovat i při umístění v jednom datovém centru. Pro takové případy nabízíme službu pronájmu dedikovaného zařízení (ještě nazývána Hardware as a Service, zařízení jako služba).
Pokud si nejste jisti, jaká úroveň ochrany je požadována pro váš systém osobních údajů, také pomáháme s jejich klasifikací.
Výstup
Náš malý průzkum trhu ukázal: někteří cloudoví operátoři jsou ochotni riskovat jak bezpečnost dat klientů, tak vlastní budoucnost, aby získali zakázku. Ale my se v těchto záležitostech držíme jiné politiky, kterou jsme shrnuli výše. Budeme rádi odpovědět na vaše otázky v komentářích.
Zdroj: habr.com
