

Chtěl bych se podělit o to, jak bezpečně ukládat SSH klíče na lokálním počítači, aniž bych se bál, že nějaká aplikace je může ukrást nebo decryptovat.
Článek bude užitečný pro ty, kteří stále nenašli elegantní řešení po v roce 2018 a stále ukládají klíče do $HOME/.ssh.
Pro řešení tohoto problému doporučuji použít , což je jeden z nejlepších správce hesel, využívá silné šifrovací algoritmy a má také vestavěného SSH agenta.
To umožňuje bezpečně uchovávat všechny klíče přímo v databázi hesel a automaticky je přidávat do systému při jeho otevření. Jakmile bude databáze uzavřena, použití SSH klíčů se také stane nemožným.
Nejprve přidáme automatické spuštění SSH agenta při přihlášení do systému, k tomu otevřete ~/ .bashrc ve vašem oblíbeném editoru a přidejte na konec:
SSH_ENV="$HOME/.ssh/environment"

function start_agent {
    echo "Inicializuji nový SSH agent..."
    /usr/bin/ssh-agent | sed 's/^echo/#echo/' > "${SSH_ENV}"
    echo succeeded
    chmod 600 "${SSH_ENV}"
    . "${SSH_ENV}" > /dev/null
}

# Načíst SSH nastavení, pokud je to možné
if [ -f "${SSH_ENV}" ]; then
    . "${SSH_ENV}" > /dev/null
    #ps ${SSH_AGENT_PID} nefunguje pod cygwin
    ps -ef | grep ${SSH_AGENT_PID} | grep ssh-agent$ > /dev/null || {
        start_agent;
    }
else
    start_agent;
fi
Poté musíme povolit podporu v KeePassXC:
Nástroje —> Parametry —> SSH agent —> Povolit SSH agenta
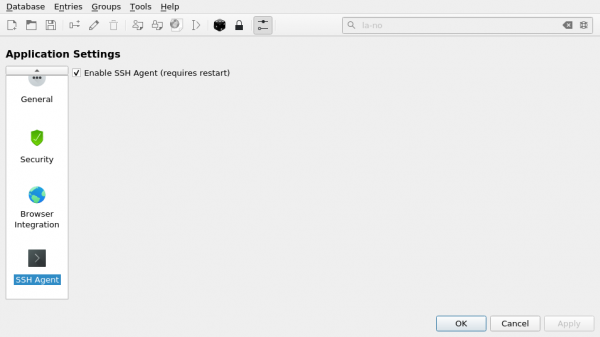
Tímto je nastavení dokončeno, nyní se pokusíme přidat nový SSH klíč do KeePassXC:
Klikněte na ikonu s klíčem, pak vyplňte údaje:
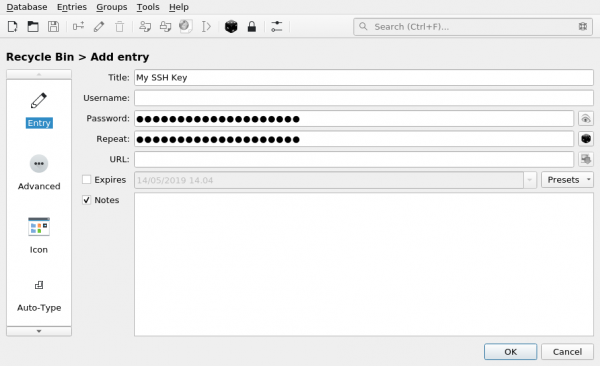
Pokud je klíč chráněn heslem, uveďte také jeho heslo
Na kartě Další nahrajte přílohu s naším id_rsa:
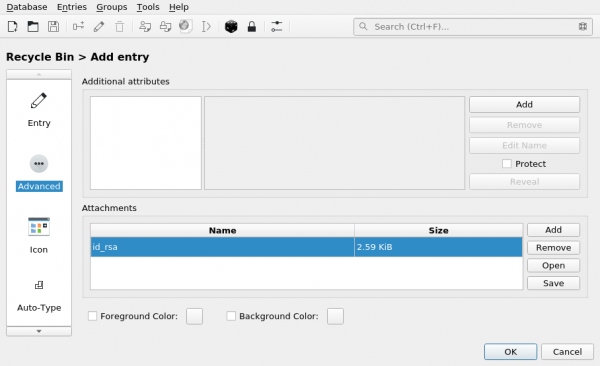
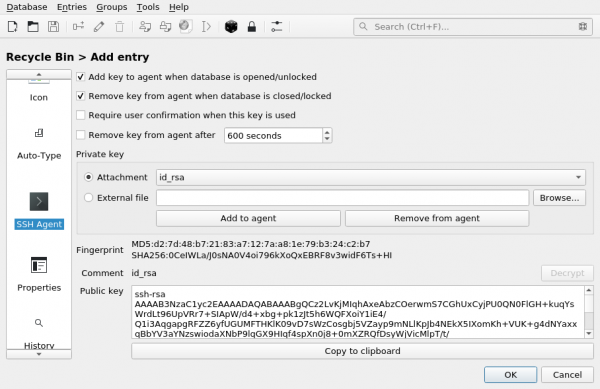
Na kartě SSH agent, nezapomeňte:
- Přidat klíč do agenta při otevření/odemykání databáze
- Odebrat klíč z agenta při zavření/zamknutí databáze
Poté vybereme náš klíč (id_rsa) v příloze
A klikneme na tlačítko Přidat do agenta:
Nyní při spuštění KeePassXC bude klíč automaticky přidán do SSH agenta, takže ho už není třeba uchovávat na disku!
Zdroj: habr.com
