

Společnost Google zveřejnila studii "Jak efektivní je základní hygiena účtu při prevenci jeho krádeže", která se zabývá tím, co může vlastník účtu udělat, aby se ochránil před zloději. Předkládáme vám překlad této studie.
Pravdou je, že nejefektivnější metoda, kterou Google využívá, nebyla ve zprávě zahrnuta. Musel jsem sám napsat o této metodě na konci.
Každý den chráníme uživatele před stovkami tisíc pokusů o hacking účtů. pochází od automatických botů s přístupem k externím systémům pro hackování hesel, ale rovněž se zde vyskytují phishingové a cílené útoky. Dříve jsme psali, jak , jako například přidání telefonního čísla, může pomoci zabezpečit vás, ale nyní chceme dokázat tuto metodu v praxi.
Phishingový útok je pokus podvést uživatele tak, aby dobrovolně poskytl zločincům informace, které budou užitečné při hackování. Například kopírováním rozhraní legitimní aplikace.
Útoky pomocí automatických botů jsou hromadné pokusy o hacking, které nejsou cílené na konkrétní uživatele. Obvykle jsou prováděny pomocí veřejně dostupného softwaru a jsou dostupné i pro nepřipravené "hackery". Zločinci nic nevědí o zvláštnostech konkrétních uživatelů – jednoduše spustí program a "chytají" všechny špatně chráněné účty v okolí.
Cílené útoky jsou hackování konkrétních účtů, při kterém jsou shromažďovány další informace o každém účtu a jeho majiteli, aby mohly nastat pokusy o zachycení a analýzu provozu a použití sofistikovanějších nástrojů hackování.
(Poznámka překladatele)
Spojili jsme se s výzkumníky z New York University a University of California, abychom zjistili, jak efektivní je základní hygiena účtů při prevenci jejich „krádeží“.
Roční výzkum o a byl představen ve středu na setkání expertů, politiků a uživatelů nazvaném .
Naše výzkumy ukazují, že jednoduché přidání telefonního čísla do vašeho účtu Google může zablokovat až 100 % útoků od automatických botů, 99 % masových phishingových útoků a 66 % cílených útoků, které se odehrály v rámci našeho vyšetřování.
Automatická proaktivní ochrana Google před "únosem" účtu
Zavádíme automatickou proaktivní ochranu, abychom lépe zabezpečili všechny naše uživatele před hacknutím účtu. Takhle to funguje: pokud zjistíme podezřelý pokus o přihlášení (například z nového místa nebo zařízení), požádáme o dodatečné důkazy, že to skutečně jste vy. Tímto potvrzením může být kontrola, že máte přístup k důvěryhodnému telefonu, nebo odpověď na otázku, na kterou znáte jen vy správnou odpověď.
Pokud jste přihlášeni ve svém telefonu nebo jste uvedli telefonní číslo v nastavení účtu, můžeme zajistit stejnou úroveň ochrany jako pomocí dvoufázového ověření. Zjistili jsme, že kód SMS odeslaný na obnovovací telefonní číslo pomohl zablokovat 100 % automatických botů, 96 % masových phishingových útoků a 76 % cílených útoků. A dotazy na zařízení, které vyžadují potvrzení operace, představující bezpečnější náhradu SMS, pomohly zabránit 100 % automatických botů, 99 % masových phishingových útoků a 90 % cílených útoků.
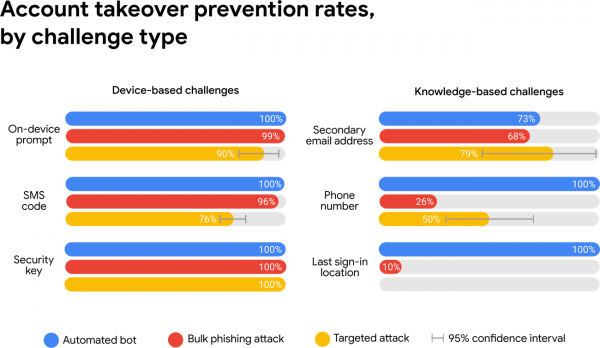
Ochrana založená jak na vlastnictví určitých zařízení, tak na znalosti určitých faktů pomáhá čelit automatickým botům, zatímco ochrana založená na vlastnictví určitých zařízení slouží k prevenci phishingu a dokonce i cílených útoků.
Pokud nemáte ve svém účtu nastaveno telefonní číslo, můžeme se uchýlit k slabším metodám ochrany založeným na znalostech o vás, jako je místo vašeho posledního přihlášení do účtu. To dobře funguje proti botům, ale úroveň ochrany proti phishingu může klesnout až na 10 % a proti cíleným útokům je ochrana prakticky neexistující. To se děje proto, že phishingové stránky a útočníci při cílených útocích mohou donutit vás odhalit jakékoli dodatečné informace, které může Google vyžadovat k ověření.
S ohledem na výhody takové ochrany by se mohlo zdát, proč ji nevyžadujeme pro každé přihlášení. Odpověď spočívá v tom, že by to pro uživatele vytvořilo dodatečné komplikace (zvláště pro nepřipravené — pozn. překl..) a zvýšilo by to riziko zablokování účtu. V rámci experimentu se ukázalo, že 38 % uživatelů nemělo přístup k telefonu při přihlášení do účtu. Dalších 34 % uživatelů si nemohlo vzpomenout na svou alternativní e-mailovou adresu.
Pokud jste ztratili přístup ke svému telefonu nebo se nemůžete přihlásit, vždy se můžete vrátit k důvěryhodnému zařízení, ze kterého jste se dříve přihlašovali, abyste získali přístup k svému účtu.
Zkoumáme útoky „hackování na zakázku“
Tam, kde většina automatických ochranných prostředků blokuje většinu botů a phishingových útoků, se cílené útoky stávají stále záludnějšími. V rámci našich neustálých snah o , neustále identifikujeme nové kriminální skupiny „hackování na zakázku“, které si účtují v průměru 750 dolarů za hacking jednoho účtu. Tito útočníci často spoléhají na phishingové e-maily, které se vydávají za členy rodiny, kolegy, vládní činitele nebo dokonce Google. Pokud se cíl nevzdá při prvním pokusu o phishing, následující útoky pokračují po dobu více než měsíce.
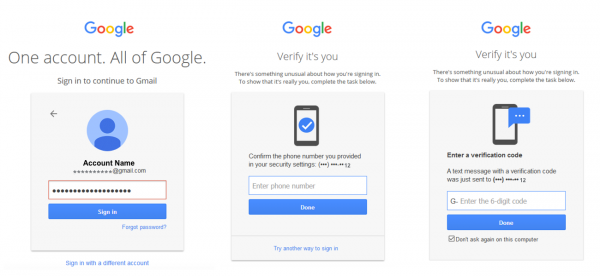
Příklad phishingového útoku typu „člověk uprostřed“, který v reálném čase kontroluje správnost hesla. Poté je obětem na phishingové stránce nabídnuto, aby zadaly SMS autentifikační kódy pro přístup k účtu oběti.
Podle našich odhadů je pouze jeden z milionu uživatelů vystaven tak vysokému riziku. Útočníci se nesoustředí na náhodné lidi. I když výzkumy ukazují, že naše automatická ochrana může pomoci zadržet a dokonce zabránit až 66 % cílených útoků, které jsme zkoumali, stále doporučujeme, aby se uživatelé s vysokým rizikem zaregistrovali do naší . Jak bylo uvedeno během našeho vyšetřování, uživatelé, kteří používají výhradně bezpečnostní klíče (to znamená – dvoustupňovou autentizaci pomocí kódů zasílaných uživatelům – pozn. překl.), stali obětí cíleného phishingu.
Věnujte chvíli času na ochranu svého účtu
Používáte bezpečnostní pásy k ochraně života a zdraví během cestování autem. A s našimi budete moci zajistit bezpečnost svého účtu.
Jak ukazují naše výzkumy, jednou z nejjednodušších věcí, které můžete udělat k ochraně svého účtu Google, je nastavit číslo telefonu. Pro uživatele s vysokou úrovní rizika, jako jsou novináři, veřejní aktivisté, podnikatelé a týmy politických kampaní, naše program pomůže zajistit nejvyšší úroveň bezpečnosti. Můžete také ochránit své účty třetích stran (ne Google) proti krádežím hesel nainstalováním rozšíření .
Je zajímavé, že Google se neřídí těmi radami, které sám dává svým uživatelům. pro dvoufaktorovou autentizaci více než 85 000 svých zaměstnanců. Podle vyjádření zástupců společnosti nebyla od začátku používání hardwarových tokenů zaznamenána žádná krádež účtu. Porovnejte to s čísly v této zprávě. Je tedy vidět, že použití hardwarových tokenů pro dvoufaktorovou autentizaci je jediný spolehlivý způsob ochrany jak účtů, tak informací (a v některých případech i peněz).
Pro ochranu účtů Google se používají tokeny vyrobené podle standardu FIDO U2F, například . A pro dvoufaktorovou autentizaci v operačních systémech Windows, Linux a MacOS se používají .
(Poznámka překladatele)
Zdroj: habr.com
