

Cíl
Je nutné zorganizovat VPN tunel mezi dvěma zařízeními, jako jsou Mikrotik a Juniper řady SRX.
Co máme
Z vybraných Mikrotiků jsme na stránkách Mikrotik wiki zvolili model, který podporuje hardwarové šifrování IPSec. Na náš pohled se ukázal být dostatečně kompaktní a cenově dostupný, konkrétně Mikrotik hEXS.
USB modem byl zakoupen u nejbližšího mobilního operátora, model byl Huawei E3370. Žádné operace pro odpojení od operátora jsme neprováděli. Všechny nastavení a firmware dodal sám operátor.
V jádře je instalován centrální router Juniper SRX240H.
Co se podařilo
Podařilo se realizovat schéma práce, které umožňuje, bez statické adresy a prostřednictvím modemu, vytvořit IPsec spojení, do kterého je zapouzdřen GRE tunel.
Tento způsob připojení se používá a funguje na USB modemů Billa a Megafon.
Konfigurace je následující:
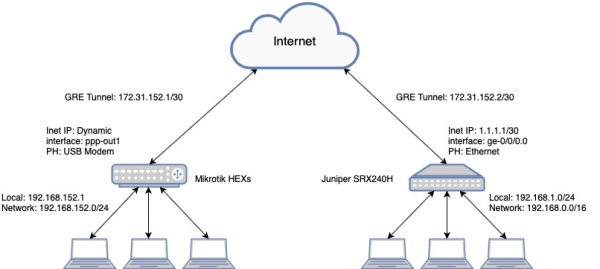
V jádře je instalován Juniper SRX240H
Lokální adresa: 192.168.1.1/24
Externí adresa: 1.1.1.1/30
GW: 1.1.1.2
Vzdálený bod
Mikrotik hEX S
Lokální adresa: 192.168.152.1/24
Externí adresa: Dynamická
Malá diagram pro pochopení práce:
Konfigurace Juniper SRX240:
Verze softwaru JUNOS Software Release [12.1X46-D82]
Konfigurace Juniper
rozhraní {
    ge-0/0/0 {
        popis Internet-1;
        jednotka 0 {
            rodina inet {
                adresa 1.1.1.1/30;
            }
        }
    }
    gr-0/0/0 {
        jednotka 1 {
            popis GRE-tunel;
            tunel {
                zdroj 172.31.152.2;
                cíl 172.31.152.1;
            }
            rodina inet;
    vlan {
        jednotka 0 {
            rodina inet {
                adresa 192.168.1.1/24;
            }
        }
    st0 {
        jednotka 5 {
            popis "Oblast - 192.168.152.0/24";
            rodina inet {
                mtu 1400;
            }
        }
    }
routing-options {
    statické {
        trasa 0.0.0.0/0 další-skok 1.1.1.2;
        trasa 192.168.152.0/24 další-skok gr-0/0/0.1;
        trasa 172.31.152.0/30 další-skok st0.5;
    }
    identifikátor-routeru 192.168.1.1;
}
bezpečnost {
    ike {
        traceoptions {
            soubor vpn.log velikost 256k soubory 5;
            vlajka all;
        }
        politika ike-gretunnel {
            režim agresivní;
            popis oblast-192.168.152.0;
            návrh-sada standard;
            před-sdílený-klíč ascii-text "mysecret"; ## SECRET-DATA
        }
        brána gw-gretunnel {
            ike-politika ike-gretunnel;
            dynamické inet 172.31.152.1;
            externí-rozhraní ge-0/0/0.0;
            verze v2-jen;
        }
    ipsec {
        }
        politika vpn-policy0 {
            dokonalá-ochrana-síly {
                klíče skupina2;
            }
            návrh-sada standard;
        }
        vpn vpn-gretunnel {
            bind-rozhraní st0.5;
            df-bit kopírovat;
            monitor-vpn {
                optimalizovaný;
                zdroj-rozhraní st0.5;
                cílová-ip 172.31.152.1;
            }
            ike {
                brána gw-gretunnel;
                žádný-anti-replay;
                ipsec-politika vpn-policy0;
                interval-instalace 10;
            }
            vybudovat-tunely okamžitě;
        }
    }
    politiky {
        z-zóny vpn do-zóny vpn {
            politika st-vpn-vpn {
                shoda {
                    zdroj-adresa jakákoli;
                    cílová-adresa jakákoli;
                    aplikace jakákoli;
                }
                pak {
                    povolit;
                    protokol {
                        zahájení-sezení;
                        uzavření-sezení;
                    }
                    počítat;
                }
            }
        }
        z-zóny důvěryhodné do-zóny vpn {
            politika st-důvěra-vpn {
                shoda {
                    zdroj-adresa jakákoli;
                    cílová-adresa jakákoli;
                    aplikace jakákoli;
                }
                pak {
                    povolit;
                    protokol {
                        zahájení-sezení;
                        uzavření-sezení;
                    }
                    počítat;
                }
            }
        }
        z-zóny vpn do-zóny důvěryhodné {
            politika st-vpn-k-důvěře {
                shoda {
                    zdroj-adresa jakákoli;
                    cílová-adresa jakákoli;
                    aplikace jakákoli;
                }
                pak {
                    povolit;
                    protokol {
                        zahájení-sezení;
                        uzavření-sezení;
                    }
                    počítat;
                }
            }
        }
    zóny {
        bezpečnostní-zóna důvěryhodná {
                vlan.0 {
                    host-inbound-traffic {
                        systémové-služby {
                            všechny;
                        }
                        protokoly {
                            všechny;
                        }
                    }
                }
        bezpečnostní-zóna vpn {
            rozhraní {
                st0.5 {
                    host-inbound-traffic {
                        protokoly {
                            ospf;
                        }
                    }
                }
                gr-0/0/0.1 {
                    host-inbound-traffic {
                        systémové-služby {
                            všechny;
                        }
                        protokoly {
                            všechny;
                        }
                    }
                }
        bezpečnostní-zóna nedůvěryhodná {
            rozhraní {
                ge-0/0/0.0 {
                    host-inbound-traffic {
                        systémové-služby {
                            ping;
                            ssh;
                            ike;
                        }
                    }
                }
            }
        }
vlny {
    vlan-lokální {
        vlan-id 5;
        l3-rozhraní vlan.1;
    }
Konfigurace Mikrotik hEX S:
Verze FW RouterOS [6.44.3]
Konfigurace Mikrotik
/ip address
add address=172.31.152.1/24 comment=GRE-Tunnel interface=gre-srx network=172.31.152.0
add address=192.168.152.1/24 comment=Local-Area interface=bridge network=192.168.152.0

/interface gre
add comment=GRE-Tunnel-SRX-HQ !keepalive local-address=172.31.152.1 name=gre-srx remote-address=172.31.152.2

/ip ipsec policy group
add name=srx-gre

/ip ipsec profile
add dh-group=modp1024 dpd-interval=10s name=profile1

/ip ipsec peer
add address=1.1.1.1/32 comment=GRE-SRX exchange-mode=aggressive local-address=172.31.152.1 name=peer2 profile=profile1

/ip ipsec proposal
set [ find default=yes ] enc-algorithms=aes-256-cbc,aes-128-cbc,3des
add enc-algorithms=aes-128-cbc,3des name=proposal1

/ip route
add distance=10 dst-address=192.168.0.0/16 gateway=gre-srx

/ip ipsec identity
add comment=IPSec-GRE my-id=address:172.31.152.1 peer=peer2 policy-template-group=srx-gre secret=mysecret

/ip ipsec policy
set 0 disabled=yes
add dst-address=0.0.0.0/0 proposal=proposal1 sa-dst-address=1.1.1.1 sa-src-address=172.31.152.1 src-address=172.31.152.0/30 tunnel=yes

/ip address
add address=172.31.152.1/24 comment=GRE-Tunnel interface=gre-srx network=172.31.152.0
add address=192.168.152.1/24 comment=Local-Area interface=bridge network=192.168.152.0
Result:
Z pohledu Juniper SRX
netscreen@srx240> ping 192.168.152.1
PING 192.168.152.1 (192.168.152.1): 56 datových bytů
64 bajty z 192.168.152.1: icmp_seq=0 ttl=64 čas=29.290 ms
64 bajty z 192.168.152.1: icmp_seq=1 ttl=64 čas=28.126 ms
64 bajty z 192.168.152.1: icmp_seq=2 ttl=64 čas=26.775 ms
64 bajty z 192.168.152.1: icmp_seq=3 ttl=64 čas=25.401 ms
^C
--- 192.168.152.1 statistiky ping ---
4 pakety zaslány, 4 pakety přijaty, 0% ztráta paketů
round-trip min/avg/max/stddev = 25.401/27.398/29.290/1.457 ms
Z pohledu Mikrotik
net[admin@GW-LTE-] > ping 192.168.1.1
  SEQ HOST                                     SIZE TTL TIME  STAV
    0 192.168.1.1                                56  64 34ms
    1 192.168.1.1                                56  64 40ms
    2 192.168.1.1                                56  64 37ms
    3 192.168.1.1                                56  64 40ms
    4 192.168.1.1                                56  64 51ms
    zasláno=5 přijato=5 ztráta-paketu=0% min-rtt=34ms prům-rtt=40ms max-rtt=51ms
Závěry
Po provedené práci máme stabilní VPN Tunel, z vzdálené sítě máme přístup ke všem sítím, které se nacházejí za juniperem, a samozřejmě naopak.
Nedoporučuji používat v této schémě IKE2, objevila se situace, že po restartu nějakého zařízení se IPSec nezapne.
Zdroj: habr.com
