

Mail-bombardování je jednou z nejstarších forem kybernetických útoků. V podstatě připomíná běžný DoS útok, ale místo vlny požadavků z různých IP adres je na server odeslán zátěž elektronických zpráv, které v obrovském množství přicházejí na jednu z e-mailových adres, což výrazně zvyšuje zátěž na ni. Takový útok může vést k nemožnosti používat e-mailovou schránku a někdy může dokonce způsobit selhání celého serveru. Dlouhá historie tohoto typu kybernetických útoků vedla k řadě pozitivních a negativních důsledků pro systémové administrátory. Mezi pozitivní faktory patří dobré prozkoumání mail-bombardování a existující jednoduché způsoby, jak se proti takovému útoku bránit. Na negativní straně však stojí velké množství veřejně dostupných softwarových řešení pro provádění těchto útoků a možnost pro útočníka spolehlivě se chránit před odhalením.
Důležitou charakteristikou tohoto kybernetického útoku je, že jej prakticky nelze využít k vytažení zisku. Útočník poslal na jednu z e-mailových schránek záplavu elektronických zpráv, znemožnil člověku normálně používat e-mail, nebo například hacknul čísi firemní e-mail a začal masově rozesílat tisíce zpráv po celém GAL, což vedlo k tomu, že server buď spadl, nebo začal zpomalovat tak, že jeho používání se stalo nemožným. A co dál? Převedení takového kybernetického zločinu na skutečné peníze je téměř nemožné, takže samotné mail-bombardování je v současnosti celkem vzácným jevem a systémoví administrátoři při navrhování infrastruktury mohou jednoduše zapomenout na nutnost ochrany proti takovému kybernetickému útoku.
I přesto, že je mail bombing sám o sobě z obchodního hlediska poměrně nesmyslnou činností, často představuje součást jiných, složitějších a víceetapových kybernetických útoků. Například při hackování e-mailu a jeho používání k převzetí účtu na nějaké veřejné službě útočníci často bombardují e-mailovou schránku oběti bezvýznamnými zprávami, aby se zpráva s potvrzením ztratila v jejich proudu a zůstala bez povšimnutí. Mail bombing může být také použit jako prostředek ekonomického nátlaku na podnik. Aktivní bombardování veřejné e-mailové schránky podniku, na kterou přicházejí žádosti od klientů, může vážně ztížit práci s nimi a jako důsledek může vést k odstávce zařízení, nevykonaným objednávkám, a také ke ztrátě reputace a ušlé ziskovosti.
Právě proto by správce systému neměl zapomínat na možnost provedení mail bombingu a vždy přijímat potřebná opatření na ochranu před touto hrozbou. Pokud vezmeme v úvahu, že se to dá udělat už ve fázi budování e-mailové infrastruktury, a že to správci systému zabere jen velmi málo času a námahy, objektivní důvody pro to, aby neochránil svou infrastrukturu před mail bombingem, prostě neexistují. Podívejme se tedy na to, jak je ochrana proti tomuto kybernetickému útoku zrealizována v Zimbra Collaboration Suite Open-Source Edition.
Na Zimbře stojí Postfix — jeden z nejspolehlivějších a funkčně nejbohatších Mail Transfer Agentů s otevřeným zdrojovým kódem v současnosti. A jednou z hlavních výhod jeho otevřenosti je, že podporuje různé externí řešení pro rozšíření funkcionality. Konkrétně Postfix plně podporuje cbpolicyd — pokročilou utilitu pro zajištění kybernetické bezpečnosti e-mailového serveru. Kromě ochrany před spamem a vytváření bílých, černých a šedých seznamů umožňuje cbpolicyd administratorovi Zimbry nastavit kontrolu SPF podpisu, a také stanovit omezení na příjem a odesílání e-mailů nebo dat. Tyto opatření mohou nejen spolehlivě chránit před spamem a phishingovými zprávami, ale také chránit server před mail bombingem.
První věc, kterou systémový administrátor potřebuje, je aktivace modulu cbpolicyd, který je předinstalován v Zimbra Collaboration Suite OSE na MTA serveru infrastruktury. To se provádí pomocí příkazu zmprov ms `zmhostname` +zimbraServiceEnabled cbpolicyd. Poté bude nutné aktivovat webové rozhraní, aby bylo možné pohodlně spravovat cbpolicyd. K tomu je nutné povolit připojení na webovém portu číslo 7780 a vytvořit symbolický odkaz pomocí příkazu ln -s /opt/zimbra/common/share/webui /opt/zimbra/data/httpd/htdocs/webui, a poté upravit konfigurační soubor pomocí příkazu nano /opt/zimbra/data/httpd/htdocs/webui/includes/config.php, kde je třeba zadat následující řádky:
$DB_DSN="sqlite:/opt/zimbra/data/cbpolicyd/db/cbpolicyd.sqlitedb";
$DB_USER="root";
$DB_TABLE_PREFIX="";
Poté zbývá pouze restartovat služby Zimbra a Zimbra Apache pomocí příkazů zmcontrol restart a zmapachectl restart. Poté získáte přístup k webovému rozhraní na adrese :7780/webui/index.php. Hlavním nuancí je, že přihlášení do tohoto webového rozhraní není ochráněno, a abyste vyloučili přístup neoprávněných osob, můžete po každém přihlášení do webového rozhraní jednoduše zavřít připojení na portu 7780.
Ochranu proti proudu e-mailů vycházejících z vnitřní sítě umožňují kvóty na odesílání e-mailů, které lze nastavit pomocí cbpolicyd. Takové kvóty umožňují stanovit limit na maximální počet e-mailů, které mohou být odeslány z jednoho poštovního schránky za jednotkový čas. Například pokud manažeři vaší společnosti v průměru odesílají 60-80 e-mailů za hodinu, můžete, s ohledem na malou rezervu, stanovit kvótu na 100 e-mailů za hodinu. Aby manažeři vyčerpali takovou kvótu, budou muset odesílat jedno e-mail každých 36 sekund. Z jedné strany je to dostatečné pro plnohodnotnou práci, a z druhé strany, s takovou kvótou, útočníci, kteří získali přístup k e-mailu jednoho z vašich manažerů, nebudou moci spáchat mail-bombing nebo masivní spamovou útok na společnosti.
Aby bylo možné nastavit takovou kvótu, je nutné v webovém rozhraní vytvořit novou politiku pro omezení odesílání e-mailů a uvést, aby platila jak pro e-maily odesílané uvnitř domény, tak pro e-maily odesílané na externí adresy. Provádí se to následujícím způsobem:
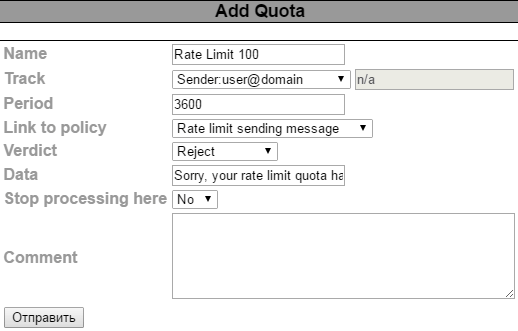
Po tomto kroku bude možné podrobněji specifikovat omezení týkající se odesílání e-mailů, zejména stanovit časový interval, po jehož uplynutí budou omezení aktualizována, a také zprávu, kterou uživatel obdrží, pokud překročí svůj limit. Následně lze také nastavit samotné omezení na odesílání e-mailů. To lze definovat jak podle počtu odeslaných e-mailů, tak podle objemu přenášených dat. Co se týče e-mailů, které budou odeslány nad stanovený limit, je možné s nimi zacházet různými způsoby. Například je lze okamžitě odstranit, nebo je uchovat, aby byly odeslány hned po obnovení limitu pro odesílání zpráv. Druhou možnost lze využít při hledání optimální hodnoty pro limit na odesílání e-mailů zaměstnanci.
Kromě omezení na odesílání e-mailů umožňuje cbpolicyd nastavit limit na příjem e-mailů. Toto omezení se na první pohled jeví jako skvělé řešení proti mail-bombardování, avšak ve skutečnosti nastavení takového limitu, i když velkého, může vést k tomu, že v určitých situacích se k vám nedostane důležitý e-mail. Právě proto se silně nedoporučuje nastavovat jakákoli omezení pro příchozí poštu. Pokud se však rozhodnete riskovat, je třeba k nastavení limitu příchozích zpráv přistupovat s mimořádnou opatrností. Například lze omezit počet příchozích e-mailů od důvěryhodných partnerů, aby v případě, že byl jejich poštovní server kompromitován, nedocházelo k spamovému útoku na vaši firmu.
Aby se administrátor systému ochránil před návalem příchozích zpráv během mail-bombardování, měl by podniknout něco inteligentnějšího než jednoduché omezení příchozí pošty. Tímto řešením mohou být šedé seznamy. Princip jejich fungování spočívá v tom, že při prvním pokusu o dodání zprávy od nespolehlivého odesílatele je spojení se serverem náhle přerušeno, což vede k neúspěšné dodávce e-mailu. Pokud však v určitém časovém období nespolehlivý server znovu zkusí odeslat tutéž zprávu, server spojení nepřeruší a dodávka probíhá úspěšně.
Smyslem všech těchto akcí je, že programy pro automatické masové rozesílání e-mailů obvykle neověřují úspěšnost doručení odeslané zprávy a nepodnikají pokusy o její opětovné odeslání, zatímco člověk se vždy ujistí, zda byla jeho zpráva skutečně odeslána na správnou adresu nebo ne.
Šedé seznamy lze také zapnout v webovém rozhraní cbpolicyd. Aby vše fungovalo, je nutné vytvořit politiku, která by zahrnovala všechny příchozí e-maily určené pro uživatele na našem serveru, a poté na základě této politiky vytvořit pravidlo Greylisting, kde lze nastavit interval, během něhož cbpolicyd vyčká na opětovnou odpověď od neznámého odesílatele. Obvykle to trvá 4-5 minut. Přitom lze šedé seznamy nastavit tak, aby všechny úspěšné a neúspěšné pokusy o doručení e-mailů od různých odesílatelů byly brány v úvahu a na základě jejich množství se rozhodovalo o automatickém přidání odesílatele na bílý nebo černý seznam.
Upozorňujeme, že používání šedých seznamů by mělo být prováděno s maximální odpovědností. Nejlepší bude, pokud použití této technologie půjde ruku v ruce s neustálým vedením bílých a černých seznamů, aby se vyloučila možnost ztráty skutečně důležitých e-mailů pro podnik.
Kromě toho může přidání kontrol SPF, DMARC a DKIM pomoci ochránit se před mail bombingem. Často e-maily, které dorazí během mail bombingu, tyto kontroly neprocházejí. O tom, jak to udělat, bylo zmíněno .
Takže ochrana před takovou hrozbou, jako je mail bombing, je docela jednoduchá a lze ji uskutečnit již během budování infrastruktury Zimbra pro vaše podnikání. Je však důležité neustále sledovat, aby rizika spojená s použitím takové ochrany nikdy nepřevyšovala výhody, které z ní získáváte.
Zdroj: habr.com
