

Dnes v IT infrastruktuře, s rozšířeným používáním virtualizace, jsou systémy pro ukládání dat jádrem, které uchovává všechny virtuální stroje. Selhání tohoto uzlu může úplně zastavit provoz výpočetního centra. Ačkoli značná část serverového vybavení má odolnost vůči poruchám v nějaké formě "implicitně", právě kvůli zvláštní roli úložišť dat v rámci datového centra se na ně kladou zvýšené požadavky na "životaschopnost".
Nejúčinnějším způsobem, jak zajistit odolnost vůči poruchám v IT, je použití několika instancí vybavení a softwaru (v nejjednodušším případě – duplikace). Samozřejmě, že úložiště dat lze zcela duplikovat. A pro obnovu po havárii se používá právě takový přístup. Ale ne všem společnostem je takové řešení finančně únosné. Nejde jen o dvojnásobné náklady na zařízení, ale i o další výdaje na organizaci takového řešení a jeho další údržbu.
Možnost duplikace vybavení však neznamená, že je nutné zajistit odolnost vůči poruchám na úrovni komponent. Konkrétně, v úložištích dat se používá rezervování pro napájecí jednotky, chladicí moduly, úložiště a samozřejmě také kontroléry. To všechno se už dávno stalo běžnou praxí. Je obtížné najít úložiště dat bez použití takového designu. je zde – není výjimkou. Ale v tomto článku chceme hovořit o tom, co není na první pohled vidět, a co je především zaměřeno na zvyšování odolnosti systému jako celku.
Chladicí moduly
Velmi často se u skříní 2U-3U používají kombinované moduly, které spojují napájecí bloky a ventilátory. Na jedné straně je to pohodlné, protože je třeba obsluhovat pouze jeden blok. Na druhé straně, pokud selže chladicí systém, může být napájecí blok nuceně odpojen, aby se předešlo přehřátí. A to by zřejmě nebyla nejkritičtější situace, ale rozhodně nestojí za to přidávat zranitelnosti do úložišť dat.
Chlazení v úložištích Qsan je organizováno jako samostatné moduly s „hot-swap“ funkcí, nezávislé na zdrojích napájení. Ve zdrojích napájení jsou přítomny vlastní ventilátory, určené k chlazení samotného zdroje. Chladicí modul obsahuje dva nezávislé ventilátory, které se navzájem pojistily. V úložištích jsou dva takové moduly: vpravo a vlevo – pro efektivní chlazení všech komponent. Pokud dojde k selhání jednoho z ventilátorů, ostatní automaticky zvyšují své otáčky, aby kompenzovaly vzniklý nedostatek vzduchového proudu. Proto porucha ventilátoru nedochází k nebezpečí přehřátí celého zařízení.
Topologie připojení expanzních polic
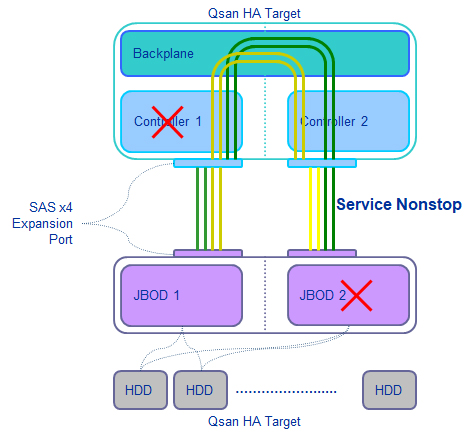
Klasické schéma připojení k úložištím zahrnuje topologii nazývanou kaskádou. V tomto případě jsou příslušné řadiče police a úložiště propojeny jediným kabelem SAS. V součtu to znamená 2 kabely pro dvouřadičový systém. Pokud je potřeba připojit druhou, připojuje se stejným způsobem k prvnímu polici. A tak dále. Výhodou této topologie je jednoduchost realizace v zařízení. Nevýhodou je však určité zranitelnost vůči náhlému přerušení SAS řetězce kvůli selhání nespojených řadičů úložiště a police nebo kvůli odpojení jedné z expanzních polici uprostřed řetězce. Výsledkem bude ztráta přístupu k části diskových jednotek a možný rozpad RAID skupiny, pokud je „rozptýlena“ mezi několika boxy.
Pro ochranu před vzájemným selháním řadičů má Qsan ochranu ve formě vnitřního logického propojení řadičů přes backplane úložiště. Tedy řadič úložiště vidí nejen řadič JBOD, přímo k němu připojený, ale také sousední řadič prostřednictvím speciálního odkazu v backplane. V důsledku toho, pokud dojde k této situaci a nikdo fyzicky neodpojí kabely SAS mezi úložištěm a policí, bude přístup ke všem diskovým jednotkám zachován.
Pro ochranu před přerušením SAS řetězce, například kvůli odpojení police, se obvykle používá jiná topologie připojení – zpětná kaskáda. V tomto případě je úložiště připojeno jak k první, tak k poslední policí v řetězci a získává přístup k diskovým jednotkům jakoby z obou stran.
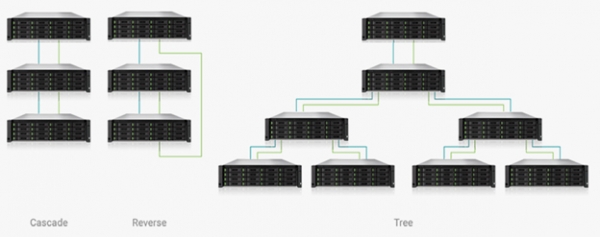
Pokud potřebujete silnější ochranu, můžete vytvářet rozšířené konfigurace, například pomocí stromové topologie. Nebo můžete situaci ještě zkomplikovat kombinací zmíněných topologií. To je možné díky velkému počtu SAS portů na zařízeních (2 u každého řadiče úložného systému a 5 u každého řadiče JBOD) s automatickým určením režimů práce s vstupy/výstupy. Hlavní je, aby se sám administrátor nezamotal. A úložný systém dokáže správně nastavit konfiguraci.
Rychlé obnovení
Přítomnost záložních disků v systému s „hot spare“ výrazně zvyšuje spolehlivost ukládání informací. Avšak pouhý fakt vyčlenění takových disků ještě nezaručuje absolutní ochranu. Problém je v tom, že proces obnovení (rebuilt) je dost zdlouhavý a často trvá dlouho. Pracnost vyplývá z nepřetržitého přístupu k hlavním datům. Tedy systém musí kromě aktuální práce také kopírovat data na nový disk. Doba trvání rebuildu přímo závisí na kapacitě úložného zařízení a jeho rychlostních charakteristikách. Jelikož systém nic neví o skutečně obsazeném prostoru na discích, v procesu rebuildu prostě kopíruje všechno: blok po bloku.
V důsledku toho může obnovení moderního disku s velkou kapacitou nad 10 TB při značném zatížení úložného systému snadno trvat týden a více. Také je třeba mít na paměti, že během rebuildu se výrazně zvyšuje pravděpodobnost selhání dalších úložných zařízení kvůli zvýšenému zatížení. A to už může představovat vážné nebezpečí, pokud se například používá RAID5.
Jako řešení tohoto problému si mnozí výrobci úložných systémů kladou za cíl urychlit proces obnovení. Pro tento úkol mohou být použity různé přístupy, ale podstata je stejná – kopírovat během rebuildu pouze skutečně obsazené bloky. Ani Qsan se této problematiky nevzdává. U úložných systémů tohoto dodavatele s aktivovanou možností systém sleduje bloky používané pro zápis, a tím má možnost v případě selhání disku kopírovat na nový úložný zařízení pouze tyto bloky.
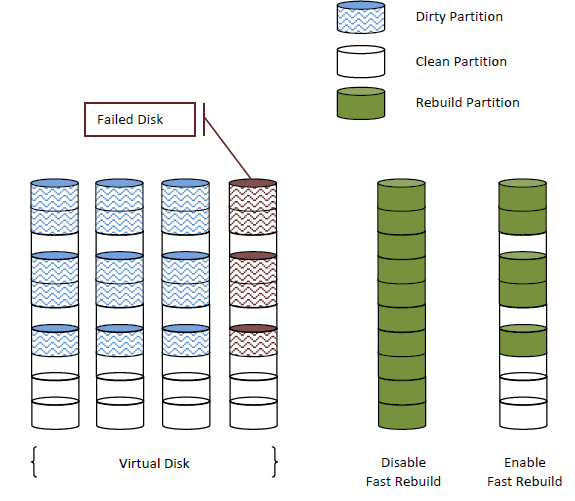
Možnost Rychlé obnovení není ve výchozím nastavení aktivována při vytváření nových svazků, protože její použití má vliv na výkon, zejména při operacích náhodného zápisu, protože:
- Je nutné sledovat záznamy v blocích;
- Při rebuildování nedochází k přepočtu kontrolních součtů pro nevyužitý prostor, proto je při novém záznamu do této oblasti nejprve nutné „Inicializovat“ ho.
Proto se nedoporučuje používat Fast Rebuild pro svazky, například s vysoce zatíženými databázemi nebo v systémech videodení, kde bude svazek nakonec zaplněn na 100 %. Naopak pro souborové nebo e-mailové servery bude tato možnost velmi užitečná.
Na závěr
Každý výrobce SÀD předpokládá, že jeho zařízení jsou spolehlivá. A pokud při vývoji zařízení nedošlo k fatálním chybám a neuvěřitelné touze po úsporách během jejich výroby a testování, pak s dodavatelem lze obecně souhlasit. Nicméně je třeba si uvědomit:
- základní odolnost SÀD je především způsob, jak pokračovat v přístupu k datům v případě selhání jakékoli komponenty;
- další možnosti v oblasti odolnosti (jako ty, které byly popsány výše) vylučují některé varianty poruch a zvyšují vaše šance na přístup k datům;
- 100% spolehlivosti, bohužel, neexistuje. Ale abychom se k ní co nejvíce přiblížili, většina rozumných dodavatelů SÀD (a mezi nimi) vyvíjejí maximální úsilí k neustálému zdokonalování svých produktů jak v hardwarové, tak v softwarové části.
Přitom také nesmíme zapomínat, že žádná absolutní spolehlivost SÀD nenahrazuje potřebu zálohování, jasných a nacvičených plánů obnovy v případě havárie a operativní technické podpory dodavatele.
Zdroj: habr.com
