

Možná víte, co je OSINT a používali jste vyhledávač Shodan, nebo už využíváte platformu Threat Intelligence pro prioritizaci IOC z různých feedů. Ale někdy je potřeba neustále se dívat na svou firmu z vnější strany a získávat pomoc při odstraňování zjištěných incidentů. umožňuje sledovat digitální aktiva společnosti a její analytiky nabízejí konkrétní kroky.
V podstatě Digital Shadows harmonicky doplňuje existující SOC nebo zcela pokrývá funkčnost sledování vnějšího perimetru. Budování ekosystému probíhá od roku 2011 a pod kapotou je realizováno spousta zajímavých věcí. DS monitoruje internet, sociální sítě a darknet a vybírá z celého toku informací jen to důležité.
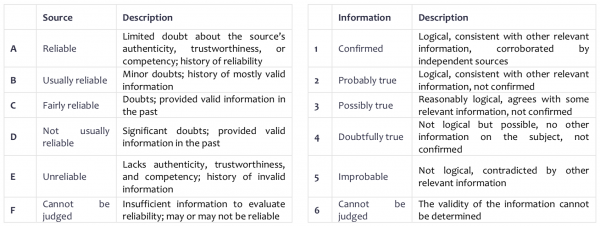
Ve svém týdenním newsletteru firma uvádí tabulku, kterou můžete využít ve své každodenní praxi pro hodnocení zdroje a získané informace. S tabulkou se můžete také seznámit na konci článku.
Digital Shadows je schopná zjistit a potlačit phishingové domény, falešné účty na sociálních sítích; najít kompromitované přihlašovací údaje zaměstnanců a uniklé informace, odhalit informace o probíhajících kybernetických útocích na firmu, neustále sledovat veřejný perimetr organizace a dokonce pravidelně analyzovat mobilní aplikace v sandboxu.
Identifikace digitálních rizik
Každá firma v průběhu své činnosti získává vazby na klienty a partnery, a data, která se snaží chránit, se stávají stále zranitelnějšími, jejich množství stále roste.
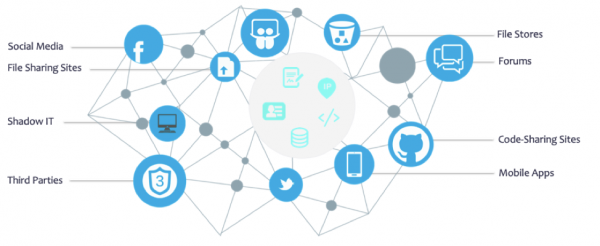
Aby bylo možné začít spravovat tato rizika, musí firma začít dívat za hranice svého perimetru, kontrolovat ho a získávat aktuální informace o změnách.
Detection Ztráty Dat (citlivé dokumenty, dostupné zaměstnancům, technické informace, duševní vlastnictví).
Představte si, že vaše duševní vlastnictví bylo zveřejněno na internetu nebo se do repozitáře GitHub omylem dostal interní důvěrný kód. Útočníci mohou tyto údaje využít k zahájení cílenějších kybernetických útoků.
Online Bezpečnost Značky (phishingové domény a profily na sociálních sítích, mobilní software imitující společnost).
Vzhledem k tomu, že je nyní obtížné najít společnost bez sociální sítě nebo podobné platformy pro interakci s potenciálními zákazníky, útočníci se snaží vydávat za značku společnosti. Kyberzločinci to dělají registrací falešných domén, účtů na sociálních sítích a mobilních aplikací. V případě úspěšného phishingu / podvodu to může mít vliv na příjmy, loajalitu a důvěru zákazníků.
Snížení útočné plochy (zranitelné služby na periférii s Internetem, otevřené porty, problematické certifikáty).
S růstem IT infrastruktury roste i útočná plocha a počet informačních objektů. Dříve nebo později se mohou vnitřní systémy náhodně ocitnout zveřejněny ve vnějším světě, například databáze.
DS_ upozorní na problémy dříve, než jich může útočník využít, vyhodnotí nejprioritnější, analytici doporučí další kroky a ihned bude možné provést takedown.
Rozhraní DS_
Můžete použít přímo webové rozhraní řešení nebo využít API.
Jak můžete vidět, analytický souhrn je prezentován jako pyramidová struktura, od počtu zmínek po skutečné incidenty získané z různých zdrojů.
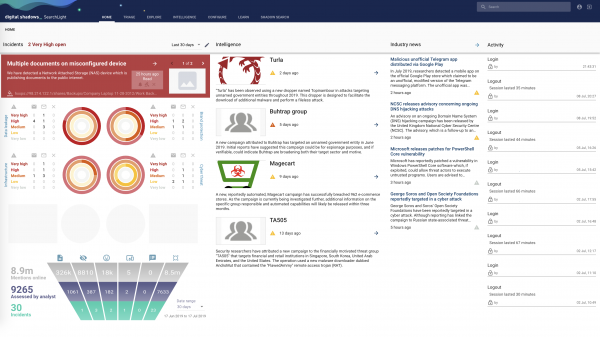
Mnozí používají toto řešení jako Wikipedii s informacemi o aktivních útočnících, prováděných kampaních a událostech v oblasti kybernetické bezpečnosti.
Digital Shadows lze snadno integrovat do jakéhokoli externího systému. Podporována jsou jak upozornění, tak REST API pro integraci do vlastního systému. Můžeme jmenovat IBM QRadar, ArcSight, Demisto, Anomali a .
Jak řídit digitální rizika — 4 základní kroky
Krok 1: Určení kritických podnikových aktiv
Tento první krok spočívá samozřejmě v porozumění tomu, o co se organizace nejvíce stará a co chce chránit.
Lze rozdělit do klíčových kategorií:
- Lidé (zákazníci, zaměstnanci, partneři, dodavatelé);
- Organizace (příbuzné a servisní společnosti, sdílená infrastruktura);
- Systémy a operačně kritické aplikace (webové stránky, portály, databáze s údaji zákazníků, systémy zpracování plateb, systémy přístupu zaměstnanců nebo ERP aplikace).
Při sestavování tohoto seznamu je doporučeno řídit se jednoduchou myšlenkou — aktiva by měla být kolem kritických obchodních procesů nebo ekonomicky důležitých funkcí společnosti.
Obvykle se přidávají stovky zdrojů, včetně:
- názvů společností;
- značek / obchodních známek;
- rozsahů IP adres;
- domén;
- odkazů na sociální sítě;
- dodavatelů;
- mobilních aplikací;
- čísla patentů;
- značení dokumentů;
- identifikátorů DLP;
- podpisů e-mailových zpráv.
Přizpůsobení služby sobě zaručuje získání pouze relevantních upozornění. Je to iterativní cyklus a uživatelé systému budou přidávat aktiva, jak se objevují, jako jsou nové názvy projektů, nadcházející fúze a akvizice nebo aktualizované webové domény.
Krok 2: Porozumění potenciálním hrozbám
Aby bylo možné nejlépe vyhodnotit rizika, je třeba porozumět potenciálním hrozbám a digitálním rizikům společnosti.
- Techniky, taktiky a postupy útočníků (TTP)
Rámec a další pomáhají najít společný jazyk mezi obranou a útokem. Shromažďování informací a porozumění chování širokého spektra útočníků poskytuje velmi užitečný kontext při ochraně. To umožňuje pochopit další krok v pozorovaném útoku, nebo vybudovat obecnou koncepci obrany na základě . - Možnosti útočníků
Útočník bude využívat nejslabší článek nebo nejkratší cestu. Různé vektory útoků a jejich kombinace — e-mail, web, pasivní shromažďování informací atd.
Krok 3: Sledování nežádoucích výskytů digitálních aktiv
Aby bylo možné identifikovat aktiva, je třeba pravidelně sledovat velké množství zdrojů, jako jsou:
- Git repozitáře;
- Špatně nakonfigurované cloudové úložiště;
- Paste stránky;
- Sociální média;
- Kriminalistické fóra;
- Dark web.
Abychom začali s něčím, můžete použít bezplatné nástroje a techniky, které jsou hodnoceny podle složitosti v příručce '’.
Krok 4: Přijetí opatření k ochraně
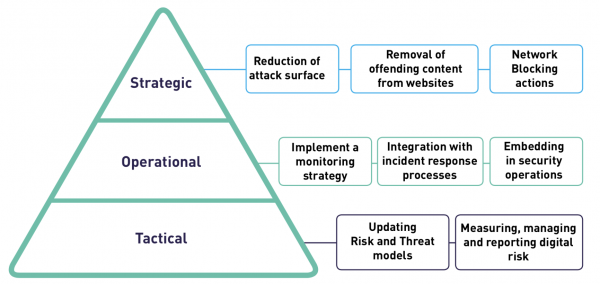
Po obdržení upozornění je třeba učinit konkrétní kroky. Lze vymezit Taktické, Operativní a Strategické.
V Digital Shadows každé varování obsahuje doporučené akce. Pokud jde o phishingovou doménu nebo stránku na sociální síti, stav provedení vyřízení lze sledovat v sekci 'Takedowns'.
Přístup k demo portálu po dobu 7 dní
Hned na úvod bych chtěl říci, že se nejedná o plnohodnotné testování, ale pouze o dočasný přístup k demoportu pro seznámení se s jeho rozhraním a vyhledávání některých informací. Plnohodnotné testování bude obsahovat aktuální údaje pro konkrétní společnost a předpokládá práci analytika.
Demoporat obsahuje:
- příklady varování pro phishingové domény, otevřené přihlašovací údaje a slabá místa v infrastruktuře;
- vyhledávání na stránkách darknetu, kriminálních fórech, kanálech a mnohem více;
- 200 profilů kybernetických hrozeb, nástrojů a kampaní.
Přístup je možný prostřednictvím této .
Týdenní zpravodaje a podcasty
V týdenním zpravodaji můžete získávat shrnutí aktuálních informací a posledních událostí za uplynulý týden. Také si můžete poslechnout podcast .
Pro hodnocení zdroje Digital Shadows pomocí kvalitativních tvrzení z obou matic, hodnotící věrohodnost zdrojů a důvěryhodnost informací od nich získaných.
Článek je napsán na motivy '’.
Pokud vás toto řešení zaujalo, můžete se na nás obrátit — společnost ', distributor Digital Shadows_. Stačí napsat ve volné formě na .
Autoři: a .
Zdroj: habr.com
