

Na letošním PHDays 9 jsme pořádali soutěž o hackování továrny na přepravu plynu — soutěž . Na místě byly tři stanoviště s různými parametry zabezpečení (Žádné zabezpečení, Nízké zabezpečení, Vysoké zabezpečení), emulující stejný průmyslový proces: do balónu se pumpoval (a pak vypouštěl) vzduch pod tlakem.
Navzdory různým parametrům zabezpečení byl hardwarový základ stánků totožný: PLC Siemens Simatic série S7-300; tlačítko pro nouzové vypuštění a přístroj pro měření tlaku (připojené k digitálním vstupům PLC (DI)); ventily, pracující na pumpování a vypouštění vzduchu (připojené k digitálním výstupům PLC (DO)) — viz obrázek níže.
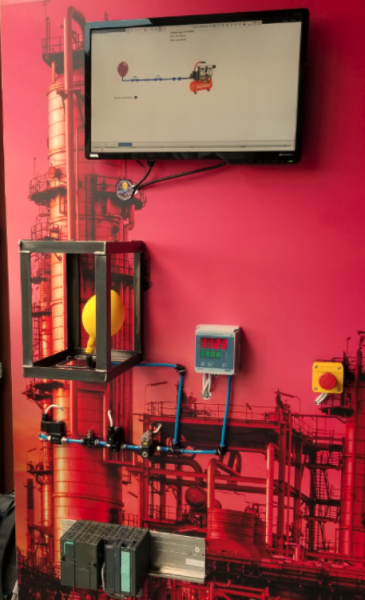
PLC na základě údajů o tlaku a podle svého programu rozhodovalo o vypuštění nebo nafouknutí balónu (otevíralo a zavíralo odpovídající ventily). Na všech stáncích však byl zahrnut režim ručního ovládání, který umožňoval řídit stavy ventilů bez jakýchkoli omezení.
Stanoviště se lišila složitostí zapnutí tohoto režimu: na nezabezpečeném stanovišti bylo nejjednodušší to provést, zatímco na stanovišti s vysokým zabezpečením to bylo naopak složitější.
Během dvou dnů bylo vyřešeno pět z šesti úkolů; účastník, který obsadil první místo, získal 233 bodů (na přípravu na soutěž strávil týden). První tři: I. místo — a1exdandy, II. — Rubikoid, III. — Ze.
Během PHDays však nikdo z účastníků nedokázal překonat všechna tři stanoviště, a proto jsme se rozhodli uspořádat online soutěž a na začátku června jsme zveřejnili nejtěžší úkol. Účastníci měli měsíc na vykonání úkolu, nalezení vlajky a podrobné a zajímavé popsání řešení.
Pod katem zveřejňujeme analýzu nejlepšího řešení úkolu z předložených za měsíc, které našel Alexej Kovrižných (a1exdandy) z firmy Digital Security, který obsadil I. místo v soutěži během PHDays. Níže uvádíme jeho text s našimi komentáři.
První analýza
Takže v úkolu byl archiv s položkami:
- block_upload_traffic.pcapng
- DB100.bin
- hints.txt
Soubor hints.txt obsahuje potřebné informace a tipy pro vyřešení úkolu. Zde je jeho obsah:
- Petrovič mi včera řekl, že z PlcSim lze nahrát bloky do Step7.
- Na stanovišti byl použit PLC Siemens Simatic série S7-300.
- PlcSim je emulátor PLC, který umožňuje spouštět a ladit programy pro PLC Siemens S7.
Soubor DB100.bin zřejmě obsahuje blok dat DB100 PLC:
00000000: 0100 0102 6e02 0401 0206 0100 0101 0102  ....n...........
00000010: 1002 0501 0202 2002 0501 0206 0100 0102  ...... .........
00000020: 0102 7702 0401 0206 0100 0103 0102 0a02  ..w.............
00000030: 0501 0202 1602 0501 0206 0100 0104 0102  ................
00000040: 7502 0401 0206 0100 0105 0102 0a02 0501  u...............
00000050: 0202 1602 0501 0206 0100 0106 0102 3402  ..............4.
00000060: 0401 0206 0100 0107 0102 2602 0501 0202  ..........&.....
00000070: 4c02 0501 0206 0100 0108 0102 3302 0401  L...........3...
00000080: 0206 0100 0109 0102 0a02 0501 0202 1602  ................
00000090: 0501 0206 0100 010a 0102 3702 0401 0206  ..........7.....
000000a0: 0100 010b 0102 2202 0501 0202 4602 0501  ......".....F...
000000b0: 0206 0100 010c 0102 3302 0401 0206 0100  ........3.......
000000c0: 010d 0102 0a02 0501 0202 1602 0501 0206  ................
000000d0: 0100 010e 0102 6d02 0401 0206 0100 010f  ......m.........
000000e0: 0102 1102 0501 0202 2302 0501 0206 0100  ........#.......
000000f0: 0110 0102 3502 0401 0206 0100 0111 0102  ....5...........
00000100: 1202 0501 0202 2502 0501 0206 0100 0112  ......%.........
00000110: 0102 3302 0401 0206 0100 0113 0102 2602  ..3...........&.
00000120: 0501 0202 4c02 0501 0206 0100            ....L.......
Podle názvu souboru block_upload_traffic.pcapng obsahuje dump provozu nahrávání bloků na PLC.
Je třeba poznamenat, že tento dump provozu bylo během konference na místě soutěže trochu obtížné získat. Bylo nutné se seznámit se skriptem ze souboru projektu pro TeslaSCADA2. Z něj bylo možné pochopit, kde se nachází šifrovaný dump pomocí RC4 a jaký klíč je třeba použít pro jeho dešifrování. Dumps bloků dat na místě bylo možné získat pomocí klienta protokolu S7. K tomu jsem použil demo klienta z balíčku Snap7.
Extrakce bloků zpracování signálů z dumpu provozu
Pohledem na obsah dumpu lze pochopit, že se v něm přenášejí bloky zpracování signálů OB1, FC1, FC2 a FC3:
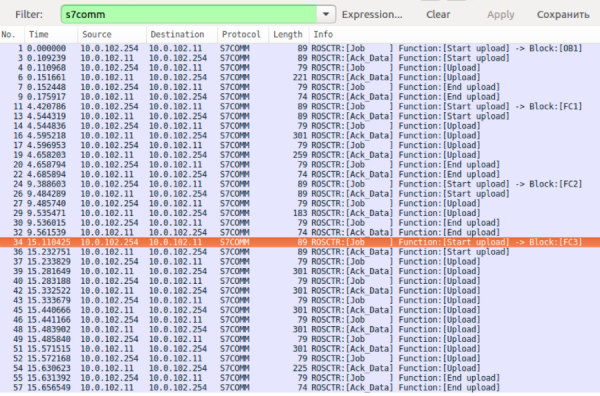
Je nutné tyto bloky extrahovat. To lze udělat například následujícím skriptem, po předchozím převodu provozu z formátu pcapng na pcap:
#!/usr/bin/env python2

import struct
from scapy.all import *

packets = rdpcap('block_upload_traffic.pcap')
s7_hdr_struct = '>BBHHHHBB'
s7_hdr_sz = struct.calcsize(s7_hdr_struct)
tpkt_cotp_sz = 7
names = iter(['OB1.bin', 'FC1.bin', 'FC2.bin', 'FC3.bin'])
buf = ''

for packet in packets:
    if packet.getlayer(IP).src == '10.0.102.11':
        tpkt_cotp_s7 = str(packet.getlayer(TCP).payload)
        if len(tpkt_cotp_s7) < tpkt_cotp_sz + s7_hdr_sz:
            continue
        s7 = tpkt_cotp_s7[tpkt_cotp_sz:]
        s7_hdr = s7[:s7_hdr_sz]
        param_sz = struct.unpack(s7_hdr_struct, s7_hdr)[4]
        s7_param = s7[12:12+param_sz]
        s7_data = s7[12+param_sz:]
        if s7_param in ('x1ex00', 'x1ex01'):  # upload
            buf += s7_data[4:]
        elif s7_param == 'x1f':
            with open(next(names), 'wb') as f:
                f.write(buf)
            buf = ''
Po prostudování získaných bloků si lze všimnout, že vždy začínají bajty 70 70 (pp). Nyní se musíme naučit je analyzovat. Nápověda k úkolu naznačuje, že k tomu je třeba použít PlcSim.
Získání čitelných instrukcí z bloků
Nejprve se pokusíme naprogramovat S7-PlcSim a nahrajeme do něj několik bloků s opakujícími se instrukcemi (= Q 0.0) pomocí softwaru Simatic Manager, a uložíme výsledný soubor v emulátoru PLC jako example.plc. Po prozkoumání obsahu souboru lze snadno určit začátek nahraných bloků podle signatury 70 70, kterou jsme zjistili dříve. Před bloky je očividně zapsána velikost bloku jako 4-bajtová hodnota little-endian.
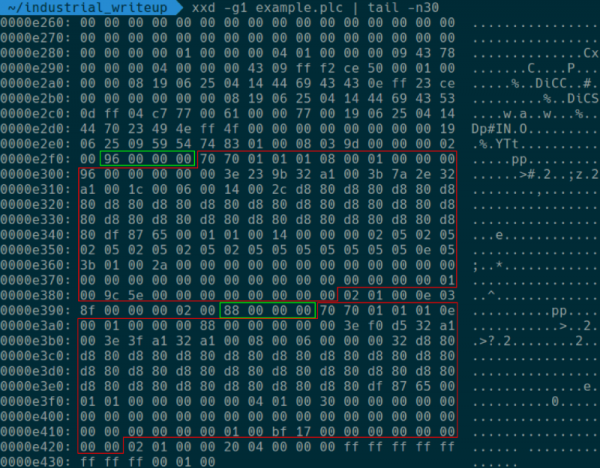
Poté, co jsme získali informace o struktuře plc-souborů, se objevil následující plán pro čtení programů PLC S7:
- Pomocí Simatic Manager vytvoříme v S7-PlcSim strukturu bloků, která odpovídá té, kterou jsme dostali z dumpu. Velikosti bloků musí souhlasit (toho dosáhneme naplněním bloků potřebným počtem instrukcí) a jejich identifikátory (OB1, FC1, FC2, FC3).
- Uložíme PLC do souboru.
- Nahraďte obsah bloků v získaném souboru bloky z dumpu provozu. Začátek bloků určujeme podle signatury.
- Získaný soubor nahrajeme do S7-PlcSim a zkontrolujeme obsah bloků v Simatic Manager.
Náhradu bloků lze provést například následujícím kódem:
with open('original.plc', 'rb') as f:
    plc = f.read()
blocks = []
for fname in ['OB1.bin', 'FC1.bin', 'FC2.bin', 'FC3.bin']:
    with open(fname, 'rb') as f:
        blocks.append(f.read())

i = plc.find(b'pp')
for block in blocks:
    plc = plc[:i] + block + plc[i+len(block):]
    i = plc.find(b'pp', i + 1)

with open('target.plc', 'wb') as f:
    f.write(plc)
Alexej se vydal, možná, složitější, ale přesto správnou cestou. Předpokládali jsme, že účastníci využijí program NetToPlcSim, aby bylo možné komunikovat s PlcSim přes síť, nahrají bloky do PlcSim přes Snap7 a poté stáhnou tyto bloky jako projekt z PlcSim pomocí vývojového prostředí.
Po otevření získaného souboru v S7-PlcSim lze přečíst přepsané bloky pomocí Simatic Manager. Hlavní funkce řízení zařízení jsou zapsány v bloku FC1. Zvláštní pozornost si zaslouží proměnná #TEMP0, jejíž aktivace podle všeho přepíná řízení PLC do ručního režimu na základě hodnot bitové paměti M2.2 a M2.3. Hodnota #TEMP0 je nastavena funkcí FC3.
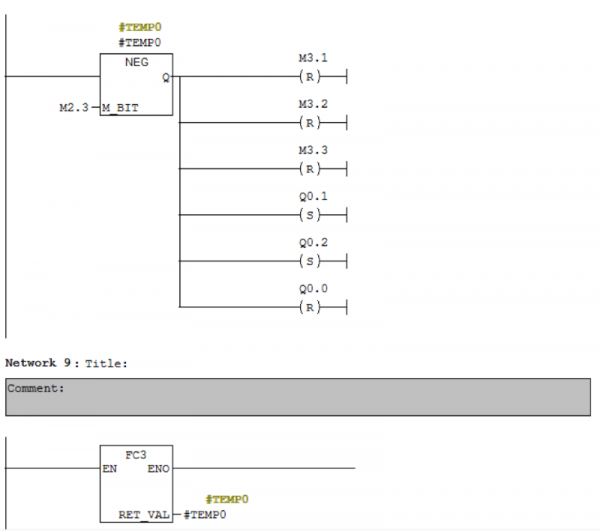
Pro vyřešení úkolu je nutné analyzovat funkci FC3 a pochopit, co je třeba udělat, aby vrátila logickou jedničku.
Bloky zpracování signálů PLC na stojanu Low Security na místě soutěže byly uspořádány obdobně, ale pro nastavení hodnoty proměnné #TEMP0 stačilo napsat řetězec my ninja way do bloku DB1. Ověření hodnoty v bloku bylo zorganizováno srozumitelně a nevyžadovalo hluboké znalosti programovacího jazyka bloků. Je zřejmé, že na úrovni High Security bude dosažení ručního ovládání mnohem obtížnější a bude nutné se vyznat v nuancích jazyka STL (jeden z metod programování PLC S7).
Obrátit blok FC3
Obsah bloku FC3 v zobrazení STL:
      L     B#16#0
      T     #TEMP13
      T     #TEMP15
      L     P#DBX 0.0
      T     #TEMP4
      CLR
      =     #TEMP14
M015: L     #TEMP4
      LAR1
      OPN   DB   100
      L     DBLG
      TAR1
      <=D
      JC    M016
      L     DW#16#0
      T     #TEMP0
      L     #TEMP6
      L     W#16#0
      I
      JC    M00d
      L     P#DBX 0.0
      LAR1
M00d: L     B [AR1,P#0.0]
      T     #TEMP5
      L     W#16#1
      ==I
      JC    M007
      L     #TEMP5
      L     W#16#2
      ==I
      JC    M008
      L     #TEMP5
      L     W#16#3
      ==I
      JC    M00f
      L     #TEMP5
      L     W#16#4
      ==I
      JC    M00e
      L     #TEMP5
      L     W#16#5
      ==I
      JC    M011
      L     #TEMP5
      L     W#16#6
      ==I
      JC    M012
      JU    M010
M007: +AR1  P#1.0
      L     P#DBX 0.0
      LAR2
      L     B [AR1,P#0.0]
      L     C#8
      *I
      +AR2
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      JL    M003
      JU    M001
      JU    M002
      JU    M004
M003: JU    M005
M001: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #TEMP0
      JU    M006
M002: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #TEMP1
      JU    M006
M004: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #TEMP2
      JU    M006
M00f: +AR1  P#1.0
      L     B [AR1,P#0.0]
      L     C#8
      *I
      T     #TEMP11
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9
      TAR1  #TEMP4
      OPN   DB   101
      L     P#DBX 0.0
      LAR1
      L     #TEMP11
      +AR1
      LAR2  #TEMP9
      L     B [AR2,P#0.0]
      T     B [AR1,P#0.0]
      L     #TEMP4
      LAR1
      JU    M006
M008: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP3
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      JL    M009
      JU    M00b
      JU    M00a
      JU    M00c
M009: JU    M005
M00b: L     #TEMP3
      T     #TEMP0
      JU    M006
M00a: L     #TEMP3
      T     #TEMP1
      JU    M006
M00c: L     #TEMP3
      T     #TEMP2
      JU    M006
M00e: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10
      TAR1  #TEMP4
      LAR1  #TEMP9
      LAR2  #TEMP10
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      AW
      INVI
      T     #TEMP12
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      OW
      L     #TEMP12
      AW
      T     B [AR1,P#0.0]
      L     DW#16#0
      T     #TEMP0
      L     MB   101
      T     #TEMP1
      L     MB   102
      T     #TEMP2
      L     #TEMP4
      LAR1
      JU    M006
M011: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10
      TAR1  #TEMP4
      LAR1  #TEMP9
      LAR2  #TEMP10
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      -I
      T     B [AR1,P#0.0]
      L     DW#16#0
      T     #TEMP0
      L     MB   101
      T     #TEMP1
      L     MB   102
      T     #TEMP2
      L     #TEMP4
      LAR1
      JU    M006
M012: L     #TEMP15
      INC   1
      T     #TEMP15
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10
      TAR1  #TEMP4
      LAR1  #TEMP9
      LAR2  #TEMP10
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      ==I
      JCN   M013
      JU    M014
M013: L     P#DBX 0.0
      LAR1
      T     #TEMP4
      L     B#16#0
      T     #TEMP6
      JU    M006
M014: L     #TEMP4
      LAR1
      L     #TEMP13
      L     L#1
      +I
      T     #TEMP13
      JU    M006
M006: L     #TEMP0
      T     MB   100
      L     #TEMP1
      T     MB   101
      L     #TEMP2
      T     MB   102
      +AR1  P#1.0
      L     #TEMP6
      +     1
      T     #TEMP6
      JU    M005
M010: L     P#DBX 0.0
      LAR1
      L     0
      T     #TEMP6
      TAR1  #TEMP4
M005: TAR1  #TEMP4
      CLR
      =     #TEMP16
      L     #TEMP13
      L     L#20
      ==I
      S     #TEMP16
      L     #TEMP15
      ==I
      A     #TEMP16
      JC    M017
      L     #TEMP13
      L     L#20
      <I
      S     #TEMP16
      L     #TEMP15
      ==I
      A     #TEMP16
      JC    M018
      JU    M019
M017: SET
      =     #TEMP14
      JU    M016
M018: CLR
      =     #TEMP14
      JU    M016
M019: CLR
      O     #TEMP14
      =     #RET_VAL
      JU    M015
M016: CLR
      O     #TEMP14
      =     #RET_VAL
Kód je poměrně rozsáhlý a člověku, který není obeznámen s STL, se může zdát složitý. Není smysluplné rozebírat každou instrukci v rámci tohoto článku, podrobně se s instrukcemi a možnostmi jazyka STL můžete seznámit v odpovídajícím manuálu: . Zde uvedu stejný kód po zpracování — přejmenování štítků a proměnných a přidání komentářů, které popisují algoritmus a některé konstrukce jazyka STL. Hned zdůrazním, že v daném bloku je realizována virtuální stroj, který vykonává určitý bajtkód umístěný v bloku DB100, jehož obsah známe. Instrukce virtuálního stroje se skládají z 1 bajtu operací a bajtů argumentů, po jednom bajtu pro každý argument. Všechny uvedené instrukce mají dva argumenty, jejichž hodnoty jsem v komentářích označil jako X a Y.
Kód po zpracování]
# Инициализация различных переменных
      L     B#16#0
      T     #CHECK_N        # Счетчик успешно пройденных проверок
      T     #COUNTER_N      # Счетчик общего количества проверок
      L     P#DBX 0.0
      T     #POINTER        # Указатель на текущую инструкцию
      CLR
      =     #PRE_RET_VAL

# Основной цикл работы интерпретатора байт-кода
LOOP: L     #POINTER
      LAR1
      OPN   DB   100
      L     DBLG
      TAR1
      <=D                   # Проверка выхода указателя за пределы программы
      JC    FINISH
      L     DW#16#0
      T     #REG0
      L     #TEMP6
      L     W#16#0
      <>I
      JC    M00d
      L     P#DBX 0.0
      LAR1

# Конструкция switch - case для обработки различных опкодов
M00d: L     B [AR1,P#0.0]
      T     #OPCODE
      L     W#16#1
      ==I
      JC    OPCODE_1
      L     #OPCODE
      L     W#16#2
      ==I
      JC    OPCODE_2
      L     #OPCODE
      L     W#16#3
      ==I
      JC    OPCODE_3
      L     #OPCODE
      L     W#16#4
      ==I
      JC    OPCODE_4
      L     #OPCODE
      L     W#16#5
      ==I
      JC    OPCODE_5
      L     #OPCODE
      L     W#16#6
      ==I
      JC    OPCODE_6
      JU    OPCODE_OTHER

# Обработчик опкода 01: загрузка значения из DB101[X] в регистр Y
# OP01(X, Y): REG[Y] = DB101[X]
OPCODE_1: +AR1  P#1.0
      L     P#DBX 0.0
      LAR2
      L     B [AR1,P#0.0]   # Загрузка аргумента X (индекс в DB101)
      L     C#8
      *I
      +AR2
      +AR1  P#1.0
      L     B [AR1,P#0.0]   # Загрузка аргумента Y (индекс регистра)
      JL    M003            # Аналог switch - case на основе значения Y
      JU    M001            # для выбора необходимого регистра для записи.
      JU    M002            # Подобные конструкции используются и в других
      JU    M004            # операциях ниже для аналогичных целей
M003: JU    LOOPEND
M001: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #REG0           # Запись значения DB101[X] в REG[0]
      JU    PRE_LOOPEND
M002: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #REG1           # Запись значения DB101[X] в REG[1]
      JU    PRE_LOOPEND
M004: OPN   DB   101
      L     B [AR2,P#0.0]
      T     #REG2           # Запись значения DB101[X] в REG[2]
      JU    PRE_LOOPEND

# Обработчик опкода 02: загрузка значения X в регистр Y
# OP02(X, Y): REG[Y] = X
OPCODE_2: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP3
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      JL    M009
      JU    M00b
      JU    M00a
      JU    M00c
M009: JU    LOOPEND
M00b: L     #TEMP3
      T     #REG0
      JU    PRE_LOOPEND
M00a: L     #TEMP3
      T     #REG1
      JU    PRE_LOOPEND
M00c: L     #TEMP3
      T     #REG2
      JU    PRE_LOOPEND

# Опкод 03 не используется в программе, поэтому пропустим его
...

# Обработчик опкода 04: сравнение регистров X и Y
# OP04(X, Y): REG[0] = 0; REG[X] = (REG[X] == REG[Y])
OPCODE_4: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7          # первый аргумент - X
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9          # REG[X]
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10         # REG[Y]
      TAR1  #POINTER
      LAR1  #TEMP9          # REG[X]
      LAR2  #TEMP10         # REG[Y]
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      AW
      INVI
      T     #TEMP12         # ~(REG[Y] & REG[X])
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      OW
      L     #TEMP12
      AW                    # (~(REG[Y] & REG[X])) & (REG[Y] | REG[X]) - аналог проверки на равенство
      T     B [AR1,P#0.0]
      L     DW#16#0
      T     #REG0
      L     MB   101
      T     #REG1
      L     MB   102
      T     #REG2
      L     #POINTER
      LAR1
      JU    PRE_LOOPEND

# Обработчик опкода 05: вычитание регистра Y из X
# OP05(X, Y): REG[0] = 0; REG[X] = REG[X] - REG[Y]
OPCODE_5: +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9          # REG[X]
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10         # REG[Y]
      TAR1  #POINTER
      LAR1  #TEMP9
      LAR2  #TEMP10
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      -I                    # ACCU1 = ACCU2 - ACCU1, REG[X] - REG[Y]
      T     B [AR1,P#0.0]
      L     DW#16#0
      T     #REG0
      L     MB   101
      T     #REG1
      L     MB   102
      T     #REG2
      L     #POINTER
      LAR1
      JU    PRE_LOOPEND

# Обработчик опкода 06: инкремент #CHECK_N при равенстве регистров X и Y
# OP06(X, Y): #CHECK_N += (1 if REG[X] == REG[Y] else 0)
OPCODE_6: L     #COUNTER_N
      INC   1
      T     #COUNTER_N
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP7          #  REG[X]
      L     P#M 100.0
      LAR2
      L     #TEMP7
      L     C#8
      *I
      +AR2
      TAR2  #TEMP9          #  REG[X]
      +AR1  P#1.0
      L     B [AR1,P#0.0]
      T     #TEMP8
      L     P#M 100.0
      LAR2
      L     #TEMP8
      L     C#8
      *I
      +AR2
      TAR2  #TEMP10         # REG[Y]
      TAR1  #POINTER
      LAR1  #TEMP9          # REG[Y]
      LAR2  #TEMP10         # REG[X]
      L     B [AR1,P#0.0]
      L     B [AR2,P#0.0]
      ==I
      JCN   M013
      JU    M014
M013: L     P#DBX 0.0
      LAR1
      T     #POINTER
      L     B#16#0
      T     #TEMP6
      JU    PRE_LOOPEND
M014: L     #POINTER
      LAR1
# Инкремент значения #CHECK_N
      L     #CHECK_N
      L     L#1
      +I
      T     #CHECK_N
      JU    PRE_LOOPEND

PRE_LOOPEND: L     #REG0
      T     MB   100
      L     #REG1
      T     MB   101
      L     #REG2
      T     MB   102
      +AR1  P#1.0
      L     #TEMP6
      +     1
      T     #TEMP6
      JU    LOOPEND

OPCODE_OTHER: L     P#DBX 0.0
      LAR1
      L     0
      T     #TEMP6
      TAR1  #POINTER

LOOPEND: TAR1  #POINTER
      CLR
      =     #TEMP16
      L     #CHECK_N
      L     L#20
      ==I
      S     #TEMP16
      L     #COUNTER_N
      ==I
      A     #TEMP16
# Все проверки пройдены, если #CHECK_N == #COUNTER_N == 20
      JC    GOOD
      L     #CHECK_N
      L     L#20
      <I
      S     #TEMP16
      L     #COUNTER_N
      ==I
      A     #TEMP16
      JC    FAIL
      JU    M019
GOOD: SET
      =     #PRE_RET_VAL
      JU    FINISH
FAIL: CLR
      =     #PRE_RET_VAL
      JU    FINISH
M019: CLR
      O     #PRE_RET_VAL
      =     #RET_VAL
      JU    LOOP
FINISH: CLR
      O     #PRE_RET_VAL
      =     #RET_VAL
Po získání představy o instrukcích virtuálního stroje napíšeme malý disassembler pro analýzu bajtkódu v bloku DB100:
import string
alph = string.ascii_letters + string.digits

with open('DB100.bin', 'rb') as f:
    m = f.read()

pc = 0

while pc < len(m):
    op = m[pc]
    if op == 1:
        print('R{} = DB101[{}]'.format(m[pc + 2], m[pc + 1]))
        pc += 3
    elif op == 2:
        c = chr(m[pc + 1])
        c = c if c in alph else '?'
        print('R{} = {:02x} ({})'.format(m[pc + 2], m[pc + 1], c))
        pc += 3
    elif op == 4:
        print('R0 = 0; R{} = (R{} == R{})'.format(
            m[pc + 1], m[pc + 1], m[pc + 2]))
        pc += 3
    elif op == 5:
        print('R0 = 0; R{} = R{} - R{}'.format(
            m[pc + 1], m[pc + 1], m[pc + 2]))
        pc += 3
    elif op == 6:
        print('CHECK (R{} == R{})\n'.format(
            m[pc + 1], m[pc + 2]))
        pc += 3
    else:
        print('unk opcode {}'.format(op))
        break
Výsledkem bude následující kód virtuálního stroje:
Kód virtuálního stroje
R1 = DB101[0]
R2 = 6e (n)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[1]
R2 = 10 (?)
R0 = 0; R1 = R1 - R2
R2 = 20 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[2]
R2 = 77 (w)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[3]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[4]
R2 = 75 (u)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[5]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[6]
R2 = 34 (4)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[7]
R2 = 26 (?)
R0 = 0; R1 = R1 - R2
R2 = 4c (L)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[8]
R2 = 33 (3)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[9]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[10]
R2 = 37 (7)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[11]
R2 = 22 (?)
R0 = 0; R1 = R1 - R2
R2 = 46 (F)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[12]
R2 = 33 (3)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[13]
R2 = 0a (?)
R0 = 0; R1 = R1 - R2
R2 = 16 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[14]
R2 = 6d (m)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[15]
R2 = 11 (?)
R0 = 0; R1 = R1 - R2
R2 = 23 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[16]
R2 = 35 (5)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[17]
R2 = 12 (?)
R0 = 0; R1 = R1 - R2
R2 = 25 (?)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)

R1 = DB101[18]
R2 = 33 (3)
R0 = 0; R1 = (R1 == R2)
CHECK (R1 == R0)

R1 = DB101[19]
R2 = 26 (?)
R0 = 0; R1 = R1 - R2
R2 = 4c (L)
R0 = 0; R1 = R1 - R2
CHECK (R1 == R0)
Jak lze vidět, tento program jednoduše kontroluje každý znak z DB101 na rovnost s určenou hodnotou. Konečný řetězec pro úspěšné splnění všech kontrol: n0w u 4r3 7h3 m4573r. Pokud tento řetězec umístíte do bloku DB101, aktivuje se ruční ovládání PLC a bude možné vybuchnout nebo vyfouknout balón.
A to je vše! Alexej ukázal vysokou úroveň znalostí, hodnou průmyslového ninji 🙂 Vítězi jsme poslali pamětní ceny. Děkujeme všem účastníkům!
Zdroj: habr.com
