

V poslední době lze na internetu nalézt obrovské množství materiálů na téma analýzy provozu na okraji sítě. Přitom si všichni jaksi úplně zapomněli na analýzu lokálního provozu, která je neméně důležitá. Tento článek se právě této problematice věnuje. Na příkladu si vzpomeneme na starý dobrý Netflow (a jeho alternativy), prozkoumáme zajímavé případy, možné anomálie v síti a zjistíme výhody řešení, když celá síť funguje jako jeden senzor. A co je nejdůležitější — provést takovou analýzu lokálního provozu lze zcela zdarma, v rámci zkušební licence (45 dní). Pokud vás téma zajímá, vítejte pod článkem. Pokud se vám číst nechce, můžete se dopředu zaregistrovat na , kde vše ukážeme a řekneme (tam se také dozvíte o nadcházejícím školení produktu).
Co je Flowmon Networks?
Především, Flowmon je evropský IT dodavatel. Společnost je česká, se sídlem ve městě Brno (téma sankcí zde ani nemá smysl otevírat). V aktuální podobě je firma na trhu zastoupena od roku 2007. Předtím byla známá pod značkou Invea-Tech. Celkově tedy bylo na vývoj produktů a řešení vynaloženo téměř 20 let.
Flowmon se prezentuje jako značka třídy A. Vyvíjí prémiová řešení pro korporátní zákazníky a je uvedena v kvadrantech Gartner v oblasti monitorování a diagnostiky výkonu sítě (NPMD). Což je zajímavé, ze všech firem v této zprávě je Flowmon jediným dodavatelem, který je Gartnerem označen jako výrobce řešení nejen pro monitorování sítě, ale i pro ochranu informací (Network Behavior Analysis). Prvního místa zatím nedosahuje, ale díky tomu nepřichází s cenou jako křídlo od Boeingu.
Jaké úkoly umožňuje produkt řešit?
Globálně lze vyčlenit následující okruh úkolů, které produkty společnosti řeší:
- zvyšování stability práce sítě a síťových zdrojů minimalizací doby jejich výpadků a nedostupnosti;
- zvyšování celkové úrovně výkonu sítě;
- zvyšování efektivity práce administrativního personálu prostřednictvím:
- využívání moderních nástrojů inovativního monitorování sítě, založených na informacích o IP tocích;
- poskytování podrobných analýz o funkčnosti a stavu sítě – uživatelích a aplikacích pracujících v síti, přenášených datech, interagujících zdrojích, službách a uzlech;
- reakce na incidenty ještě před jejich vznikem, nikoli až po ztrátě služby uživateli a klienty;
- zkrácení času a zdrojů potřebných pro správu sítě a IT infrastruktury;
- zjednodušení úkolů při hledání poruch.
- zvýšení úrovně zabezpečení sítě a informačních prostředků podniku díky využití nesiganturních technologií pro odhalování anomální a škodlivé síťové aktivity, jakož i „útoků nulového dne“ (zero-day);
- zajištění požadované úrovně SLA pro síťové aplikace a databáze.
Produktové portfolio Flowmon Networks
Nyní se podívejme přímo na portfolio produktů Flowmon Networks a zjistíme, čím se konkrétně tato společnost zabývá. Jak už mnozí z názvu tuší, hlavní specializací jsou řešení pro monitoring toku dat (flow monitoring), plus řada dalších modulů, které rozšiřují základní funkčnost.
Ve skutečnosti lze Flowmon nazvat společností zaměřenou na jeden produkt, nebo spíše – jedno řešení. Pojďme se na to podívat blíže, zda je to dobré nebo špatné.
Jádrem systému je sběrač (collector), odpovědný za shromažďování dat podle různých protokolů flow, jako jsou NetFlow v5/v9, jFlow, sFlow, NetStream, IPFIX… Je zřejmé, že pro společnost, která není napojena na žádného výrobce síťového zařízení, je důležité nabídnout trhu univerzální produkt, který není vázán na žádný konkrétní standard nebo protokol.
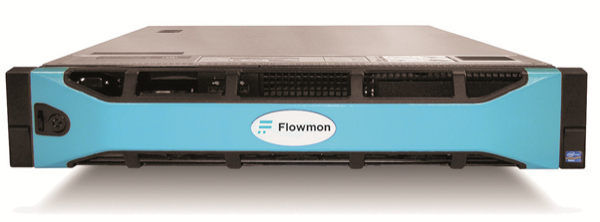
Flowmon Collector
Sběrač je dodáván jak ve formě hardwarového serveru, tak jako virtuální stroj (VMware, Hyper-V, KVM). Mimochodem, hardwarová platforma je realizována na přizpůsobených serverech DELL, což automaticky odstraňuje většinu otázek ohledně záruky a RMA. Vlastní hardwarovou součástí jsou snad jen FPGA desky pro zachycování dat, vyvinuté dceřinou společností Flowmon, které umožňují monitorování při rychlostech až 100 Gbps.
Ale co dělat, pokud existující síťové zařízení nemůže generovat kvalitní flow? Nebo je zátěž na zařízení příliš vysoká? Žádný problém:
Flowmon Prob
V tomto případě Flowmon Networks doporučuje používat vlastní sondy (Flowmon Probe), které se připojují do sítě přes SPAN port přepínače nebo pomocí pasivních TAP rozbočovačů.
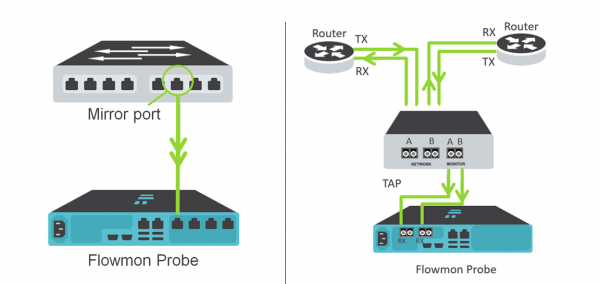
Možnosti nasazení SPAN (zrcadlový port) a TAP
V tomto případě je "surový" provoz přicházející na Flowmon Probe převáděn na rozšířený IPFIX, který obsahuje více než 240 metrik s informacemi. Zatímco ve standardním protokolu NetFlow, generovaném síťovým zařízením, není více než 80 metrik. To umožňuje zajištění viditelnosti protokolů nejen na úrovních 3 a 4, ale také na 7. úrovni podle modelu ISO OSI. Výsledkem je, že síťoví administrátoři mohou monitorovat fungování takových aplikací a protokolů, jako jsou e-mail, HTTP, DNS, SMB…
Konceptuálně, logická architektura systému vypadá následovně:
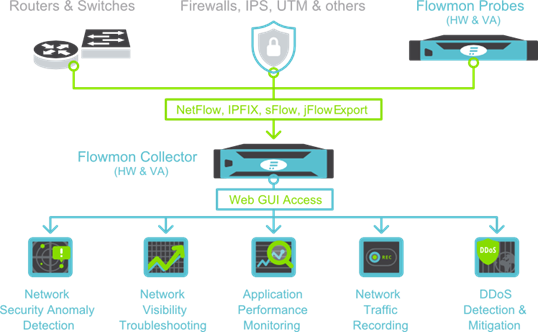
Centrální částí celé "ekosystému" Flowmon Networks je Collector, který přijímá provoz z existujícího síťového zařízení nebo vlastních sond (Probe). Ale pro řešení pro podniky by bylo příliš jednoduché poskytovat funkce výhradně pro monitorování síťového provozu. To dokáží i Open Source řešení, i když ne s takovým výkonem. Hodnotou Flowmon jsou další moduly, které rozšiřují základní funkce:
- modul Anomaly Detection Security – detekce anomální síťové aktivity, včetně útoků „zero-day“, na základě heuristické analýzy provozu a typového síťového profilu;
- modul Monitoring výkonnosti aplikací – kontrola výkonu síťových aplikací bez instalace „agentů“ a vlivu na cílové systémy;
- modul Traffic Recorder – záznam fragmentů síťového provozu podle stanovené sady pravidel nebo podle spouštěče z modulu ADS, pro další troubleshooting a/nebo vyšetřování incidentů IT bezpečnosti;
- modul DDoS ochrana – ochrana okraje sítě před volumetrickými útoky typu denial-of-service DoS/DDoS, včetně útoků na aplikace (OSI L3/L4/L7).
V rámci tohoto článku si ukážeme, jak to všechno funguje naživo na příkladu 2 modulů – Monitoring a diagnostika výkonu sítě a Anomaly Detection Security.
Výchozí údaje:
- server Lenovo RS 140 s hypervizorem VMware 6.0;
- obraz virtuálního stroje Flowmon Collector, který lze ;
- pár přepínačů s podporou flow protokolů.
Krok 1. Instalace Flowmon Collector
Nasazení virtuálního stroje na VMware probíhá zcela standartně z OVF šablony. Výsledkem je virtuální stroj spravovaný CentOSem s připraveným softwarem. Požadavky na zdroje jsou rozumné:
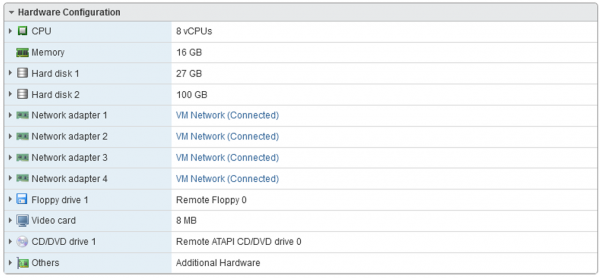
Zbývá pouze provést základní inicializaci pomocí příkazu sysconfig:
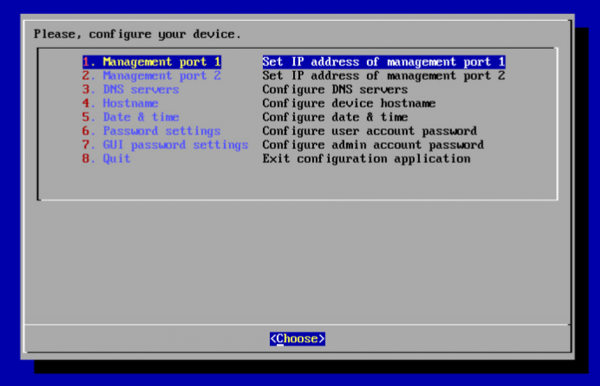
Nastavujeme IP na správním portu, DNS, čas, hostname a můžeme se připojit k webovému rozhraní.
Krok 2. Instalace licence
Zkušební licence na měsíc a půl se generuje a stahuje spolu s obrazem virtuálního stroje. Nahrává se přes Configuration Center -> License. Nakonec vidíme:
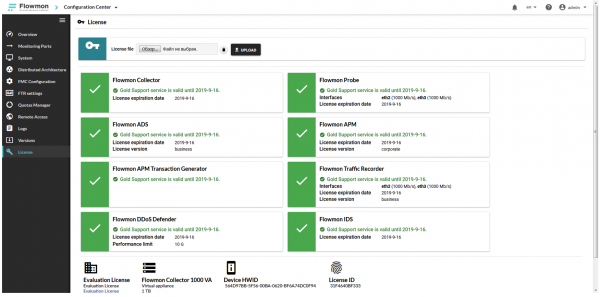
Vše je připraveno. Můžeme začít pracovat.
Krok 3. Nastavení přijímače na sběrném zařízení
V této fázi je třeba určit, jakým způsobem budou data z provozních zdrojů přicházet do systému. Jak jsme již zmínili dříve, to může být jeden z protokolů flow nebo SPAN port na switchi.
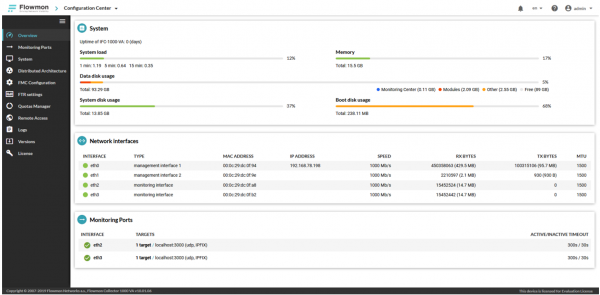
V našem příkladu budeme používat příjem dat pomocí protokolů NetFlow v9 a IPFIX. V tomto případě jako cíl uvedeme IP adresu správcovského rozhraní – 192.168.78.198. Rozhraní eth2 a eth3 (s typem Monitoring interface) se používají pro příjem kopie "syrového" provozu ze SPAN portu switche. Tyto rozhraní vynecháme, nejsou pro nás relevantní.
Dále zkontrolujeme port sběrače, na který by měl provoz přicházet.
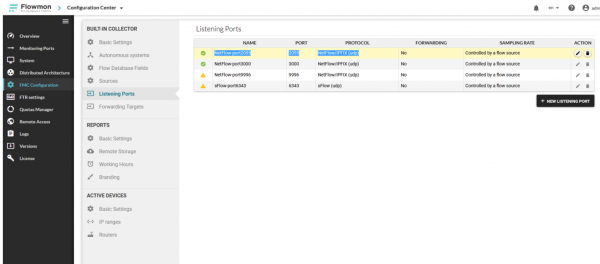
V našem případě sběrač očekává provoz na portu UDP/2055.
Krok 4. Nastavení síťového vybavení pro export flow
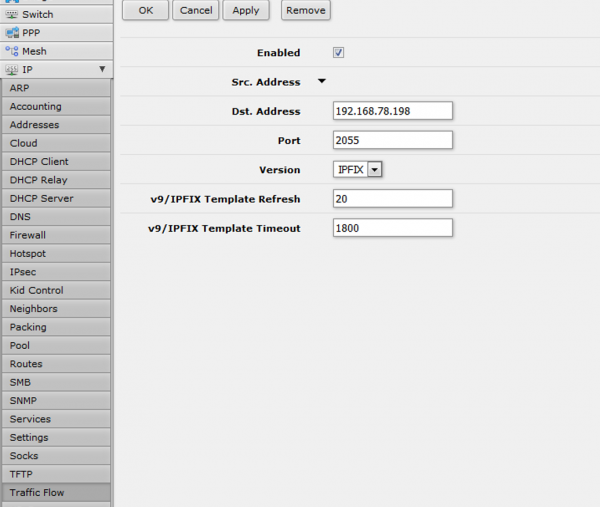
Nastavení NetFlow na zařízení Cisco Systems lze pravděpodobně označit za zcela běžnou záležitost pro každého síťového administrátora. Pro náš příklad vezmeme něco nezvyklého. Například router MikroTik RB2011UiAS-2HnD. Ano, jak podivné, takové cenově výhodné řešení pro malé a domácí kanceláře také podporuje protokoly NetFlow v5/v9 a IPFIX. V nastavení určíme cíl (adresu sběrače 192.168.78.198 a port 2055):
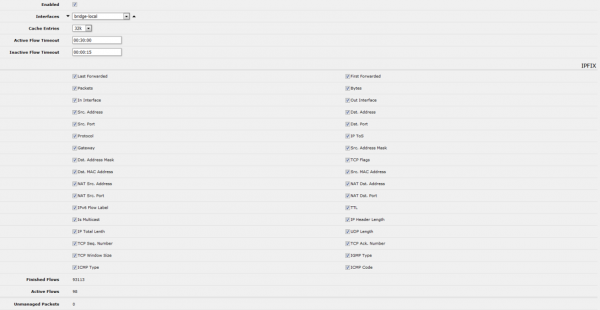
A přidáme všechny dostupné metriky pro export:
Na tomto místě lze říci, že základní nastavení je dokončeno. Zkontrolujeme, zda do systému přichází provoz.
Krok 5. Kontrola a provoz modulu Network Performance Monitoring and Diagnostics
Přítomnost provozu ze zdroje lze zkontrolovat v sekci Flowmon Monitoring Center -> Sources:
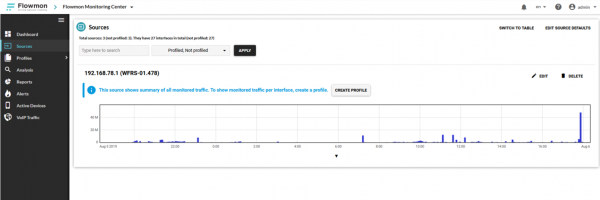
Vidíme, že data přicházejí do systému. Po určité době, kdy sběrač shromáždí provoz, se widgety začnou zobrazovat informace:
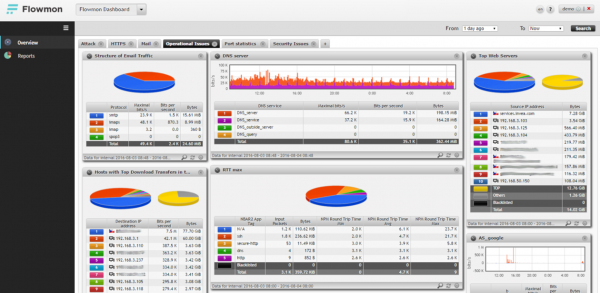
Byla vybudována systém na principu drill down. To znamená, že uživatel, když si vybere zajímavý fragment na schématu nebo grafu, "prohlubuje" se na úroveň dat, která potřebuje:
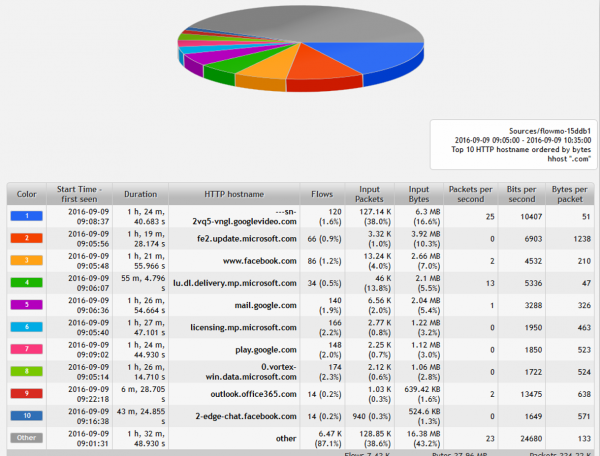
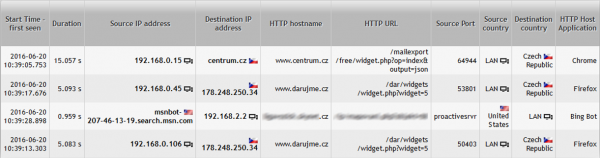
Až k informacím o každém síťovém připojení a spojení:
Krok 6. Modul Anomaly Detection Security
Tento modul bychom mohli nazvat jedním z nejzajímavějších, díky využití bezsignaturních metod pro detekci anomálií v síťovém provozu a škodlivé síťové aktivity. Ale to není analog IDS/IPS systémů. Práce s modulem začíná jeho "vzděláváním". K tomu se ve speciálním wizardu uvádějí všechny klíčové komponenty a služby sítě, včetně:
- adresy brány, DNS, DHCP a NTP serverů,
- adresace v segmentech uživatelů a serverů.
Poté systém přechází do režimu učení, který trvá v průměru od 2 týdnů do 1 měsíce. Během této doby systém vytváří baseline provozu, který je typický přímo pro naši síť. Jinými slovy, systém se učí:
- jaké chování je charakteristické pro uzly sítě?
- jaké objemy dat se obvykle přenášejí a jsou normální pro síť?
- jaký pracovní čas je typický pro uživatele?
- jaké aplikace běží v síti?
- a mnohem více.
Nakonec získáme nástroj, který odhaluje jakékoli anomálie v naší síti a odchylky od typického chování. Zde je několik příkladů, které systém umožňuje odhalit:
- šíření nového malware v síti, který není detekován signaturami antivirusů;
- vybudování DNS, ICMP nebo jiných tunelů a přenos dat obchvatem firewallu;
- objevení nového počítače v síti, který se vydává za DHCP a/nebo DNS server.
Podívejme se, jak to vypadá v praxi. Poté, co váš systém absolvoval výcvik a vytvořil baseline síťového provozu, začíná detekovat incidenty:
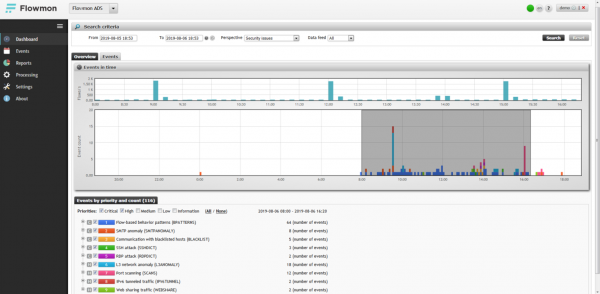
Hlavní stránka modulu - časový graf s vyobrazením odhalených incidentů. V našem příkladu vidíme jasný nárůst, přibližně mezi 9 a 16 hodinou. Označíme ho a podíváme se blíže.
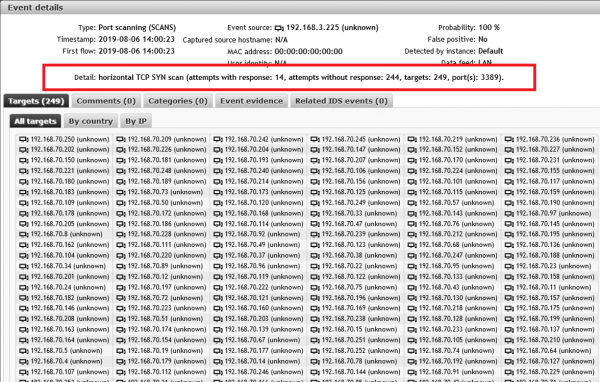
Jasně se projevuje anomální chování útočníka v síti. Všechno začíná tím, že host s adresou 192.168.3.225 začal horizontální skenování sítě na portu 3389 (služba Microsoft RDP) a nachází 14 potenciálních "obětí":
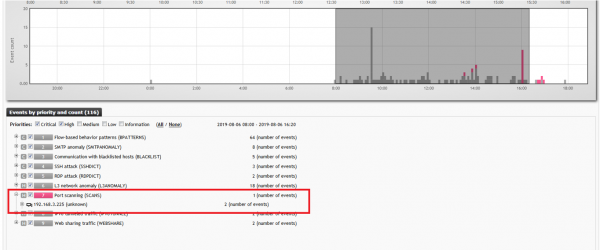
a
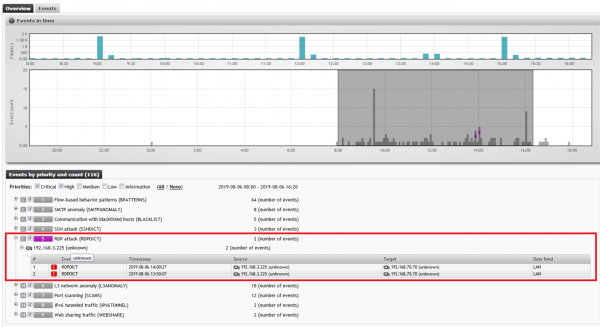
Následující registrovaný incident – hostitel 192.168.3.225 zahájil bruteforce útok na prolomení hesel na službě RDP (port 3389) na dříve identifikovaných adresách:
V důsledku útoku na jednom z hacknutých hostitelů byla zaznamenána SMTP anomálie. Jinými slovy, začalo rozesílání SPAMu:
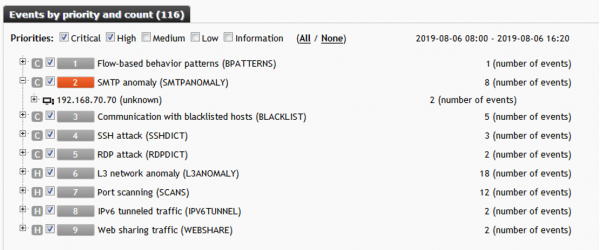
Tento příklad je názornou ukázkou schopností systému a modulu Anomaly Detection Security, zejména. O efektivitě si udělejte vlastní závěr. Tímto ukončujeme funkční přehled řešení.
Závěr
Shrneme, jaké závěry o Flowmon můžeme udělat v konečném výsledku:
- Flowmon – řešení prémiové úrovně pro korporátní zákazníky;
- díky univerzálnosti a kompatibilitě je sběr dat dostupný z jakýchkoliv zdrojů: síťových zařízení (Cisco, Juniper, HPE, Huawei…) nebo vlastních sond (Flowmon Probe);
- možnosti škálovatelnosti řešení umožňují rozšiřovat funkčnost systému přidáváním nových modulů a zvyšovat výkon díky flexibilnímu přístupu k licencování;
- vzhledem k využívání technologií bez podpisové analýzy systém umožňuje detekovat i dosud neznámé zero-day útoky, které neznají antiviry a IDS/IPS systémy;
- díky plné "transparentnosti" z pohledu instalace a přítomnosti systému v síti – řešení neovlivňuje práci dalších uzlů a komponent vaše infrastruktury IT;
- Flowmon – jediné řešení na trhu, které podporuje monitorování provozu při rychlostech až 100 Gb/s;
- Flowmon – řešení pro sítě jakéhokoliv rozsahu;
- nejlepší poměr cena / funkčnost mezi podobnými řešeními.
V tomto přehledu jsme se podívali na méně než 10 % celkových funkcí řešení. V následujícím článku vám představíme další moduly Flowmon Networks. Na příkladu modulu Application Performance Monitoring ukážeme, jak mohou správci business aplikací zajistit dostupnost na požadované úrovni SLA a maximálně rychle diagnostikovat problémy.
Také bychom vás rádi pozvali na náš webinář (10.09.2019), věnovaný řešením dodavatele Flowmon Networks. Pro předběžnou registraci vás prosíme, .
Na tomto prozatím vše, děkujeme za váš zájem!
Pouze registrovaní uživatelé se mohou účastnit ankety. , prosím.
Používáte Netflow pro monitorování sítě?
Ano
Ne, ale plánují
Ne
Hlasovalo 9 uživatelů. Zdrželo se 3 uživatelů.
Zdroj: habr.com
