

4. července jsme pořádali velký . Dnes zveřejňujeme přepis vystoupení Andreje Novikova z Qualys. Řekne nám, jaké kroky je třeba podstoupit pro vybudování pracovního procesu řízení zranitelností. Spoiler: k skenování se dostaneme až ke střední cestě.
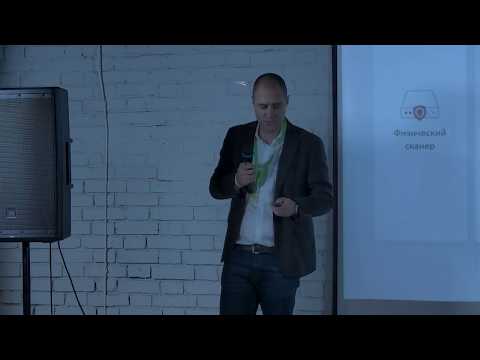
Krok č. 1: Určete úroveň zralosti procesů řízení zranitelností
Na začátku je důležité pochopit, na jaké úrovni se vaše organizace nachází z hlediska zralosti procesů řízení zranitelností. Teprve poté můžete pochopit, kterým směrem se vydat a jaké kroky je třeba podniknout. Před tím, než se pustíte do skenování a dalších aktivit, musí organizace vykonat vnitřní práci a zjistit, jak jsou současné procesy nastaveny z pohledu IT a z pohledu informační bezpečnosti.
Snažte se odpovědět na základní otázky:
- máte procesy pro inventarizaci a klasifikaci aktiv;
- jak často je skenována IT infrastruktura a je celá infrastruktura pokryta, vidíte celkový obraz;
- monitorují se vaše IT zdroje;
- jsou do vašich procesů implementovány nějaké KPI a jak zjistíte, že jsou splněny;
- jsou všechny tyto procesy zdokumentovány.
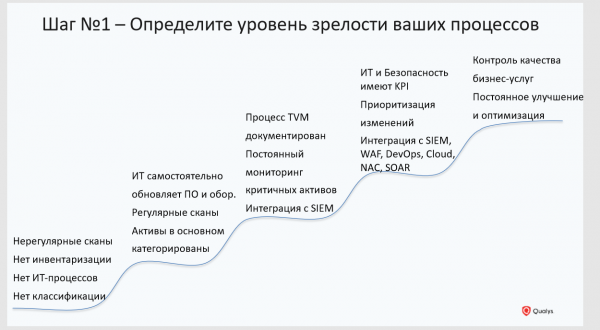
Krok č. 2: Zajistěte úplné pokrytí infrastruktury
Nemůžete chránit to, co neznáte. Pokud nemáte úplný obraz toho, z čeho se vaše IT infrastruktura skládá, nebudete schopni ji chránit. Moderní infrastruktura je složitá a stále se mění kvantitativně i kvalitativně.
Nyní je IT infrastruktura založena nejen na tradičním technologickém stacku (pracovní stanice, servery, virtuální stroje), ale i na relativně nových – kontejnerech, mikroslužbách. Oddělení informační bezpečnosti se jim snaží vyhnout, protože s nimi velmi obtížně pracuje pomocí stávajících nástrojů, které se převážně skládají z skenerů. Problém je v tom, že žádný skener nemůže pokrýt celou infrastrukturu. Aby se skener dostal k jakémukoli uzlu v infrastruktuře, musí se shodovat několik faktorů. Aktivum musí být uvnitř perimetru organizace v době skenování. Skener musí mít síťový přístup k aktivům, jejich účtům, aby shromáždil úplné informace.
Podle našich statistik, pokud jde o střední nebo velké organizace, přibližně 15–20 % infrastruktury není skenerem zachyceno z různých důvodů: aktivum opustilo hranice perimetru nebo se nikdy neobjeví v kanceláři. Například notebook zaměstnance, který pracuje na dálku, ale má přístup k firemní síti, nebo aktivum, které se nachází ve veřejných cloudových službách typu Amazon. A skener pravděpodobně o těchto aktivech nebude vědět, protože jsou mimo jeho dosah.
Aby bylo možné pokrýt celou infrastrukturu, je třeba používat nejenom skenery, ale celý soubor senzorů, včetně technologií pasivního odposlouchávání provozu pro odhalování nových zařízení ve vaší infrastruktuře, agentní metodu sběru dat, která umožňuje získávat informace – shromažďovat data online, bez nutnosti skenování, bez zadávání přihlašovacích údajů.
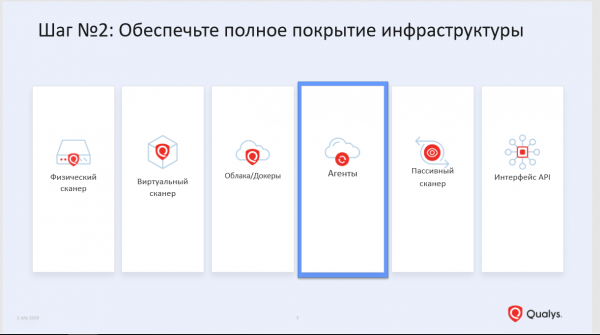
Krok č. 3: Proveďte kategorizaci aktiv
Ne všechna aktiva jsou stejně cenná. Určit, která aktiva jsou důležitá, a která ne, je vaším úkolem. Žádný nástroj, ten stejný skener, to za vás neudělá. Ideálně by se měli specialisté na informační bezpečnost, IT a byznys společně podívat na infrastrukturu, aby identifikovali podnikatelsky kritické systémy. Pro ně stanovují akceptovatelné metriky týkající se dostupnosti, integrity, důvěrnosti, RTO/RPO a podobně.
To pomůže určit priority v procesu řízení zranitelností. Když vaši specialisté dostanou informace o zranitelnostech, nebude to prostě seznam s tisíci zranitelnostmi napříč celou infrastrukturou, ale granularizované informace s ohledem na kritičnost systémů.
Krok č. 4: Proveďte hodnocení infrastruktury
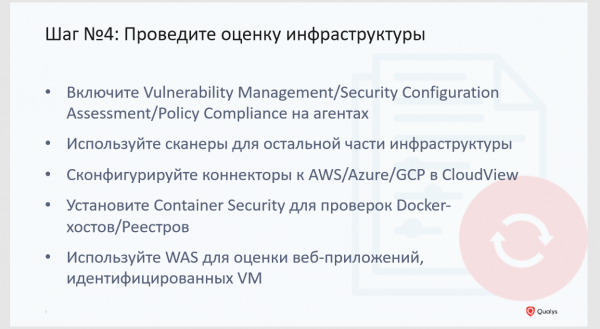
A teprve ve čtvrtém kroku přistupujeme k hodnocení infrastruktury z hlediska zranitelností. V této fázi doporučujeme zaměřit se nejen na zranitelnosti v softwaru, ale také na chyby v konfiguracích, které mohou být rovněž zranitelnostmi. Zde doporučujeme agentní metodu sběru informací. Skenery lze a měly by se používat k hodnocení bezpečnosti perimetru. Pokud používáte zdroje od poskytovatelů cloudových služeb, je potřeba také shromáždit informace o aktivech a konfiguracích. Zvláštní pozornost věnujte analýze zranitelností v infrastrukturách s využitím kontejnerů Docker.
Krok č. 5: Nastavte reporty
To je jeden z důležitých prvků v procesu řízení zranitelností.
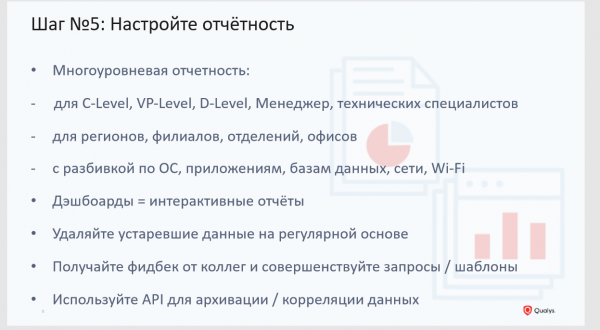
První bod: nikdo nebude pracovat s vícestránkovými zprávami s chaotickým seznamem zranitelností a popisem jejich odstranění. Je prvořadé komunikovat s kolegy a zjistit, co by mělo být ve zprávě a jak je pro ně pohodlnější získávat data. Například některému adminovi nemusí být potřeba podrobný popis zranitelnosti, ale stačí mu informace o záplatě a odkaz na ni. Jinému specialistovi záleží pouze na zranitelnostech nalezených v síťové infrastruktuře.
Druhý bod: pod reporty chápu nejen papírové zprávy. To je zastaralý formát získávání informací a statický příběh. Člověk obdrží zprávu a nemůže nijak ovlivnit, jak budou data v této zprávě prezentována. Aby získal zprávu ve správném formátu, musí IT specialista kontaktovat specialistu na informační bezpečnost a požádat ho, aby zprávu přepracoval. Čas běží, objevují se nové zranitelnosti. Místo toho, aby si úřady předávaly zprávy z oddělení do oddělení, by měli mít specialisté obou směrů možnost sledovat data online a vidět stejný obraz. Proto ve své platformě používáme dynamické zprávy ve formě přizpůsobitelných dashboardů.
Krok č. 6: Prioritizujte
Zde lze dělat následující:
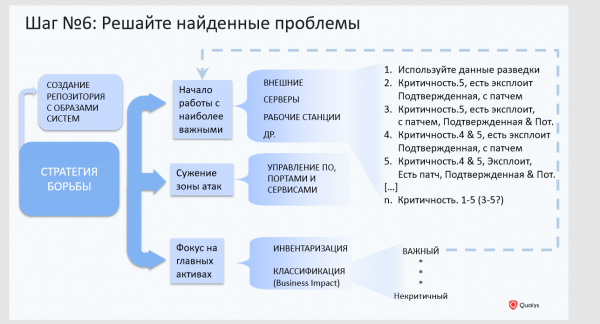
1. Vytvoření repozitáře se zlatými obrazy systémů. Pracujte se zlatými obrazy, pravidelně je kontrolujte na zranitelnosti a správnost konfigurace. Toho lze dosáhnout pomocí agentů, kteří automaticky oznamují nové aktivum a poskytují informace o jeho zranitelnostech.
2. Zaměřte se na ty aktiva, která jsou kritická pro podnikání. Neexistuje žádná organizace na světě, která by mohla odstranit zranitelnosti najednou. Proces odstraňování zranitelností je dlouhý a dokonce i únavný.
3. Zúžení útočné plochy. Očistěte svou infrastrukturu od nepotřebného softwaru, služeb a uzavřete zbytečné porty. Nedávno jsme měli případ jedné firmy, která měla na 40 tisících zařízeních nalezeno kolem 100 tisíc zranitelností spojených se starou verzí prohlížeče Mozilla. Jak se později ukázalo, Mozilla byla implementována do zlatého obrazu před mnoha lety, nikdo ji nepoužívá, ale je zdrojem velkého množství zranitelností. Když jsme prohlížeč odstranili z počítačů (dokonce byl na některých serverech), tyto desítky tisíc zranitelností zmizely.
4. Řaďte zranitelnosti podle databáze hrozeb (threat intelligence). Zohledněte nejen kritičnost zranitelnosti, ale i přítomnost veřejného exploit, malware, záplaty, a externího přístupu k systému se zranitelností. Hodnoťte dopad této zranitelnosti na kritické obchodní systémy: může vést ke ztrátě dat, výpadkům a podobně.
Krok č. 7: Změřte KPI
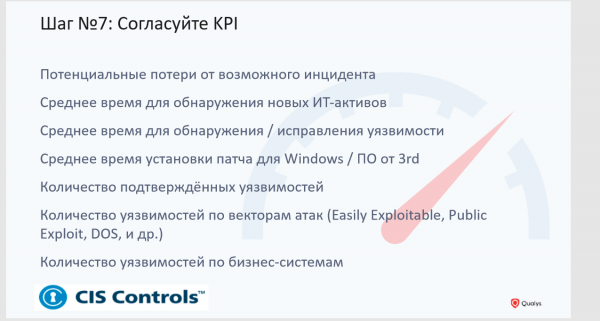
Neskenujte, abyste skenovali. Pokud se s nalezenými zranitelnostmi nic neděje, stává se to skenování zbytečnou operací. Aby práce se zranitelnostmi nebyla formální záležitostí, promyslete, jak budete hodnotit její výsledky. Bezpečnostní a IT oddělení by se měly dohodnout, jak bude práce na odstraňování zranitelností organizována, jak často budou skenování, instalace záplat atd. probíhat.
Na snímku vidíte příklady možných KPI. Existuje i rozšířený seznam, který doporučujeme našim klientům. Pokud budete mít zájem, ozvěte se, rád se s vámi o tuto informaci podělím.
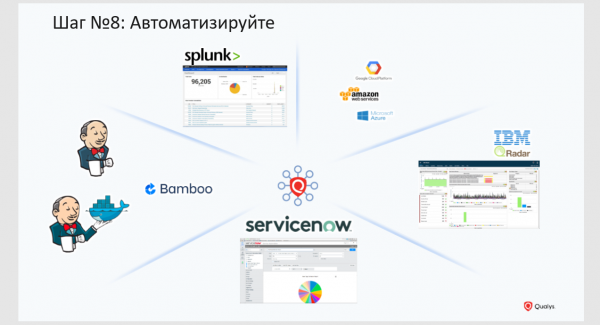
Krok č. 8: Automatizujte
Ještě jednou se vrátím ke skenování. V Qualys věříme, že skenování je to nejméně důležité, co může být dnes v procesu správy zranitelností, a že je třeba ho co nejvíce automatizovat, aby probíhalo bez účasti odborníka na bezpečnost. Dnes existuje mnoho nástrojů, které to umožňují. Stačí, aby měly otevřené API a potřebný počet konektorů.
Příklad, který rád uvádím, je DevOps. Pokud do něj zařadíte skener zranitelností, můžete na DevOps jednoduše zapomenout. Se starými technologiemi, jakou je klasický skener, vás do těchto procesů jednoduše nepustí. Vývojáři nebudou čekat, dokud neskenerujete a neodevzdáte jim mnohastránkovou nepohodlnou zprávu. Vývojáři očekávají, že informace o zranitelnostech se dostanou do jejich systémů pro sestavování kódu ve formě informací o chybách. Bezpečnost musí být bezproblémově integrována do těchto procesů a měla by být pouhou funkcí, která je automaticky vyvolávána systémem, který používají vaši vývojáři.
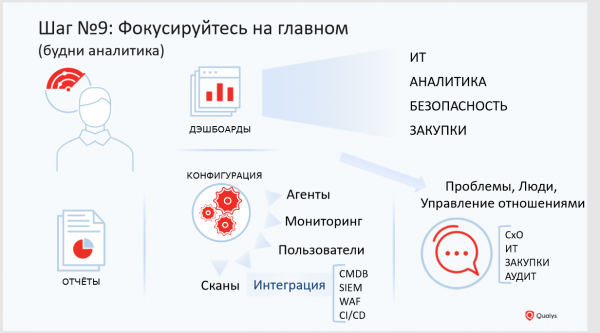
Krok č. 9: Soustřeďte se na to podstatné
Soustřeďte se na to, co přináší skutečný prospěch vaší společnosti. Skenování může být automatizováno, zprávy mohou být také automaticky rozesílány.
Soustřeďte se na zlepšování procesů, aby byly flexibilnější a pohodlnější pro všechny účastníky. Zaměřte se na to, aby byla bezpečnost zakotvena ve všech smlouvách s vašimi partnery, kteří pro vás například vyvíjejí webové aplikace.
Pokud potřebujete podrobnější informace o tom, jak ve vaší společnosti vybudovat proces řízení zranitelností, obraťte se na mě a mé kolegy. Rád pomohu.
Zdroj: habr.com
