

Dobrý den!
Jistě nebude velkým překvapením, že je blízko — zákon vstupuje v platnost již 1. listopadu tohoto roku.
Bohužel, jak bude (a zda vůbec?) fungovat — není zcela jasné: přesné pokyny pro telekomunikační operátory zatím nejsou veřejně dostupné. Také chybí metody, pokuty, plány, rozdělení povinností a odpovědní — jde pouze o deklaraci.
Podobná situace byla i při realizaci plánů „Zákona Jarovoj“ — zařízení pro zákon nebyla vyvinuta včas a vedoucí telekomunikační operátoři v zemi byli nuceni opakovaně se obracet na potenciální výrobce specializovaného vybavení s příslušnými otázkami. Ti však také nedostali žádné odpovědi ohledně informací o vybavení a ani samotné vzorky.
Ale hlavní — není to, jak brzy zákon vstoupí v platnost a jaké změny nás čekají. Hlavní je, že díky přijetí tohoto návrhu zákona začalo komunitě nadšenců rozvíjet nezávislé telekomunikační prostředí v naší zemi.
Dnes vám povím o tom, co jsme již stihli udělat, co plánujeme v nejbližší budoucnosti a s jakými obtížemi a problémy jsme se při rozvoji projektu setkali.
O čem zákon je?
Než se pustím do technické části našeho projektu, musím se zmínit o tom, co vlastně zákon „O suverénním Runetu“ představuje.
Stručně řečeno: úřady chtějí „ochránit“ ruský segment internetu pro případ, že by nám nějací nepřátelé chtěli přerušit přístup. Ale „dobré úmysly jsou vyasfaltovány cestou do pekel“ — není zcela jasné, před kým nás hodlají chránit a jakým způsobem „nepřátelé“ vůbec mohou narušit fungování ruského segmentu internetu.
Pro provedení tohoto scénáře by se musely všechny země světa dohodnout, přerušit všechny přeshraniční kabely, sestřelit ruské satelity a vytvářet trvalé rádiové rušení.
Zní to ne příliš pravděpodobně.
Co je „Medium“?
Medium (angl. Medium — „prostředník“, původní slogan — Nežádejte o svou ochranu soukromí. Vezměte si ji zpět.; také v angličtině slovo medium znamená „mezi“) — ruský decentralizovaný internetový poskytovatel, který poskytuje služby připojení k síti bez nároku na finanční odměnu.
Kdy, kde a proč byl „Medium“ vytvořen?
Původně byl projekt zamýšlen jako v .
„Medium“ byl založen v dubnu 2019 v rámci vytváření nezávislého telekomunikačního prostředí poskytováním koncovým uživatelům přístup k zdrojům sítě Yggdrasil pomocí technologie bezdrátového přenosu Wi-Fi.
Kde mohu najít úplný seznam všech bodů sítě?Můžete ho najít v .
Co je Yggdrasil a proč „Medium“ používá jako hlavní transport?
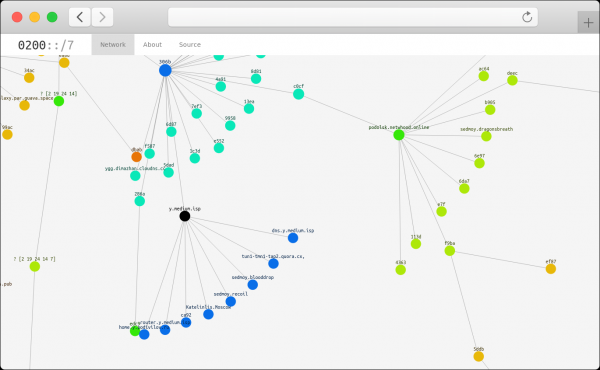
— je to samoorganizující se , která má možnost připojení routerů jak v režimu overlay (nad sítí Internet), tak přímo mezi sebou prostřednictvím kabelového nebo bezdrátového spojení.
Yggdrasil je pokračováním projektu . Hlavním rozdílem mezi Yggdrasil a CjDNS je použití protokolu (spanning tree protocol).
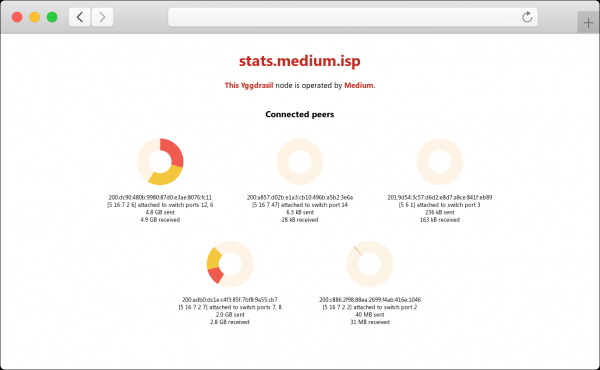
Ve výchozím nastavení všechny routery sítě používají pro přenos dat mezi ostatními účastníky.
Volba sítě Yggdrasil jako základního transportu byla způsobena potřebou zvýšit rychlost připojení (do srpna 2019 „Medium“ používal ).
Přechod na Yggdrasil také poskytl účastníkům projektu možnost zahájit rozvoj Mesh-sítě s topologií Full-Mesh. Taková organizace sítě je nejúčinnější antidotum proti cenzuře.
Rozbor situace: na jaké překážky jsme už narazili
„Zkušenost je synem těžkých chyb.“ Během vývoje „Medium“ jsme dokázali vyřešit řadu problémů, které se objevily na naší cestě.
Chyba č. 1: infrastruktura veřejných klíčů
Jedním z hlavních problémů při návrhu sítě byla možnost provedení . Provoz mezi routerem poskytovatele a zařízením klienta nebyl nijak šifrovaný, protože dešifrování hlavního provozu probíhalo přímo v routeru poskytovatele.
Problém spočíval v tom, že za routerem mohl být kdokoli — a opravdu jsme si nepřáli, aby tento „kdokoli“ mohl odposlouchávat všechno, co klienti získávali.
Naší první chybou bylo zavedení (PKI).
Díky použití 7. vrstvy jsme se zbavili útoků typu MITM, ale získali jsme nový problém — nutnost instalace certifikátů kořenových certifikačních autorit. A certifikační autority jsou další zbytečný problém. Klíčové slovo zde je „důvěra“.
Opět je třeba někomu důvěřovat! A co když se certifikační autorita ukáže jako kompromitovaná? Jak nás nabádá pan Murphy, dříve nebo později bude certifikační autorita skutečně kompromitována. A to je hořká pravda.
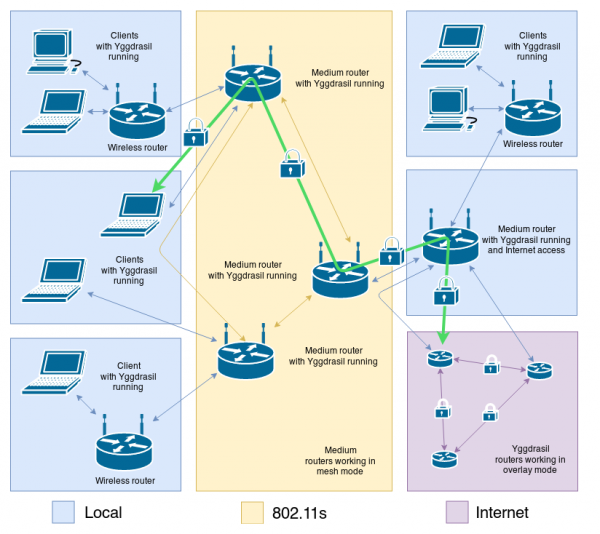
Dlouho jsme přemýšleli nad řešením i tohoto problému a nakonec jsme dospěli k závěru, že není nutné používat PKI — stačí mít .
Po zavedení odpovídajících úprav měla topologie sítě „Medium“ následující podobu:
Chyba č. 2: centralizovaný DNS
Systém doménových jmen byl pro nás nezbytný od začátku, protože objemné IPv6 adresy se nezdály zrovna estetické — byla složitá jejich použití v hypertextech, a nedostatek sémantického prvku byl velkým nepohodlím.
Vytvořili jsme několik kořenových DNS serverů, které obsahovaly kopii seznamu , umístěného v .
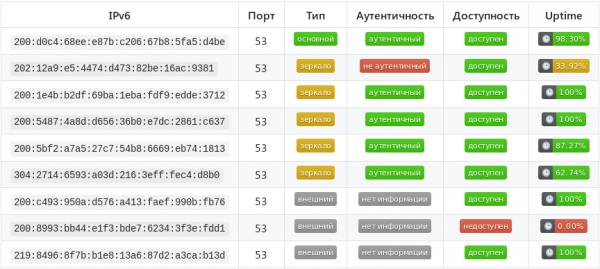
Avšak problém důvěry nikam nezmizel — výměnu IPv6 adresy na DNS serveru mohl jeho operátor provést ve zlomku sekundy. Při určité zručnosti — dokonce téměř nepozorovaně pro ostatní.
Jelikož nepoužíváme HTTPS a konkrétně technologii , bylo možné provést výměnu adresy v DNS a provést útok na nahrazení IPv6 adresy cílového serveru bez jakýchkoli problémů.
Řešení na sebe nenechalo dlouho čekat: rozhodli jsme se využít technologii — decentralizovaného DNS.
V jistém smyslu je EmerDNS podobný souboru hosts, kde jsou uvedeny záznamy o všech známých stránkách. Ale na rozdíl od hosts:
- Každý řádek v EmerDNS může modifikovat pouze jeho vlastník, a nikdo jiný
- Nemožnost "zásahu boha (super-admina)" zajišťuje konsensus těžařů
- Tento soubor mají všichni stejný, což zajišťuje mechanismus replikace blockchainu
- K souboru je přiložena rychlá vyhledávač
Zdroj:
Chyba č. 3: vše je centralizované
Původně slovo „Internet“ označovalo nic jiného než interconnected networks nebo síť sítí.
V průběhu času přestal Internet u lidí být spojován s něčím akademickým a stal se běžnějším pojmem, protože jeho vliv se široce rozšířil na život obyčejných lidí.
To znamená, že původně byl Internet decentralizovaný. Dnes to již těžko nazvat decentralizací, přestože koncept přetrvává až do dnešních dnů — stačí říct, že nejtěžší uzly pro výměnu provozu kontrolují velké společnosti. A tyto velké společnosti zase kontroluje stát.
Ale vraťme se k našemu problému — tendenci k centralizaci udávají operátoři jednotlivých služeb jako sociální sítě, emailové servery, messengery a tak dále.
"Medium" v tomto ohledu prakticky ničím od velkého Internetu neodlišovalo až do současnosti — většina služeb byla centralizovaná a kontrolována jednotlivými operátory.
Teď jsme se ale rozhodli zaměřit na plnou decentralizaci — aby základní služby mohly pokračovat v provozu bez ohledu na to, zda dojde k poruše centrálního serveru operátora nebo ne.
Jako systém pro okamžité zasílání zpráv používáme . Jako sociální sítě — a . Pro video hosting — .
Samozřejmě, většina služeb je stále centralizovaná a nadále kontrolována jednotlivými operátory, ale hlavní je to, že směr k plné decentralizaci existuje a všichni členové komunity to cítí.
Svobodný internet v Rusku začíná u vás
Můžete přispět k rozvoji svobodného internetu v Rusku již dnes. Připravili jsme vyčerpávající seznam toho, jak můžete pomoci této síti:
 Povězte o síti „Medium“ svým přátelům a kolegům
 Podělte se na tento článek na sociálních sítích nebo ve vašem osobním blogu
 Zapojte se do diskuse technických otázek sítě „Medium“
 Vytvořte si svůj webový servis v síti.
 Zvedněte svůj k síti „Medium“
Přečtěte si také:
Máte otázky? Připojte se k diskuzi na Telegramu: .
Malý dárek pro ty, kteří dočetli až do konce

Pouze registrovaní uživatelé se mohou účastnit ankety. , prosím.
Alternativní hlasování: zajímá nás názor těch, kteří nemají plnohodnotný účet na Habr
↑
↓
Hlasovalo 68 uživatelů. Zdrželo se 16 uživatelů.
Zdroj: habr.com
