

Dnes se budeme zabývat PAT (Překlad adresy portu), technologií překladu IP adres pomocí portů, a NAT (Překlad síťové adresy), technologií překladu IP adres průchozích paketů. PAT je zvláštním případem NAT. Probereme tři témata:
— soukromé, nebo vnitřní (lokální) IP adresy a veřejné, nebo externí IP adresy;
— NAT a PAT;
— nastavení NAT/PAT.
Začněme s interními adresami Private IP. Víme, že se dělí do tří tříd: A, B a C.
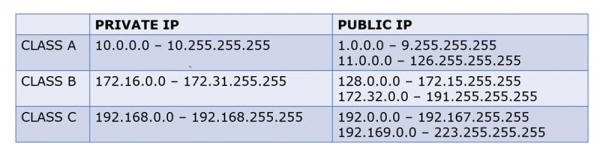
Interní adresy třídy A zabírají rozsah "desítky" od 10.0.0.0 do 10.255.255.255, zatímco externí — rozsah od 1.0.0.0 do 9.255.255.255 a od 11.0.0.0 do 126.255.255.255.
Interní adresy třídy B zabírají rozsah od 172.16.0.0 do 172.31.255.255, zatímco externí — od 128.0.0.0 do 172.15.255.255 a od 172.32.0.0 do 191.255.255.255.
Interní adresy třídy C zabírají rozsah od 192.168.0.0 do 192.168.255.255, zatímco externí — od 192.0.0 do 192.167.255.255 a od 192.169.0.0 do 223.255.255.255.
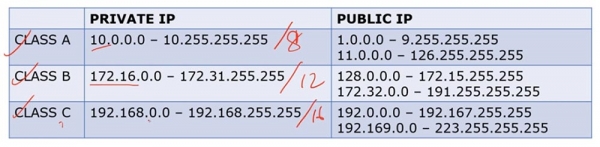
Adresy třídy A mají prefix /8, třídy B — /12 a třídy C — /16. Takže externí a interní IP adresy různých tříd zabírají různé rozsahy.
Opakovaně jsme diskutovali o tom, jaký je rozdíl mezi soukromými a veřejnými IP adresami. Obecně, pokud máme směrovač a skupinu interních IP adres, při pokusu o jejich připojení k internetu směrovač je převede na externí IP adresy. Interní adresy se používají pouze v lokálních sítích, a ne na internetu.
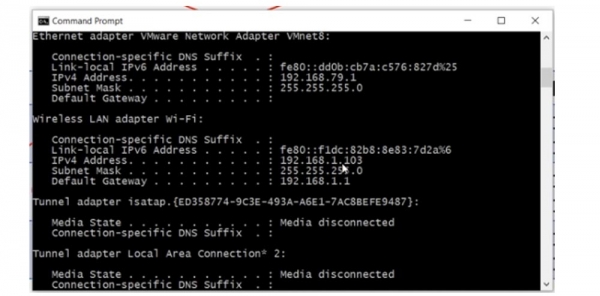
Pokud se podívám na síťové parametry svého počítače pomocí příkazového řádku, uvidím tam svou interní LAN IP adresu 192.168.1.103.
K tomu, abych zjistil svou veřejnou IP adresu, mohu využít internetovou službu typu "Jaká je moje IP?" Jak vidíte, externí adresa počítače 78.100.196.163 se liší od jeho interní adresy.
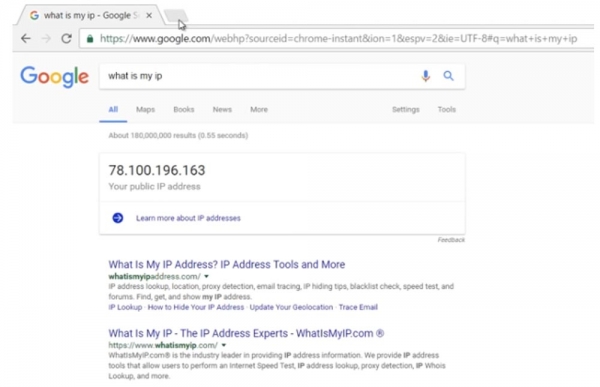
Ve všech případech je můj počítač na internetu viditelný právě díky externí IP adrese. Takže, interní adresa mého počítače je 192.168.1.103 a externí — 78.100.196.163. Interní adresa se používá pouze pro lokální komunikaci, s ní nelze přistupovat na internet, k tomu potřebujete veřejnou IP adresu. Můžete si připomenout, proč došlo k rozdělení na soukromé a veřejné adresy, zhlédnutím videa Den 3.
Podívejme se, co je NAT. Existují tři typy NAT: statický, dynamický a "přeplněný" NAT, nebo PAT.
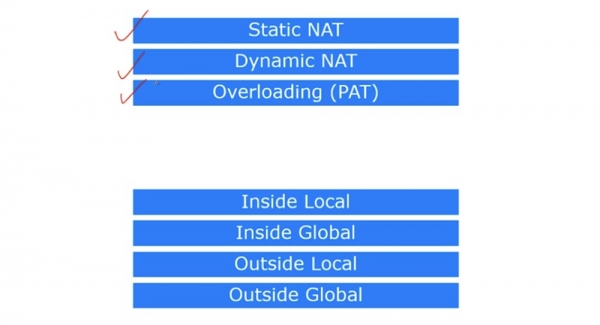
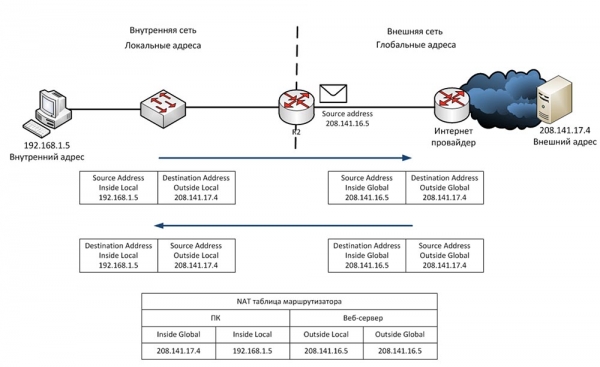
Ve společnosti Cisco existují čtyři termíny popisující NAT. Jak jsem již zmínil, NAT je mechanismus, který přetváří interní adresy na externí. Pokud zařízení připojené k internetu obdrží paket od jiného zařízení v místní síti, jednoduše ho odmítne, protože formát interní adresy neodpovídá formátu adres používaných v globální síti Internetu. Proto zařízení musí získat veřejnou IP adresu pro přístup na internet.
První termín je Inside Local, což znamená IP adresu hostitele v interní, místní síti. Jinými slovy, je to primární adresa zdroje typu 192.168.1.10. Druhý termín, Inside Global, představuje IP adresu místního hostitele, pod kterou je viditelný v externí síti. V našem případě je to IP adresa externího portu routeru 200.124.22.10.
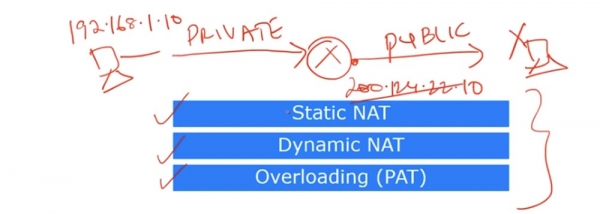
Lze říci, že Inside Local je soukromá IP adresa, zatímco Inside Global je veřejná IP adresa. Pamatujte, že termín Inside se používá ve vztahu k zdroji provozu, zatímco Outside k cíli provozu. Outside Local je IP adresa hostitele v externí síti, pod kterou je viditelný pro interní síť. Jinými slovy, je to adresa příjemce, viditelná z interní sítě. Příklad takové adresy je IP adresa 200.124.22.100 zařízení umístěného na internetu.
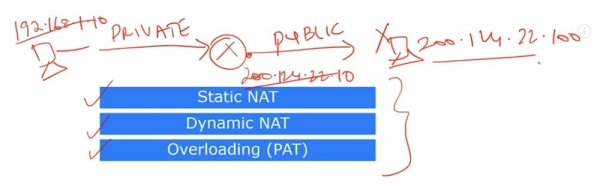
Outside Global je IP adresa hostitele, viditelná v externí síti. Ve většině případů se adresy Outside Local a Outside Global jeví jako totožné, protože i po přetváření je IP adresa cíle pro zdroj viditelná stejná, jako před přetvářením.
Podívejme se, co představuje statický NAT. Statický NAT znamená vzájemné jednoznačné přetváření interních IP adres na externí, či přetváření "jeden na jednoho". Když zařízení odesílají provoz na Internet, jejich interní adresy Inside Local se přetvářejí na interní adresy Inside Global.
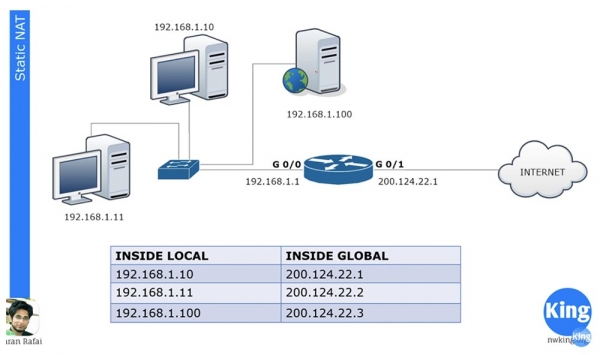
V naší místní síti jsou tři zařízení, a když se chystají vstoupit do internetu, každé z nich získá svou vlastní adresu Inside Global. Tyto adresy jsou staticky přiřazeny k zdrojům provozu. Princip "jeden na jednoho" znamená, že pokud je v místní síti umístěno 100 zařízení, získají 100 externích adres.
NAT vznikl, aby zachránil internet, kde docházelo k vyčerpání veřejných IP adres. Díky NAT může mít mnoho společností a sítí jednu společnou veřejnou IP adresu, na kterou se převádějí místní adresy zařízení při připojení k internetu. Můžete říci, že v tomto případě statický NAT nenabízí žádnou úsporu počtu adres, protože sto místních počítačů dostává sto veřejných adres, a budete naprosto správní. Nicméně, statický NAT má stále řadu výhod.
Například máme server s vnitřní IP adresou 192.168.1.100. Pokud se nějaké zařízení z internetu pokusí s ním spojit, nebude to moci udělat, pokud použije vnitřní cílovou adresu, pro to musí použít veřejnou adresu serveru 200.124.22.3. Pokud je na routeru nastaven statický NAT, veškerý provoz směřující na 200.124.22.3 je automaticky přeposlán na 192.168.1.100. Tím je zajištěn externí přístup k zařízením v lokální síti, v tomto případě k webovému serveru společnosti, což může být v určitých případech nezbytné.
Podívejme se na dynamický NAT. Je velmi podobný statickému, ale nepřiděluje trvalé veřejné adresy každému místnímu zařízení. Například máme 3 místní zařízení a pouze 2 veřejné adresy. Pokud se druhé zařízení pokusí vyjít na internet, bude mu přidělena první dostupná IP adresa. Pokud poté webový server chce vyjít na internet, router mu přiřadí druhou dostupnou veřejnou adresu. Pokud se poté prvním zařízením pokusí vyjít do externí sítě, nebudou pro něj k dispozici žádné IP adresy, a router jeho paket zahodí.
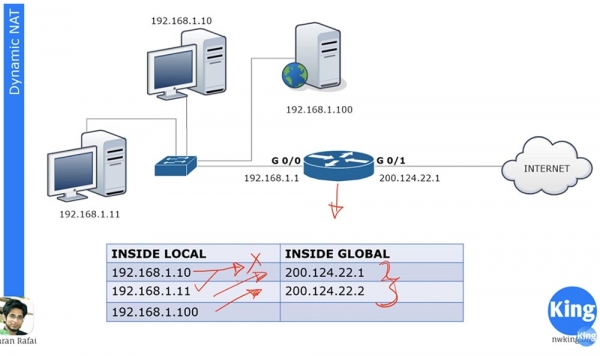
Můžeme mít stovku zařízení s vnitřními IP adresami a každé z těchto zařízení se může připojit k internetu. Ale protože nemáme statické přiřazení veřejných adres, může se najednou připojit k internetu maximálně 2 zařízení z této stovky, protože máme pouze dvě dynamicky přidělované veřejné adresy.
Zařízení Cisco mají stanovenou dobu překladů adres, která je ve výchozím nastavení 24 hodin. Tuto dobu lze změnit na 1, 2, 3, 10 minut nebo na jakýkoliv jiný požadovaný čas. Po uplynutí této doby se externí adresy uvolňují a automaticky se vracejí do zásobníku adres. Pokud v tuto chvíli první zařízení chce přistoupit k internetu a nějaká externí adresa je dostupná, pak ji získá. Router obsahuje NAT tabulku, která se dynamicky aktualizuje, a dokud čas překladů nevypršel, určená adresa je rezervována pro zařízení. Jinými slovy, dynamický NAT funguje na principu: „kdo přišel první, toho obsloužili.“
Podívejme se, co představuje přetížený NAT, neboli PAT. To je nejběžnější typ NAT. Ve vaší domácí síti může být mnoho zařízení – PC, smartphone, notebook, tablet – a všechna se připojují k routeru, který má jednu externí IP adresu. PAT umožňuje mnoha zařízením s vnitřními IP adresami současně přistupovat k internetu pod jednou externí IP adresou. To je možné díky tomu, že každá privátní, vnitřní IP adresa používá během relace určité číslo portu.
Předpokládejme, že máme jednu veřejnou adresu 200.124.22.1 a mnoho místních zařízení. Při přístupu na internet všechny tyto hostitele získají tutéž adresu 200.124.22.1. Jediné, co je bude od sebe odlišovat, je číslo portu.
Pokud si pamatujete diskusi o transportní úrovni, víte, že transportní úroveň obsahuje čísla portů, přičemž číslo portu zdroje představuje náhodné číslo.
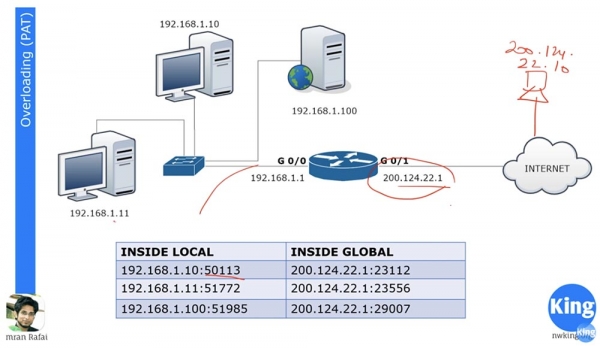
Předpokládejme, že vnější síť má hostitele s IP adresou 200.124.22.10, který je připojen k internetu. Pokud se počítač 192.168.1.11 chce spojit s počítačem 200.124.22.10, vytvoří náhodný port zdroje 51772. Port určení v počítači vnější sítě bude 80.
Když router obdrží paket místního počítače, směřující do vnější sítě, přeloží jeho lokální adresu Inside Local na adresu Inside Global 200.124.22.1 a přiřadí portu číslo 23556. Paket dosáhne počítače 200.124.22.10, a ten bude muset odeslat zpět odpověď podle postupného protokolu, přičemž určením bude adresa 200.124.22.1 a port 23556.
Router má NAT překladovou tabulku, takže když obdrží paket z externího počítače, určí Inside Local adresu odpovídající Inside Global adrese jako 192.168.1.11: 51772 a přepošle mu paket. Po tomto kroku lze považovat spojení mezi dvěma počítači za navázané.
Ve stejnou dobu můžete mít sto zařízení, která používají pro komunikaci stejnou adresu 200.124.22.1, ale různé čísla portů, což jim umožňuje všechny současně se připojit k internetu. To je důvod, proč je PAT tak populární metodou překladů.
Pojďme se podívat na nastavení statického NAT. Pro každou síť je nejprve nutné určit vstupní a výstupní rozhraní. Na schématu je zobrazen router, který přenáší provoz z portu G0/0 na port G0/1, tedy z vnitřní sítě do vnější sítě. Tak máme vstupní rozhraní 192.168.1.1 a výstupní rozhraní 200.124.22.1.
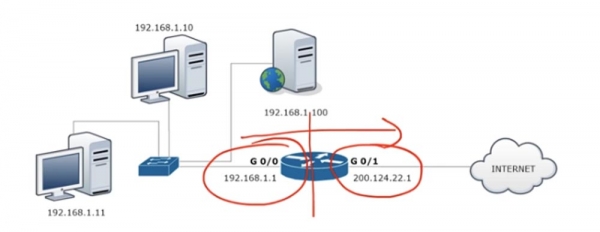
Pro nastavení NAT přejdeme k rozhraní G0/0 a zadáme parametry ip address 192.168.1.1 255.255.255.0 a určíme, že toto rozhraní je vstupní pomocí příkazip nat inside.
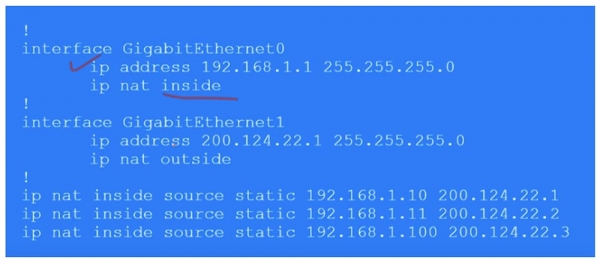
Podobným způsobem nastavíme NAT na výstupním rozhraní G0/1, přičemž uvedeme ip address 200.124.22.1, masku podsítě 255.255.255.0 a ip nat outside. Pamatujte, že přechod dynamického NAT vždy probíhá od vstupního k výstupnímu rozhraní, od inside k outside. Samozřejmě, že pro dynamický NAT odpověď přichází na vstupní rozhraní přes výstupní, ale při iniciaci provozu je to směr in-out. U statického NAT může iniciace provozu probíhat v obou směrech – in-out nebo out-in.
Dále potřebujeme sestavit tabulku statického NAT, kde každé lokální adrese odpovídá samostatná globální adresa. V našem případě máme 3 zařízení, takže tabulka bude sestávat ze 3 záznamů, ve kterých je uvedena Inside Local IP adresa zdroje, která se převádí na Inside Global adresu: ip nat inside static 192.168.1.10 200.124.22.1.
Tímto způsobem v statickém NAT ručně definujete převod pro každou adresu místního hostitele. Nyní přejdu na Packet Tracer a provedu výše uvedené nastavení.
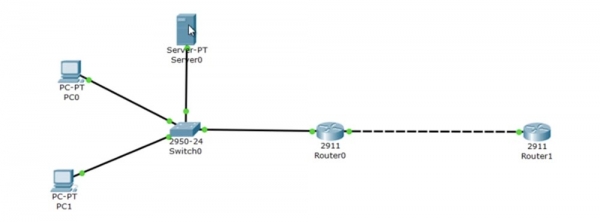
Na vrchu máme server 192.168.1.100, pod ním se nachází počítač 192.168.1.10 a úplně dole je počítač 192.168.1.11. Port G0/0 routeru Router0 má IP adresu 192.168.1.1 a port G0/1 má 200.124.22.1. V 'cloudu', který znázorňuje internet, jsem umístil Router1, kterému byla přiřazena IP adresa 200.124.22.10.
Vstupuji do nastavení Router1 a zadávám příkaz debug ip icmp. Nyní, jakmile ping dorazí k tomuto zařízení, v okně nastavení se objeví zpráva o ladění, která ukazuje, o jaký paket se jedná.
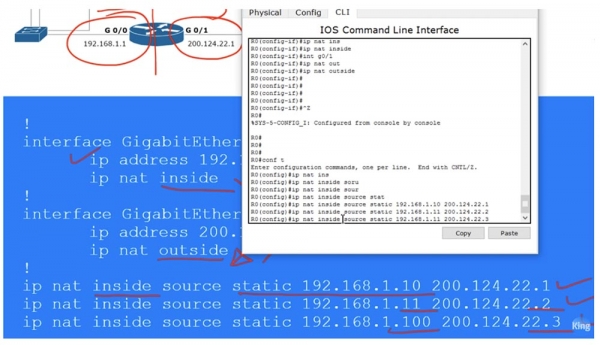
Pustíme se do nastavení routeru Router0. Přecházím do režimu globálních nastavení a volám rozhraní G0/0. Poté zadávám příkaz ip nat inside, následně přecházím k rozhraní g0/1 a zadávám příkaz ip nat outside. Takto jsem přiřadil vstupní a výstupní rozhraní routeru. Nyní musím ručně nastavit IP adresy, tedy převést do nastavení řádky z dříve uvedené tabulky:
Ip nat inside source static 192.168.1.10 200.124.22.1
Ip nat inside source static 192.168.1.11 200.124.22.2
Ip nat inside source static 192.168.1.100 200.124.22.3
Nyní provedu ping Router1 z každého z našich zařízení a uvidím, jaké IP adresy ukáže přijatý ping. K tomu mám otevřené okno CLI routeru R1 na pravé straně obrazovky, abych viděl zprávy o ladění. Nyní přecházím do terminálu příkazového řádku PC0 a pingnu adresu 200.124.22.10. Po tom se v okně objeví zpráva, že ping byl přijat z IP adresy 200.124.22.1. To znamená, že IP adresa místního počítače 192.168.1.10 byla převedena na globální adresu 200.124.22.1.
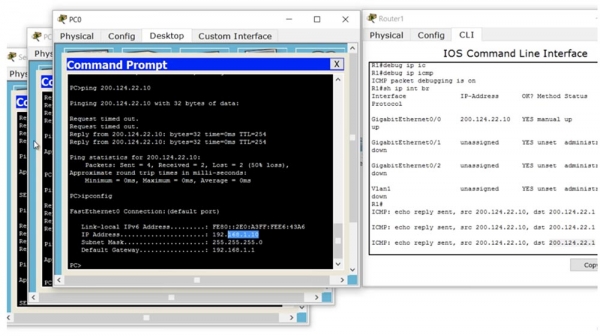
Totéž dělám se následujícím místním počítačem a vidím, že jeho adresa byla převedena na 200.124.22.2. Poté posílám ping ze serveru a vidím adresu 200.124.22.3.
Takže, když provoz z zařízení místní sítě dosáhne routeru, na kterém je nastaven statický NAT, router podle tabulky převede místní IP adresu na globální a odešle provoz do vnější sítě. Abych zkontroloval tabulku NAT, zadávám příkaz show ip nat translations.
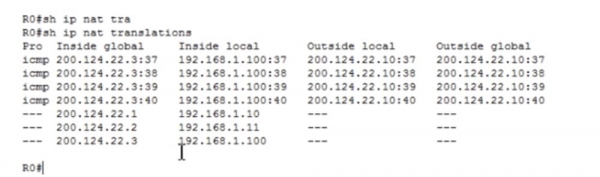
Nyní můžeme prohlížet všechny transformace, které router provádí. V prvním sloupci Inside Global je adresa zařízení před translací, což je adresa, pod kterou je zařízení viditelné z vnější sítě. Následuje adresa Inside Local, tedy adresa zařízení v lokální síti. Třetí sloupec ukazuje Outside Local a čtvrtý sloupec uvádí adresu Outside Global, přičemž obě tyto adresy jsou shodné, protože nepodléháme transformaci IP adresy cíle. Jak vidíte, po několika sekundách se tabulka vyčistila, protože v Packet Tracer je nastavený krátký timeout pingu.
Mohu provést ping z routeru R1 na server na adrese 200.124.22.3, a pokud se znovu vrátíme k nastavení routeru, můžeme vidět, že tabulka se znovu naplnila čtyřmi řádky pingu s transformovanou adresou cíle 192.168.1.100.
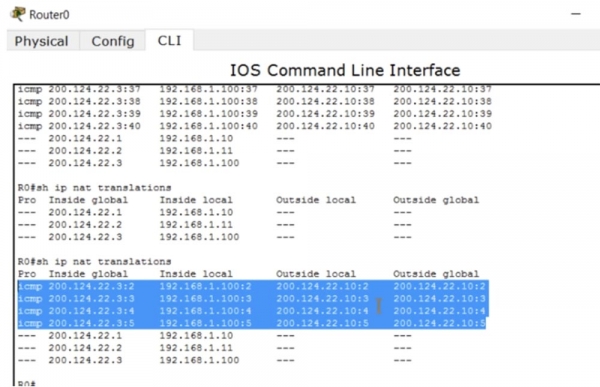
Jak jsem již řekl, i když dojde k timeoutu translace, při iniciaci provozu z vnějšího zdroje se mechanismus NAT automaticky aktivuje. K tomu dochází pouze při použití statického NAT.
Nyní se podívejme, jak funguje dynamický NAT. V našem příkladu máme 2 veřejné adresy pro tři zařízení v lokální síti, avšak může existovat desítky a stovky takových privátních hostitelů. Přitom budou moci současně vyjít na internet pouze 2 zařízení. Podívejme se, v čem spočívá rozdíl mezi statickým a dynamickým NAT, kromě tohoto.
Stejně jako v předchozím případě je nejprve třeba určit vstupní a výstupní rozhraní routeru. Dále vytváříme jakýsi přístupový seznam, avšak to není ten ACL, o kterém jsme mluvili v předchozí lekci. Tento přístupový seznam se používá k identifikaci provozu, který chceme transformovat. Zde se objevuje nový termín 'interesting traffic', nebo 'zajímavý provoz'. To je provoz, který vás nějakým způsobem zajímá, a když tento provoz splní podmínky přístupového seznamu, podléhá NAT a transformuje se. Tento termín je použitelný pro provoz v mnoha případech, například v případě VPN se 'zajímavým' označuje provoz, který se chystají přenést přes VPN tunel.
Musíme vytvořit ACL, který identifikuje 'interesting traffic', v našem případě je to provoz celé sítě 192.168.1.0, přičemž se udává zpětná maska 0.0.0.255.
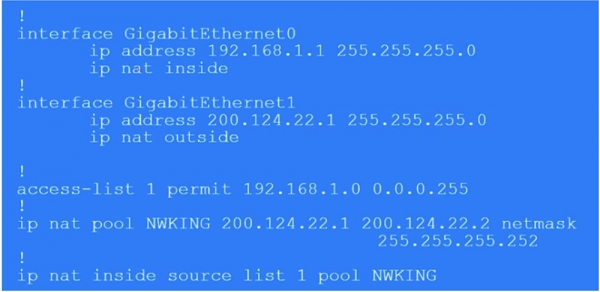
Poté musíme vytvořit NAT pool, k čemuž použijeme příkaz ip nat pool a uvedeme rozsah IP adres 200.124.22.1 200.124.22.2. To znamená, že poskytujeme pouze dvě externí IP adresy. Dále v příkazu použijeme klíčové slovo netmask a zadáme masku podsítě 255.255.255.252. Poslední oktet masky je (255 — počet adres v poolu – 1), takže pokud máte v poolu 254 adres, pak maska podsítě bude 255.255.255.0. To je velmi důležitý parametr, proto při nastavování dynamického NAT dbejte na to, abyste zadali správnou hodnotu netmask.
Pak použijeme příkaz, který spustí mechanismus NAT: ip nat inside source list 1 pool NWKING, kde NWKING je název poolu a list 1 znamená seznam přístupu ACL číslo 1. Pamatujte — aby tento příkaz fungoval, je nejprve nutné vytvořit pool dynamických adres a seznam přístupu.
Takže za našich podmínek první zařízení, které se pokusí připojit k internetu, to zvládne, druhé zařízení také, ale třetí bude muset čekat, až se uvolní jedna z adres poolu. Nastavení dynamického NAT se skládá ze 4 kroků: určení vstupního a výstupního rozhraní, určení „interesantního“ provozu, vytvoření NAT poolu a vlastně samotné nastavení.
Nyní přejdeme k Packet Tracer a pokusíme se nastavit dynamický NAT. Nejprve musíme odstranit nastavení statického NAT, k čemuž postupně zadáme příkazy:
no Ip nat inside source static 192.168.1.10 200.124.22.1
no Ip nat inside source static 192.168.1.11 200.124.22.2
no Ip nat inside source static 192.168.1.100 200.124.22.3.
Dále vytvářím seznam přístupu List 1 pro celou síť příkazem access-list 1 permit 192.168.1.0 0.0.0.255 a formuji NAT pool pomocí příkazu ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 255.255.255.252. V tomto příkazu jsem uvedl název poolu, adresy, které do něj patří, a síťovou masku.
Poté urču, jaký typ NAT to je – vnitřní nebo vnější, a zdroj, ze kterého by měl NAT čerpat informace, v našem případě je to list, pomocí příkazu ip nat inside source list 1. Po tomto příkazu systém vyžádá, zda potřebujeme celý pool nebo konkrétní rozhraní. Volím pool, protože máme více než jednu vnější adresu. Pokud byste zvolili rozhraní, museli byste zadat port s konkrétní IP adresou. Výsledný příkaz bude vypadat takto: ip nat inside source list 1 pool NWKING. Tento pool nyní obsahuje dvě adresy 200.124.22.1 a 200.124.22.2, ale můžete je volně změnit nebo přidat nové adresy, které nejsou vázány na konkrétní rozhraní.
Musíte se ujistit, že se vaše směrovací tabulka aktualizovala tak, aby kterákoliv z těchto IP adres v poolu byla směrována na toto zařízení, jinak nedostanete žádný zpětný provoz. Abychom zkontrolovali správnost nastavení, zopakujeme postup pingování cloudového routeru, který jsme dělali pro statický NAT. Otevřu okno routeru Router 1, abych viděl úlohy v režimu ladění, a provedu ping z každého ze 3 zařízení.
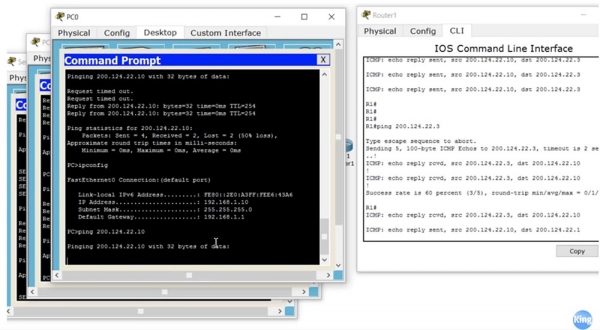
Vidíme, že všechny adresy zdrojů, ze kterých pakety pingu přicházejí, odpovídají nastavením. Přitom ping z počítače PC0 neprošel, protože mu chyběla volná vnější adresa. Když se podíváte do nastavení Routeru 1, uvidíte, že v současné době jsou používány adresy poolu 200.124.22.1 a 200.124.22.2. Nyní deaktivuji překlad a uvidíte, jak se řádky jeden po druhém ztrácejí. Znovu spouštím ping z počítače PC0 a jak vidíte, nyní vše funguje, protože se mu podařilo získat uvolněnou vnější adresu 200.124.22.1.
Jak lze vyčistit tabulku NAT a zrušit zadanou transformaci adres? Jdeme do nastavení routeru Router0 a zadáme příkaz clear ip nat translation * se „hvězdičkou“ na konci řádku. Pokud nyní podíváme na stav transformace pomocí příkazu show ip nat translation, systém nám zobrazí prázdný řádek.
Pro zobrazení statistik NAT se používá příkaz show ip nat statistics.
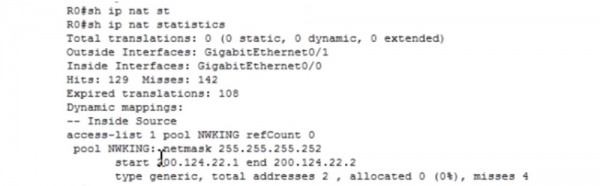
Toto je velmi užitečný příkaz, který vám umožňuje zjistit celkový počet dynamických, statických a rozšířených převodů NAT/PAT. Vidíte, že je rovno 0, protože jsme předchozím příkazem vymazali data o převodech. Zde se zobrazují vstupní a výstupní rozhraní, počet úspěšných a neúspěšných převodů hits a misses (počet neúspěchů souvisí s nedostatkem volné externí adresy pro vnitřní hostitele), název přístupového seznamu a poolu.
Nyní se dostaneme k nejpopulárnější formě převodu IP adres – rozšířenému NAT, nebo PAT. Pro nastavení PAT je třeba postupovat stejnými kroky jako při konfiguraci dynamického NAT: určit vstupní a výstupní rozhraní routeru, identifikovat „zajímavý“ provoz, vytvořit pool NAT a nastavit PAT. Můžeme vytvořit stejný pool z několika adres jako v předchozím případě, ale není to nutné, protože v PAT je stále používána stejná externí adresa. Rozdíl mezi nastavením dynamického NAT a PAT spočívá pouze v klíčovém slově overload, kterým končí poslední nastavovací příkaz. Po zadání tohoto slova se dynamický NAT automaticky přetvoří na PAT.
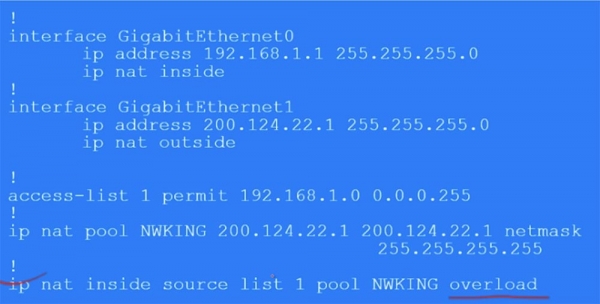
Kromě toho používáte pouze jednu adresu v poolu NWKING, například 200.124.22.1, ale uvádíte ji dvakrát jako počáteční a koncovou externí adresu se síťovou maskou 255.255.255.0. Můžete to zjednodušit tak, že místo řádku ip nat 1 pool NWKING 200.124.22.1 200.124.22.1 netmask 255.255.255.0 použijete parametr source interface a pevnou adresu 200.124.22.1 rozhraní G0/1. V tomto případě budou všechny místní adresy při přístupu na internet převáděny na tuto IP adresu.
V poolu můžete také použít jakoukoli jinou IP adresu, nemusí nutně odpovídat konkrétnímu fyzickému rozhraní. Musíte si však být jisti, že všechny routery v síti budou schopny směrovat odpovědní provoz na vámi vybrané zařízení. Nevýhodou NAT je, že jej nelze použít pro průchozí adresaci, protože dokud se zpětný paket vrátí k místnímu zařízení, jeho dynamická NAT IP adresa se může změnit. To znamená, že se musíte ujistit, že vybraná IP adresa zůstane dostupná po celou dobu spojení.
Podívejme se na to prostřednictvím Packet Traceru. Nejprve musím odstranit dynamický NAT příkazem no Ip nat inside source list 1 NWKING a odstranit NAT pool pomocí příkazu no Ip nat pool NWKING 200.124.22.1 200.124.22.2 netmask 225.255.255.252.
Poté musím vytvořit PAT pool příkazem Ip nat pool NWKING 200.124.22.2 200.124.22.2 netmask 225.255.255.255. Tentokrát používám IP adresu, která nepatří fyzickému zařízení, protože fyzické zařízení má adresu 200.124.22.1 a já chci použít 200.124.22.2. V našem případě to funguje, protože máme místní síť.
Dále nastavím PAT příkazem Ip nat inside source list 1 pool NWKING overload. Po zadání tohoto příkazu se aktivuje transformace adres PAT. Abych zkontroloval správnost nastavení, přejdu k našim zařízením, serveru a dvěma počítačům, a pinguji z počítače PC0 Router1 na adresu 200.124.22.10. V okně nastavení routeru jsou vidět ladicí řádky, které ukazují, že zdrojem pingu, jak jsme očekávali, je IP adresa 200.124.22.2. Z téže adresy přichází ping odeslaný počítačem PC1 a serverem Server0.
Podívejme se, co se děje v tabulce transformací routeru Router0. Vidíte, že všechny transformace jsou úspěšné, každému zařízení je přidělena vlastní port a všechny lokální adresy jsou spojeny s Router1 přes IP adresu poolu 200.124.22.2.
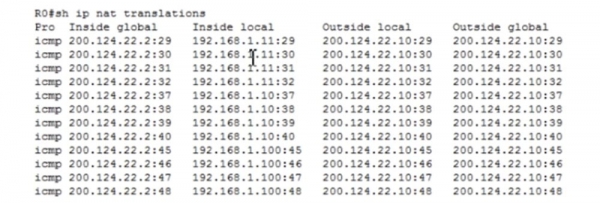
Používám příkaz show ip nat statistics, abych zobrazil statistiky PAT.
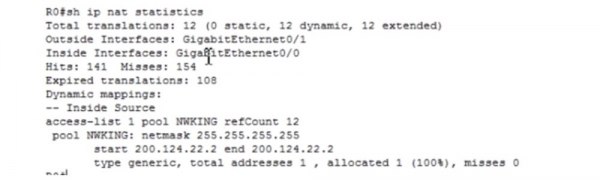
Vidíme, že celkový počet transformací, neboli překladů adres, je 12, vidíme charakteristiky poolu a další informace.
Teď udělám ještě něco jiného – zadám příkaz Ip nat inside source list 1 interface gigabit Ethernet g0/1 overload. Pokud poté pinguji router z počítače PC0, je vidět, že paket přišel z adresy 200.124.22.1, tedy z fyzického rozhraní! To je snazší cesta: pokud nechcete vytvářet pool, což se nejčastěji stává při používání domácích routerů, můžete jako externí NAT adresu použít IP adresu fyzického rozhraní routeru. Takto se nejčastěji provádí transformace adresy vašeho soukromého hostitele pro veřejnou síť.
Dnes jsme studovali velmi důležité téma, proto je nezbytné si v něm procvičit. Použijte Packet Tracer, abyste ověřili své teoretické znalosti při řešení praktických úloh týkajících se konfigurace NAT a PAT. Skončili jsme se studiem tématiky ICND1 — prvního zkoušky kurzu CCNA, proto následující video lekci pravděpodobně věnuji shrnutí.
Děkujeme, že s námi zůstáváte. Líbí se vám naše články? Chcete vidět více zajímavých materiálů? Podpořte nás objednávkou nebo doporučením známým, 30 % sleva pro uživatele Habra na jedinečný analog entry-level serverů, který jsme pro vás vymysleli: (k dispozici varianty s RAID1 a RAID10, až 24 jader a až 40GB DDR4).
Dell R730xd za polovinu ceny? Jen u nás v Nizozemsku! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 $! Čtěte o tom
Zdroj: habr.com
