

vydání webového prohlížeče , a také Firefox 68.1 pro platformu Android. Kromě toho byly vytvořeny aktualizace s dlouhou dobou podpory a (ESR-větev 60.x již nebude aktualizována, doporučuje se přechod na větev 68.x). V brzké době přejde na větev Firefox 70, jejíž vydání je naplánováno na 22. října.
:
- Do výchozího režimu blokování nežádoucího obsahu byly přidány funkce pro ignorování souborů cookie všech třetích stran sledování a blokování JavaScriptových kódů, které provádějí těžbu kryptoměn. Kód pro těžbu způsobuje významné zvýšení zátěže na procesor uživatelského systému a obvykle se na webových stránkách zavádí v důsledku hackování nebo se používá na pochybních stránkách jako metoda monetizace.
Dříve se tato blokování zapínala pouze při výběru přísného režimu blokování, který nyní dává smysl zapínat pouze v případě blokování metod („browser fingerprinting“). Blokování se provádí podle seznamu .Při blokování se v adresním řádku zobrazuje symbol štítu a v kontextovém menu si můžete prohlédnout, z jakých konkrétních webových stránek byly zablokovány soubory cookie používané ke sledování pohybu. V tomtéž menu lze selektivně vypnout blokování pro jednotlivé stránky.
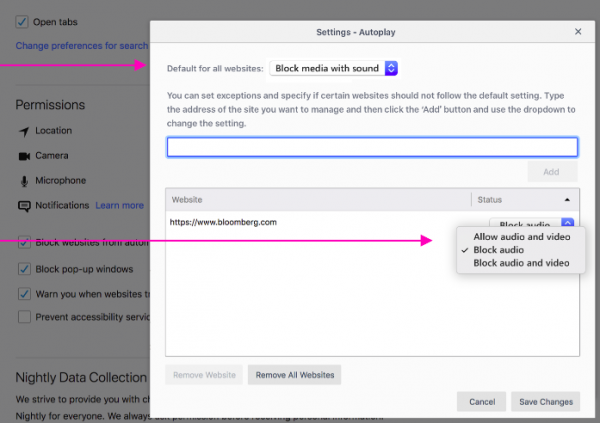
- Byly rozšířeny možnosti blokování automatického přehrávání multimediálního obsahu. Kromě dříve přidané funkce ztlumení zvuku v automaticky přehrávaném videu je nyní možné zcela zastavit přehrávání videa, neomezeně na vypnutí zvuku. Například dříve se reklamní videa na webových stránkách zobrazovala, ale bez zvuku, zatímco v novém režimu se ani nezačnou přehrávat bez výslovného kliknutí. K aktivaci režimu byl do nastavení automatického přehrávání (Možnosti > Soukromí a zabezpečení > Oprávnění > Automatické přehrávání) přidán nový bod „Blokovat zvuk a video“, který doplnil výchozí režim „Blokovat zvuk“.

Režim lze vybrat v návaznosti na konkrétní webové stránky přes kontextové menu, které se zobrazí po kliknutí na tlačítko „(i)“ v adresním řádku.
- Pro uživatele ze Spojených států a pro sestavy „en-US“ byla změněna struktura bloků na domovské stránce, která se zobrazuje při otevření nového panelu, a bylo přidáno zobrazení dalších doporučených obsahů od služby Pocket. Byla změněna velikost bloků a počet doporučení, byly navrženy nové tematické sekce (Zdraví, Věda, Technologie a Zábava);
- Možnost přehrávání obsahu Flash prostřednictvím pluginu Adobe Flash je ve výchozím nastavení zakázána. Z nastavení pluginu Adobe Flash Player byla odstraněna volba pro trvalé povolení Flash a ponechány pouze možnosti deaktivace Flash a individuálního povolení pro konkrétní weby (povolení explicitním klikem) bez zapamatování vybraného nastavení. Podpora Flash v ESR verzích Firefoxu zůstane zachována až do konce roku 2020;
- výchozí zpracování souborů a , které uživateli umožňují předefinovat vzhled webů nebo rozhraní Firefoxu. Jako důvod pro defaultní vypnutí se uvádí snaha o zkrácení doby spuštění prohlížeče. Změny chování prostřednictvím userContent.css a userChrome.css provádí uživatelé velmi zřídka a načítání těchto CSS dat spotřebovává další zdroje (optimalizace eliminuje nadbytečné přístupy k disku). Pro obnovení zpracování userChrome.css a userContent.css byla do about:config přidána volba „toolkit.legacyUserProfileCustomizations.stylesheets“, která bude automaticky aktivována pro uživatele, kteří již používají userChrome.css nebo userContent.css;
- Pro WebRTC byla implementována možnost zpracování kanálů s různými video kodeky, což usnadňuje vytváření služeb videokonferencí, jejichž účastníci mohou používat různé klientské aplikace;
- Pro architekturu ARM64 v JavaScriptovém enginu byla implementována podpora JIT kompilace;
- Z identifikátorů prohlížeče (navigator.userAgent, navigator.platform a navigator.oscpu) byla vyloučena informace o používání 32bitové verze Firefoxu v prostředí 64bitového operačního systému (dříve bylo potřebné pro Flash, ale zanechávalo to další vektor pro skrytou identifikaci uživatele);
- Byla přidána funkce pro přehrávání videa v režimu „obraz v obraze“ (Picture-in-Picture), která umožňuje oddělit video do plovoucího okna, které zůstává na očích při procházení prohlížečem. Pro aktivaci tohoto režimu je nutné kliknout na vyskakovací nápovědu nebo v kontextovém menu, které se zobrazuje po kliknutí pravým tlačítkem na video, vybrat „Picture in picture“ (ve YouTube, které vkládá svůj vlastní obslužný program kontextového menu, je třeba na něj dvakrát kliknout pravým tlačítkem myši nebo kliknout s podrženou klávesou Shift). Podpora tohoto režimu může být povolena v about:config pomocí volby „media.videocontrols.picture-in-picture.enabled“;
- implementace generátoru hesel („signon.generation.available“ v about:config), který umožňuje při vyplňování registračních formulářů zobrazit nápovědu se automaticky vygenerovaným silným heslem;
- V správci hesel možnost zpracování účtů v kontextu domény nejvyššího řádu, což umožňuje nabízet jedno heslo uložené pro všechny subdomény. Například heslo uložené pro login.example.com bude nyní nabízeno k automatickému vyplnění ve formulářích webu www.example.com;
- zpracovatelů procesů, který předává operačnímu systému informace o nejdůležitějších procesech. Například procesu zpracování obsahu, který se zabývá aktivní kartou, bude přidělen vyšší priorita (vyčleněno více prostředků CPU) než procesu, který se týká pozadí karet (pokud se na nich nepřehrává video a zvuk). Změna je prozatím ve výchozím nastavení povolena pouze pro platformu Windows, pro ostatní systémy je třeba aktivovat volbu dom.ipc.processPriorityManager.enabled v about-config;
- Aktivováno API , který umožňuje vytvářet doplňky na základě technologie WebExtensions ve stylu Greasemonkey pro provádění uživatelských skriptů v kontextu webových stránek. Například pomocí připojení skriptů lze měnit vzhled a chování prohlížených stránek. Tento API je již součástí Firefoxu, ale dosud bylo nutné k jeho aktivaci nastavit parametr „extensions.webextensions.userScripts.enabled“ v about:config. Na rozdíl od existujících doplňků s podobnou funkčností, které používají volání tabs.executeScript, nový API umožňuje izolovat skripty v samostatných sandboxových prostředích, řeší problémy s výkonností a nabízí možnost zpracovávat různé fáze načítání stránek.
- Vlastnost navigator.mediaDevices je nyní dostupná pouze při otevření stránky v zabezpečeném kontextu (Secure Context), tj. při otevření přes HTTPS, přes localhost nebo z místního souboru;
- Byly přidány CSS vlastnosti a , které umožňují řídit zobrazení obsahu, který přesahuje okraje bloků a inline prvků (trimming tail nebo zobrazení posuvníku). Vlastnosti jsou implementovány prostřednictvím automatické transformace na overflow-x a overflow-y v závislosti na režimu výstupu obsahu (shora dolů nebo po řádcích).
- Pro vlastnost CSS byla implementována podpora hodnoty break-spaces;
- Bylo implementováno CSS vlastnost , které uvádí, že prvek a jeho obsah jsou odděleny od ostatního DOM stromu;
- Byla přIDána CSS vlastnost , které umožňuje určit, zda může být text vybrán uživateli;
- Byla přidána možnost zadávat pravidla @supports pro selektory (
formát „@supports selector(selector-to-test){…}“), což může být použito pro selektivní aplikaci CSS pouze v případě, že je nebo není podpora určitého selektoru v prohlížeči; - Byla přidána podpora pro instance JavaScript tříd, které umožňují uvádět předem definované vlastnosti, inicializované mimo konstruktor. V blízké budoucnosti se také očekává podpora privátních polí, která nejsou viditelná mimo třídu;
class Product {
name;
tax = 0.2; /*veřejné pole*/
#basePrice = 0; /*приватное поле*/
price;constructor(name, basePrice) {
this.name = name;
this.basePrice = basePrice;
this.price = (basePrice * (1 + this.tax)).toFixed(2);
}
} - Bylo přidáno API , což umožňuje připojit zpracovatel, který bude přijímat oznámení o změně velikosti specifikovaných prvků na stránce. Klíčový rozdíl nového API od window.onresize a CSS Media Queries spočívá v tom, že lze určit, zda došlo ke změně konkrétního prvku na stránce, a ne k celé viditelné oblasti, což umožňuje reagovat pouze na změnu tohoto prvku bez ovlivnění celého viditelného obsahu;
- Bylo přidáno API Microtasks, které je reprezentováno jednou metodou , která na nízké úrovni umožňuje naplánovat callback volání funkce přidáním její do fronty mikrozadání;
- Byly přidány nové metody , , , DOMMatrix.fromMatrix(), ;
- Do HTTP hlaviček Access-Control-Expose-Headers, Access-Control-Allow-Methods a Access-Control-Allow-Headers byla přidána možnost uvést masku „*“ pro požadavky bez přihlašovacích údajů;
- Ve webové konzoli byla zajištěna skupinování upozornění na aktivity související s sledováním pohybů uživatele;
- V panelu pro inspekci síťové aktivity byly přidány podrobné informace o důvodech blokace zdrojů (CSP, smíšený obsah atd.), a také byla přidána volitelná sloupec s plným URL;
- Bylo zrychleno spouštění ladicího nástroje JavaScript. Do rozhraní about:debugging byly přesunuty funkce vzdáleného ladění. Byla implementována podpora krokového ladění asynchronních funkcí (Async). nová třída bodů zastavení, které lze přiřadit k událostem souvisejícím s myší, dotykovými obrazovkami, animacemi, DOM, mediálními dotazy,
prací a podobně. - Do nástrojů pro vývojáře byl přidán rozhraní pro audit zobrazení stránky, které využívá obsahu (např. zobrazení textu z atributu „alt
místo obrázků); - Na systémech s macOS, na kterých je nainstalováno více grafických karet, bylo zajištěno agresivnější přepínání na energeticky efektivní GPU po dokončení zpracování obsahu WebGL. Také byla přidána ochrana proti přepínání z energeticky efektivního na výkonný GPU pro jednorázová volání WebGL. V sestavách pro macOS byla také realizována ukázka pokroku při načítání souborů prostřednictvím standardního rozhraní Finder. Bylo zahájeno vytváření instalačních balíčků Firefox ve formátu PKG;
- Pro Windows 10 se současnými aktualizacemi (1903+) byla přidána podpora pro rozšíření Web Authentication HmacSecret prostřednictvím Windows Hello pro přihlašování na webových stránkách bez zadávání hesla pomocí otisků prstů, rozpoznávání obličeje nebo USB tokenu;
- tvorba nových vydání Firefoxu pro Android, který nyní víc pod kódovým názvem Fenix nový prohlížeč pro mobilní zařízení, používající engin GeckoView a sadu knihoven Mozilla Android Components. Opravy chyb pro Firefox pro Android budou po celý rok vydávány v rámci ESR větve Firefoxu 68, například byl právě vytvořen vydání . Pro stažení nového prohlížeče by měly být použity testovací sestavení
.
Kromě novinek a oprav chyb v Firefoxu 69 bylo odstraněno , z nichž pouze jedna (CVE-2019-11751) jako kritická. Tento problém je specifický pro platformu Windows a umožňuje zapsat libovolný soubor do systému při spuštění prohlížeče z jiné aplikace (například při otevření odkazu z programy pro zasílání zpráv lze odkaz upravit tak, že spuštění prohlížeče vytvoří soubor pro automatické spuštění v adresáři 'Startup'). Snížení počtu kritických zranitelností je způsobeno tím, že problémy s pamětí, jako jsou přetečení bufferu a přístup na již osvobozené oblasti paměti, jsou nyní označovány jako nebezpečné, ale ne kritické. V novém vydání bylo odstraněno 13 podobných problémů, které by mohly potenciálně vést k provedení kódu útočníka při otevření speciálně upravených stránek.
Zdroj: opennet.ru
